XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

The420.inEN→PL

Dzień 12 | Informatyka śledcza w sieci: Podążanie cyfrowym śladem cyberataku

Dwunasty dzień serii edukacyjnej CPT poświęcony jest informatyce śledczej w sieci, analizie pakietów oraz metodom wykrywania komunikacji z serwerami C2 i eksfiltracji danych.

Czego się uczymy
  • Analiza ruchu sieciowego powinna obejmować korelację logów firewalli, zapytań DNS i pakietów z alertami z systemów endpointowych w celu budowy osi czasu ataku.
  • Skuteczna detekcja wymaga wykorzystania narzędzi klasy NDR, SIEM lub XDR, które pozwalają na identyfikację wzorców komunikacji z serwerami C2 oraz wykrywanie eksfiltracji danych.

Cyber
SC MediaEN→PL

Exploit AnyDesk na Linuxa pozwala na przejęcie uprawnień roota przed zaakceptowaniem połączenia

Wykryto lukę typu RCE w aplikacji AnyDesk na systemy Linux, która umożliwia atakującym uzyskanie pełnych uprawnień roota bez wiedzy użytkownika.

Czego się uczymy
  • Zaktualizuj AnyDesk na Linuxie do wersji co najmniej 8.0.3, aby wyeliminować podatność AnyPwn.
  • Ogranicz dostęp do portu TCP 7070, aby zminimalizować ryzyko bezpośrednich ataków na protokół sesji.
Hacking
AMBCryptoEN→PL

Jak powstrzymano potencjalny atak na XRP o wartości 94 mld dolarów: To była poważna podatność

Ripple załatało dziesięcioletnią lukę, która pozwalała na nieograniczone generowanie tokenów XRP. Podatność została wykryta dzięki sztucznej inteligencji.

Czego się uczymy
  • Wykorzystanie agentów AI do łączenia wielu drobnych błędów w jeden krytyczny exploit (chaining vulnerabilities) staje się realnym zagrożeniem.
  • W przypadku krytycznych luk w protokołach blockchain, niezbędne jest posiadanie procedur awaryjnych pozwalających na szybkie wdrożenie poprawek z pominięciem standardowych, powolnych procesów…
Hacking
iTnewsEN→PL

Wersje NetScaler naprawiające luki zero-day również zawierają krytyczną podatność

Citrix ujawnił krytyczną lukę CVE-2026-107406 w urządzeniach NetScaler ADC i Gateway. Błąd przepełnienia pamięci pozwala na zdalne wykonanie kodu lub odmowę usługi.

Czego się uczymy
  • Sprawdź konfigurację pod kątem komend 'add authentication samlIdPProfile' (tryb IdP) oraz 'add authentication samlAction' (tryb SP), aby określić stopień narażenia.
  • Zaktualizuj urządzenia NetScaler do wersji wyższych niż 14.1-73.46 oraz 13.1-64.29, aby wyeliminować podatność CVE-2026-107406.
Hacking
shattered.ioEN→PL

Luka pozwalająca na obejście uprawnień IAM w AWS Lambda z oceną CVSS 8.1

Błąd CVE-2026-94384 w integracji Amazon Connect z Salesforce pozwala na eskalację uprawnień poprzez nadużycie roli wykonawczej funkcji Lambda.

Czego się uczymy
  • Zaktualizuj integrację AmazonConnectSalesforceLambda do wersji 5.26 lub nowszej, aby wyeliminować lukę.
  • Po zakończeniu konfiguracji połączenia Amazon Connect z Salesforce, usuń funkcję sfExecuteAWSService lub ją wyłącz.
Hacking
noteEN→PL

Historia pierwszej nocy, której nie mogłem przespać po zostaniu CEO | Podręcznik bezpieczeństwa AGENTIA AI

Ataki na instytucje finansowe i wycieki kluczy API pokazują, jak łatwo o błąd ludzki. Dowiedz się, jak sprawdzić, czy Twoje sekrety nie leżą na widoku.

Czego się uczymy
  • Przeszukaj pulpity i foldery Downloads pod kątem plików o nazwach 'key', 'secret', 'password' oraz rozszerzeń '.env'.
  • Sprawdź instrukcje (prompty) przekazywane modelom AI i upewnij się, że zawierają wyraźny zakaz generowania lub wypluwania kluczy dostępowych.
AI
The Tech Edvocate
The Tech EdvocateEN→PL

Niepokojące: Agenci AI zaatakowali 7 dużych banków — co to oznacza dla Twoich pieniędzy

Autonomiczne agenty AI wykorzystujące narzędzia takie jak ARTEX AI i Claude Code doprowadziły do włamań do siedmiu dużych banków w Korei Południowej.

Czego się uczymy
  • Zwróć uwagę na ryzyko związane z automatyzacją testów penetracyjnych przez narzędzia typu ARTEX AI, które mogą być wykorzystane do masowego skanowania podatności.
  • Monitoruj procesy generowania i analizy kodu pod kątem automatycznego wykrywania luk przez modele LLM (np. Claude Code), które mogą służyć do tworzenia spersonalizowanych exploitów.
AI
PRIMETIMEREN→PL

Jailbreak PS5 sprawia, że starsze konsole stają się znacznie cenniejsze dla graczy

Nowy exploit na PlayStation 5 pozwala na uzyskanie uprawnień roota, co napędza popyt na starsze wersje oprogramowania układowego.

Czego się uczymy
  • Podatność na jailbreak dotyczy konsol PS5 z oprogramowaniem układowym w zakresie wersji od v7.00 do v13.60.
  • Uzyskanie dostępu do roota pozwala na obejście zabezpieczeń DRM i uruchamianie emulacji innych platform (np. Switch, Xbox).
AI
noteEN→PL

Cyberataki w erze AI | Część 1: Głosy z pierwszej linii frontu i ostateczna analogowa obrona

Analiza rzeczywistego wpływu AI na cyberbezpieczeństwo pokazuje, że nie zmienia ona metod ataku, lecz drastycznie obniża koszt ich przeprowadzania.

Czego się uczymy
  • AI drastycznie obniża koszt wyszukiwania podatności, co zwiększa liczbę dostępnych celów dla atakujących, mimo braku nowych metod ataku.
  • Aż 80% ścieżek infiltracji to urządzenia VPN i pulpity zdalne; kluczowe jest regularne stosowanie poprawek (patching) w tych obszarach.
AI
24/7 Wall St.EN→PL

AI odkryło błąd w XRP Ledger: Zagrożenie czy nowa linia obrony?

System AI wykrył w XRP Ledger krytyczną lukę, która mogła doprowadzić do wykreowania 18 bilionów tokenów XRP. Sprawdź, jak ta sytuacja zmienia podejście do łatania kryptowalut.

Czego się uczymy
  • Wykorzystanie AI w audytach bezpieczeństwa pozwala na wykrywanie błędów logicznych w protokołach, które pozostają niewidoczne dla ludzi przez wiele lat.
  • W przypadku krytycznych podatności warto rozważyć wdrażanie gotowych binariów przed upublicznieniem kodu źródłowego, aby utrudnić atakującym szybką inżynierię wsteczną poprawki.
AI
The Tech Edvocate
The Tech EdvocateEN→PL

Dlaczego Twój samochód może zostać zhakowany do 2026 roku — i co to oznacza dla Ciebie

Coraz bardziej skomplikowane i połączone systemy w nowoczesnych autach stają się celem ataków, które mogą prowadzić do kradzieży danych, paraliżu produkcji lub zdalnego unieruchomienia pojazdu.

Czego się uczymy
  • Należy monitorować bezpieczeństwo aplikacji mobilnych i usług car-sharingowych, gdyż są one głównym źródłem wycieków danych osobowych i dokumentów tożsamości.
  • Warto mieć świadomość, że dane telemetryczne (lokalizacja, nawyki jazdy, biometria) mogą zostać wykorzystane do precyzyjnego phishingu lub fizycznej inwigilacji.
Hacking
MarkTechPostEN→PL

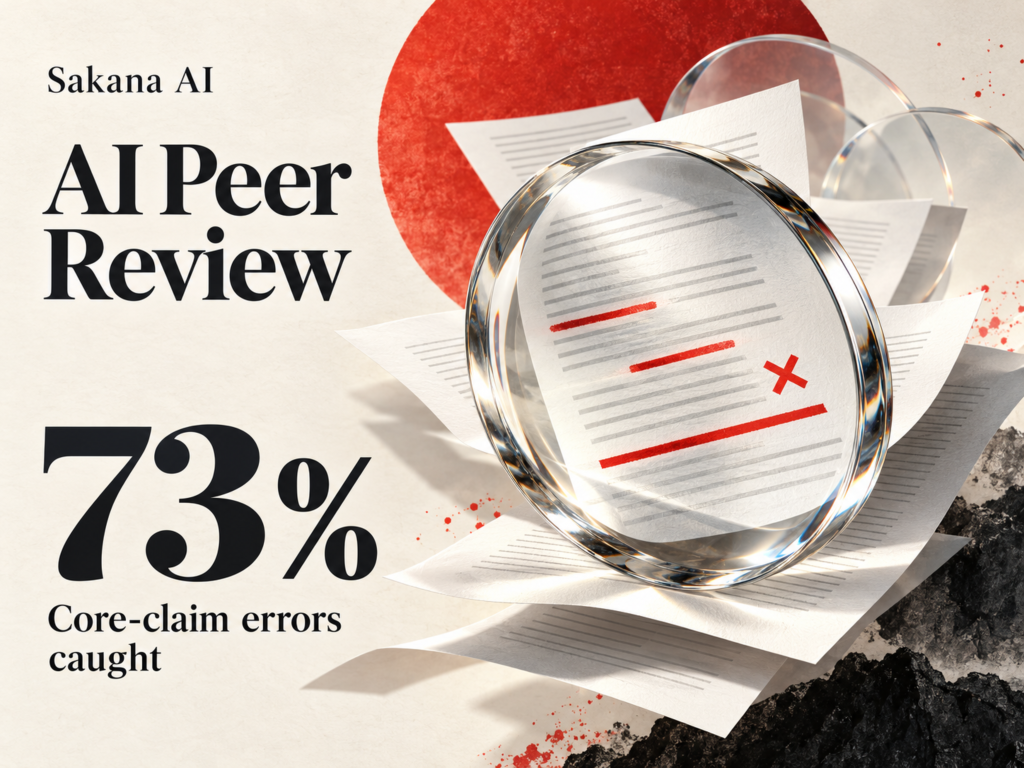
System recenzji LLM od Sakana AI wykrywa 73% błędów w kluczowych twierdzeniach

Nowy system Multi-Layered Review od Sakana AI potrafi skutecznie wyłapywać błędy merytoryczne w pracach naukowych, osiągając 73% skuteczności w wykrywaniu błędów w głównych założeniach.

Czego się uczymy
  • Skuteczność wykrywania błędów w LLM zależy bardziej od architektury agentowej (np. wieloetapowy proces analizy) niż od samego wyboru modelu.
  • Systemy oparte na agentach mogą znacząco obniżyć koszty analizy długich dokumentów poprzez optymalizację liczby przesyłanych tokenów.
AI
The Hacker NewsEN→PL

Problem agentów firm trzecich: Dlaczego zabezpieczenia AI nie obejmują tych, których nie wybraliście

Raport State of Agent Security 2026 wskazuje, że większość agentów AI w firmach jest niewidoczna dla infrastruktury tożsamości, ponieważ pojawiają się wewnątrz istniejącego oprogramowania.

Czego się uczymy
  • Należy monitorować nie tylko modele AI, ale przede wszystkim 'rusztowanie' agenta: jego uprawnienia OAuth, dostęp do danych i możliwości wywoływania innych funkcji.
  • Tradycyjne systemy SSO mogą nie obejmować agentów AI wbudowanych w aplikacje trzecie; konieczne jest weryfikowanie, czy agenci nie dziedziczą zbyt szerokich uprawnień użytkowników.
AI
Pokaż więcej