XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

Help Net SecurityEN→PL

Picus stawia na ofensywę dzięki agentom AI w autonomicznym pentestingu

Picus Security wprowadza Picus Autonomous Penetration Testing – rozwiązanie wykorzystujące agentów AI do autonomicznego przeprowadzania testów penetracyjnych naśladujących realne ataki.

Czego się uczymy
  • Zrozumienie różnicy między tradycyjnym pentestingiem a podejściem agentic AI, gdzie system samodzielnie łączy kroki ataku w celu osiągnięcia celu.
  • Możliwość stosowania różnych poziomów ryzyka w automatycznych testach (od ostrożnego po podwyższony), aby balansować między głębią testu a stabilnością środowiska produkcyjnego.
AI
Unit 42EN→PL

Atakujący wykorzystują autonomiczne AI do uderzeń w sektory półprzewodników, obronności i społeczeństwa obywatelskiego

Analiza pokazuje, jak napastnicy użyli frameworka Cairn AI, aby autonomicznie przeprowadzić ataki na organizacje z sektora technologicznego i obronnego.

Czego się uczymy
  • Zrozumienie mechanizmu pętli Reason-Explore w agentach AI pozwala lepiej projektować systemy detekcji anomalii w ruchu sieciowym i logach aplikacji.
  • Należy monitorować nietypowe wykorzystanie modeli LLM, szczególnie gdy są one instruowane za pomocą specyficznych preambuł mających na celu obejście filtrów bezpieczeństwa (jailbreaking).
AI
Help Net SecurityEN→PL

Atakujący przełamali zabezpieczenia 10 organizacji przy użyciu open-source'owego frameworka AI do testów penetracyjnych

Chiny-powiązane grupy hakerskie wykorzystały framework Cairn do przeprowadzenia 25 operacji przeciwko 19 organizacjom, z których 10 padło ofiarą włamań.

Czego się uczymy
  • Monitoruj i ograniczaj powierzchnię ataku, szczególnie w zakresie publicznych punktów końcowych API oraz niezabezpieczonych lokalizacji w chmurze.
  • Wdrażaj rygorystyczną higienę tożsamości i silne uwierzytelnianie, aby zapobiec skutkom ataków typu password spraying oraz brute-force.
AI
The RecordEN→PL

Przejęte konta e-mail utrudniają śledztwa w sprawie fałszywych alarmów bombowych w Europie

Groźby bombowe wysyłane do tysięcy szkół w Europie pochodziły z przejętego konta na tajwańskim uniwersytecie. Ataki te utrudniają pracę służbom.

Czego się uczymy
  • Wykorzystanie realnych, przejętych kont zamiast spoofingu pozwala omijać standardowe mechanizmy uwierzytelniania e-mail i filtry antyspamowe.
  • W przypadku ataków z przejętych kont, logi techniczne często wskazują jedynie na serwery dostawców usług pocztowych, co utrudnia identyfikację sprawcy.
Cyber
PCMagEN→PL

FBI ostrzega: Północnokoreański schemat FaceStealer może służyć do kradzieży tożsamości i rozprzestrzeniania malware

FBI ostrzega przed hakerami wykorzystującymi fałszywe wideorozmowy do kradzieży wizerunku twarzy oraz infekowania kolejnych ofiar złośliwym oprogramowaniem.

Czego się uczymy
  • Zachowaj szczególną ostrożność podczas nieoczekiwanych wideorozmów z nieznajomymi lub osobami, których tożsamość nie została wcześniej zweryfikowana.
  • Pamiętaj, że wizerunek twarzy może zostać wykorzystany do kradzieży tożsamości lub obejścia zabezpieczeń biometrycznych w procesach weryfikacji.
Hacking
SecurityWeekEN→PL

Aktualizacje Chrome i Firefox naprawiają ponad 180 podatności

Google wyeliminował 83 błędy w Chrome, w tym pięć krytycznych, natomiast Mozilla załatała 99 luk w Firefoxie.

Czego się uczymy
  • Należy niezwłocznie zaktualizować Chrome do wersji 157.0.8103.78/.79 (Windows/macOS) lub 157.0.8103.78 (Linux), aby wyeliminować krytyczne błędy use-after-free.
  • Użytkownicy Firefoxa i Thunderbirda powinni przejść na wersję 160 lub najnowsze wydania ESR (153.7 / 115.45), aby zapobiec ucieczkom z piaskownicy i eskalacji uprawnień.
Hacking
SecurityWeekEN→PL

Atakujący celują w 60 000 repozytoriów GitHub w kampanii kradzieży poświadczeń

Wykorzystując tysiące przejętych kont, kampania wfx-loot zainfekowała ponad 1800 repozytoriów GitHub złośliwym kodem do kradzieży sekretów.

Czego się uczymy
  • Monitoruj i ograniczaj uprawnienia tokenów oraz botów, aby nie mogły one samodzielnie modyfikować plików konfiguracyjnych workflowów.
  • W przypadku wykrycia infekcji w GitHub Actions, załóż pełny wyciek wszystkich sekretów i wykonaj natychmiastową rotację poświadczeń chmurowych.
Cyber
The RecordEN→PL

Rumunia twierdzi, że powstrzymała rosyjski cyberatak wymierzony w rządowe skrzynki e-mail

Rumuńska agencja wywiadowcza zablokowała kampanię szpiegowską powiązaną z Rosją, zanim hakerzy zdołali wykraść wrażliwe dane.

Czego się uczymy
  • Należy monitorować serwery Microsoft Exchange pod kątem nieautoryzowanego dostępu, gdyż grupy typu Turla wykorzystują luki w tych systemach do szpiegowania.
  • Złośliwe oprogramowanie Cereal pozwala na selektywne przechwytywanie wiadomości, co wymaga zaawansowanej analizy ruchu e-mailowego w poszukiwaniu anomalii.
Cyber
Digital JournalEN→PL

PHP2Shell obnaża nowy paradoks AI: wykrywanie luk staje się łatwiejsze niż ich naprawianie

Kryzys PHP2Shell pokazuje, że sztuczna inteligencja potrafi błyskawicznie znajdować krytyczne luki w PHP, podczas gdy organizacje nie nadążają z ich bezpiecznym wdrażaniem.

Czego się uczymy
  • Zaktualizuj PHP do bezpiecznych wersji: 8.2.35, 8.3.36, 8.4.27 lub 8.5.12, aby wyeliminować luki CVE-2026-109618 i CVE-2026-109619.
  • Wdrażaj i monitoruj Software Bill of Materials (SBOM), aby szybko identyfikować podatne biblioteki i komponenty ukryte wewnątrz gotowych produktów i obrazów kontenerów.
AI
The Hacker NewsEN→PL

Malware SCKit zamienia sesje wsparcia ScreenConnect w ścieżki ataku na dostawców usług MSP

Złośliwe narzędzie SCKit wykorzystuje lukę CVE-2026-84869 w oprogramowaniu ScreenConnect, aby przejmować sesje operatorów i infekować stacje robocze techników.

Czego się uczymy
  • Zaktualizuj ScreenConnect do najnowszej wersji, aby wyeliminować podatność CVE-2026-84869 umożliwiającą nieautoryzowane wykonywanie poleceń.
  • Monitoruj stacje robocze techników pod kątem nieautoryzowanych instalacji klientów ScreenConnect oraz podejrzanych skryptów PowerShell.
Hacking
The RecordEN→PL

Hakerzy powiązani z Kazachstanem wykorzystali agenta AI do szpiegowania rządów Azji Środkowej

Grupa Silent Lynx używała agenta AI Hermes opartego na modelach DeepSeek do automatyzacji szpiegostwa, kradzieży dokumentów i infiltracji infrastruktury krytycznej.

Czego się uczymy
  • Wykorzystanie agentów AI (jak Hermes) pozwala atakującym na automatyzację rozpoznania i usuwania logów bez stałej interwencji człowieka.
  • Agenci AI mogą być sterowani zdalnie przez interfejsy takie jak boty Telegram, co ułatwia operowanie z dowolnego miejsca.
AI
The Hacker NewsEN→PL

Google Cloud ostrzega przed trzema lukami w procesorach AMD Turin, które mogą prowadzić do wycieku danych między procesami w maszynach wirtualnych

Maszyny wirtualne w Google Cloud oparte na procesorach AMD Turin wymagają aktualizacji systemu operacyjnego oraz ponownego uruchomienia (stop-and-start), aby zabezpieczyć się przed trzema lukami typu side-channel.

Czego się uczymy
  • Aby skutecznie zabezpieczyć maszyny wirtualne w Google Cloud przed lukami TSA, po zainstalowaniu poprawki jądra należy całkowicie zatrzymać i ponownie uruchomić instancję (stop-and-start), a nie…
  • W przypadku własnych serwerów z procesorami AMD Zen 5, pełna ochrona wymaga jednoczesnego wdrożenia aktualizacji firmware'u platformy oraz systemu operacyjnego.
Hacking
Schneier on Security
Schneier on SecurityEN→PL

Kolejny sposób, w jaki policja lokalizuje ludzi za pomocą smartfonów

Aplikacja Webloc firmy Penlink pozwala służbom na śledzenie lokalizacji użytkowników na podstawie danych z aplikacji pogodowych, gier czy poczty e-mail.

Czego się uczymy
  • Zwracaj uwagę na uprawnienia lokalizacji przyznawane aplikacjom, które teoretycznie nie wymagają dostępu do GPS, jak gry czy aplikacje pogodowe.
  • Pamiętaj, że dane o lokalizacji mogą być agregowane z wielu różnych źródeł (e-mail, pogoda, gry) w celu stworzenia pełnego profilu Twoich przemieszczeń.
Cyber
PCWorldEN→PL

Microsoft właśnie załatał poważną lukę w Outlooku. Czas na aktualizację!

Microsoft ostrzega przed aktywnie wykorzystywaną luką w Outlooku, która pozwala na kradzież poświadczeń użytkownika poprzez zainfekowany plik.

Czego się uczymy
  • Zaktualizuj Microsoft 365 oraz Office LTSC 2021 i 2024 do najnowszych wersji udostępnionych po 10 listopada.
  • Zachowaj szczególną ostrożność przy otwieraniu załączników i plików wiadomości pochodzących z nieznanych źródeł, gdyż mogą one wymuszać połączenia zewnętrzne bez ostrzeżeń.
Hacking
The Hacker NewsEN→PL

Nowe exploity na N-central działają nawet na załatanych serwerach, umożliwiając RCE z uprawnieniami roota i dostęp SYSTEM w Windows

N-able bada nowe luki w wersjach on-premise N-central, które pozwalają na zdalne wykonanie kodu mimo niedawnych aktualizacji. Atak wymaga włączonego Legacy API.

Czego się uczymy
  • Natychmiast wyłącz funkcję Legacy API w rozwiązaniach N-central on-premise, jeśli jest ona aktywna i dostępna z internetu.
  • Monitoruj ruch sieciowy pod kątem prób wykorzystania CVE-2026-90436 oraz podejrzanych zapytań do API, które mogą prowadzić do eskalacji uprawnień.
Hacking
The Hacker NewsEN→PL

Zaproszenia w Kalendarzu i żywe proxy: kulisy kampanii przejmowania sesji Google

Od połowy sierpnia 2026 roku trwa kampania phishingowa kradnąca aktywne sesje użytkowników Google. Atakujący wykorzystują mechanizm reverse proxy, aby ominąć uwierzytelnianie wieloskładnikowe.

Czego się uczymy
  • Uważaj na zaproszenia w Kalendarzu Google i udostępnianie plików z Dysku, nawet jeśli pochodzą od znanych kontaktów.
  • Tradycyjne systemy reputacji i skanery linków mogą zawieść, gdy pierwszy skok następuje przez oficjalny przekierowywacz Google.
Cyber
SANS ISCEN→PL

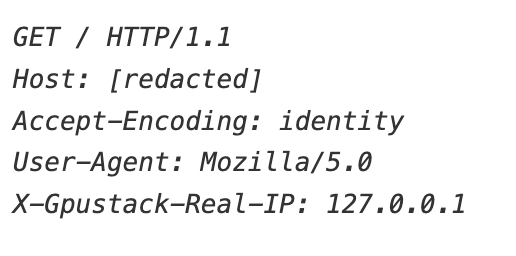
Próby wykorzystania luki pozwalającej na obejście uwierzytelniania w GPUStack (CVE-2026-102895)

Wykryto próby wykorzystania krytycznej podatności CVE-2026-102895 w oprogramowaniu GPUStack, która umożliwia obejście mechanizmów uwierzytelniania.

Czego się uczymy
  • Należy niezwłocznie sprawdzić wersję używanego oprogramowania GPUStack i zaktualizować je do najnowszej, bezpiecznej wersji.
  • W przypadku zarządzania klastrami GPU pod obciążeniem AI, kluczowe jest monitorowanie prób nieautoryzowanego dostępu do panelu zarządzania.
Hacking
zimperiumEN→PL

Odkrycie ArcticRAT: ewolucja od celowanego kradzieży kryptowalut do Android RAT-a napędzanego przez AI

Zimperium analizuje ArcticRAT – zaawansowane oprogramowanie typu Android RAT, które wykorzystuje modele LLM (m.in. Grok od xAI) do automatycznego wyłudzania danych z SMS-ów.

Czego się uczymy
  • Zwracaj uwagę na prośby o uprawnienia do Usług Dostępności (Accessibility Services) oraz tworzenie profilu VPN przez nieznane aplikacje, co może służyć do blokowania ochrony systemowej.
  • Monitoruj nietypowe procesy sieciowe; ArcticRAT używa dedykowanych portów dla różnych funkcji, np. 9999 dla C2, 8888 dla HVNC oraz 5000 do streamingu mikrofonu.
AI
The Hacker NewsEN→PL

PTC łata krytyczną lukę w Windchill i FlexPLM, która umożliwia zdalne wykonanie kodu

Firma PTC wydała poprawki na krytyczną podatność CVE-2026-126325 w oprogramowaniu Windchill i FlexPLM. Luka pozwala na zdalne wykonanie kodu (RCE) poprzez niewłaściwą deserializację danych.

Czego się uczymy
  • Zaktualizuj systemy Windchill i FlexPLM do najnowszych wersji, aby wyeliminować ryzyko zdalnego wykonania kodu (RCE).
  • Monitoruj hosty pod kątem obecności web shelli oraz nieautoryzowanego dostępu typu backdoor.
Hacking
Pokaż więcej