Czego nie zdążyliśmy opisać: FBI uderza w ShinyHunters
Redaktorzy Dark Reading omawiają najważniejsze wydarzenia, których nie zdążyli opisać, w tym aresztowanie członka grupy ShinyHunters oraz incydent w centrum danych Pentagonu.
CyberHacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.
Redaktorzy Dark Reading omawiają najważniejsze wydarzenia, których nie zdążyli opisać, w tym aresztowanie członka grupy ShinyHunters oraz incydent w centrum danych Pentagonu.
CyberGigantyczny wyciek danych w Oracle Health doprowadził do ujawnienia blisko 20 milionów rekordów pacjentów z 80 amerykańskich szpitali.
Hacking
Amerykańscy politycy pytają gigantów AI o zabezpieczenia wag modeli przed kradzieżą. Nowe badania opisują też metodę przemycania danych za pomocą steganografii.
AI
Anthropic wprowadza OSS Scanner – darmowe narzędzie oparte na modelach Claude, które automatycznie audytuje projekty open-source pod kątem luk bezpieczeństwa.
Szkoły publiczne w Spokane ostrzegają przed wyciekiem danych, który miał miejsce pod koniec września. Incydent może dotyczyć danych osobowych uczniów oraz personelu.
Hacking
Badacze ujawnili P7 DarkSword – nową, bardziej dyskretną wersję zestawu exploitów na iOS. Narzędzie potrafi kraść dane z portfeli kryptowalutowych oraz pozwala atakującym na wykonywanie komend na urządzeniu.
Osoby najbliższe menedżerom muszą dbać o bezpieczeństwo na tym samym poziomie, ponieważ członek rodziny może stać się najsłabszym ogniwem w ataku.

Oleg Korniev, kierujący organizacją Your Mule Cashout, przyznał się do winy w amerykańskim sądzie federalnym. Sieć wykorzystywała ponad 15 tysięcy osób do prania brudnych pieniędzy.
Cyber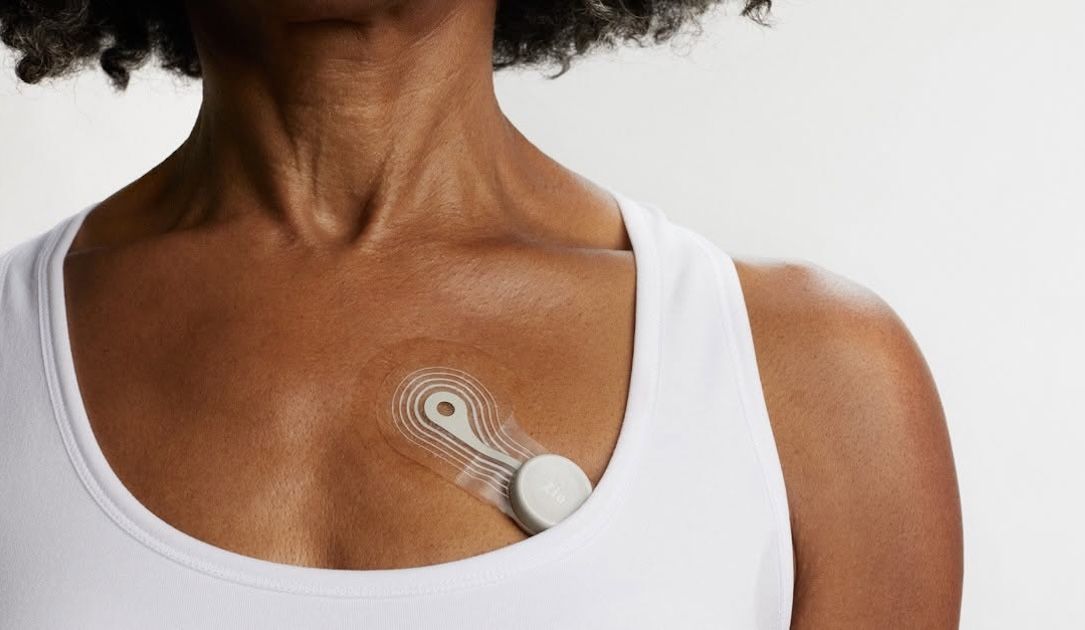
Producent kardiologicznych czujników Zio Patch, firma iRhythm, informuje o wycieku danych co najmniej 360 000 osób w wyniku ataku z czerwca.
Hacking
FBI kontynuuje działania wymierzone w grupę ShinyHunters po ataku na serwis FBIjobs.gov, w wyniku którego wykradziono wrażliwe dane pracowników.
HackingDziałania Iranu obnażyły luki w amerykańskim systemie ochrony baz wojskowych w regionie, co wymusza rewizję strategii obecności USA na Bliskim Wschodzie.
Hacking
Grupa Belarusian Cyber Partisans potwierdziła, że przez wiele miesięcy miała dostęp do infrastruktury Departamentu Zdrowia Moskwy.
Hacking
Jaguars przygotowują się do ważnego meczu w ramach AFC przeciwko drużynie Eagles w 5. tygodniu rozgrywek.
Hacking
CompTIA Security+ to ostatnio jeden z najbardziej pożądanych certyfikatów w branży CyberSec. Dla jednych jego zdobycie to formalne potwierdzenie wiedzy gromadzonej przez lata praktyki, dla innych – konieczność opanowania obszernego…
Hacking
Specjalista ds. cyberbezpieczeństwa z Florydy usłyszał zarzuty oszustwa. Twierdził, że potrafi odzyskać dane bez płacenia hakerom, podczas gdy potajemnie przekazywał im miliony dolarów.
Hacking
Przestępstwa finansowe ewoluują: zamiast atakować same transakcje, przestępcy uderzają w systemy autoryzacji, manipulując tożsamością i danymi.
Hacking
Rosyjska propaganda w Ameryce Łacińskiej oraz irańscy fałszywi dziennikarze korzystali z ChatGPT do szerzenia dezinformacji. OpenAI zablokowało powiązane z tym działaniami konta.
AI
Kolejne stany USA wytoczyły proces TP-Link Systems. Zarzuty dotyczą wprowadzania klientów w błąd w kwestii bezpieczeństwa urządzeń oraz rzekomego odcięcia firmy od chińskich wpływów.
Cyber
CEO Ava Labs uważa, że AI szybciej wykorzysta błędy w oprogramowaniu niż złamie algorytm ECDSA, jednak Avalanche już przygotowuje plany awaryjne.
W miarę jak agenci AI zyskują uprawnienia do zarządzania systemami biznesowymi, atakujący mogą manipulować nimi w sposób podobny do ofiar ataków BEC.

Opublikowano exploit AnyPwn wykorzystujący przepełnienie bufora w protokole sesji AnyDesk na Linuxie. Luka pozwala na zdalne wykonanie kodu z uprawnieniami roota przed autoryzacją połączenia.

Dwa przypadki pokazują, jak kluczowe jest bezpieczeństwo IT: jedna firma zbankrutowała przez ransomware, a druga uniknęła strat dzięki zaawansowanemu oprogramowaniu.
Hacking
Anthropic wprowadza OSS Scanner – opcjonalne narzędzie wykorzystujące modele Claude do automatycznego wykrywania luk w oprogramowaniu open-source.

Cyberprzestępcy wykorzystują dwie luki w narzędziu do backupu AhsayCBS, aby przejąć kontrolę nad systemami i instalować koparki kryptowalut oraz web shelle.