XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

Help Net SecurityEN→PL

Poważna podatność w NVIDIA DCGM Exporter pozwala nieautoryzowanym atakującym na zawieszenie monitoringu GPU

Błąd CVE-2026-47483 w narzędziu NVIDIA DCGM Exporter umożliwia atakującym wywołanie awarii usługi monitoringu, co może zakłócić pracę obciążeń AI.

Czego się uczymy
  • Zaktualizuj NVIDIA DCGM Exporter do wersji 4.8.2 lub nowszej, aby wyeliminować podatność na ataki typu DoS.
  • Wyłącz flagę --enable-pprof w konfiguracji DCGM Exporter, jeśli nie jest ona niezbędna do bieżącej pracy.
Hacking
The Hacker NewsEN→PL

Flax Typhoon wykorzystuje pięć luk; CISA wyznacza termin dla agencji federalnych

CISA dodało do katalogu KEV pięć podatności wykorzystywanych przez grupę Flax Typhoon powiązaną z Chinami. Agencje federalne mają czas na ich załatanie do 11 października.

Czego się uczymy
  • Zaktualizuj ProFTPD, aby uniknąć błędu CVE-2015-3306 umożliwiającego zdalny odczyt i zapis plików.
  • Zabezpiecz ONLYOFFICE Docs przed CVE-2021-3199, która pozwala na zdalne wykonanie kodu przez path traversal.
Hacking
SecurityWeekEN→PL

Domeny Google dotknięte niedawnym przejęciem ccTLD

Hakerzy przejęli kontrolę nad domenami krajowymi .gh, .sl oraz .as, co pozwoliło im na uzyskanie nieautoryzowanych certyfikatów HTTPS dla usług Google i innych organizacji.

Czego się uczymy
  • Monitoruj logi Certificate Transparency (CT) dla wszystkich swoich domen, aby wykryć nieautoryzowane wystawienia certyfikatów.
  • Wdróż restrykcyjne rekordy CAA w DNS, ograniczając możliwość wystawiania certyfikatów tylko do konkretnych, zaufanych dostawców.
Cyber
The Hacker NewsEN→PL

Paradoks prędkości AI: Dlaczego bezpieczeństwo zostaje w tyle za ambicjami sztucznej inteligencji

Firmy wdrażają autonomiczne agenty AI, ale ich architektura bezpieczeństwa wciąż opiera się na procesach projektowanych dla ludzi, co tworzy krytyczną lukę.

Czego się uczymy
  • Należy odejść od okresowych przeglądów uprawnień na rzecz ciągłego, automatycznego i kontekstowego egzekwowania polityk dostępu (continuous, contextual enforcement).
  • Tradycyjne zarządzanie tożsamością (IAM) oparte na ludziach nie skaluje się do agentów AI; wymagane jest wdrożenie mechanizmów działających z prędkością maszynową.
AI
Community ImpactEN→PL

SecureLayer7 pomaga firmom znajdować podatności w cyberbezpieczeństwie, zanim zrobią to atakujący

Firma SecureLayer7 z Austin oferuje testy penetracyjne i symulacje ataków, aby pomagać przedsiębiorstwom identyfikować i naprawiać luki w zabezpieczeniach.

Czego się uczymy
  • Warto rozważyć audyty bezpieczeństwa pod kątem modeli AI i LLM, gdyż nowe technologie znacząco rozszerzają powierzchnię ataku.
  • Testy penetracyjne powinny obejmować nie tylko infrastrukturę, ale także mechanizmy MFA oraz logikę biznesową aplikacji (np. procesy zwrotów czy rabatów).
Hacking
SecurityWeekEN→PL

Wykorzystywane w rzeczywistych atakach podatności w AhsayCBS

Błędy CVE-2026-105134 oraz CVE-2026-105133 pozwalają napastnikom na obejście uwierzytelniania i wstrzykiwanie poleceń systemowych w rozwiązaniu AhsayCBS.

Czego się uczymy
  • Ogranicz dostęp do interfejsu webowego zarządzania AhsayCBS wyłącznie do zaufanych adresów IP lub wymuś korzystanie z VPN.
  • Monitoruj systemy pod kątem podejrzanych procesów maskujących się jako Microsoft Edge lub usług typu NSSM działających jako msedge.exe.
Hacking
SecurityWeekEN→PL

Złośliwe oprogramowanie w fabrycznym oprogramowaniu atakuje budżetowe urządzenia z Androidem w ponad 150 krajach

Kampania Midnight Mimosa wykorzystuje zainstalowane fabrycznie złośliwe oprogramowanie w tanich telefonach z Androidem, aby zarabiać na oszustwach reklamowych i tworzyć botnety.

Czego się uczymy
  • Należy zachować szczególną ostrożność przy zakupie bardzo tanich urządzeń z Androidem, zwłaszcza tych opartych na platformach MediaTek, ze względu na ryzyko infekcji na etapie produkcji.
  • Warto monitorować nietypowe zachowania systemu, takie jak nagłe wyłączanie usług Google Play lub Sklepu Play, co może świadczyć o próbie obejścia mechanizmów Play Protect.
Hacking
Help Net SecurityEN→PL

Anthropic oferuje darmowe skany bezpieczeństwa AI dla twórców open-source

Anthropic uruchamia OSS Scanner – bezpłatną usługę wykorzystującą zaawansowane modele AI do wykrywania podatności w oprogramowaniu open-source.

Czego się uczymy
  • AI może skutecznie generować raporty o podatnościach wraz z gotowymi exploitami, co znacznie przyspiesza pracę inżynierów przy weryfikacji błędów.
  • Automatyczne skanowanie AI wymaga ludzkiej weryfikacji, ponieważ modele mogą błędnie oceniać poziom krytyczności lub nie rozumieć kontekstu bezpieczeństwa projektu.
AI
Help Net SecurityEN→PL

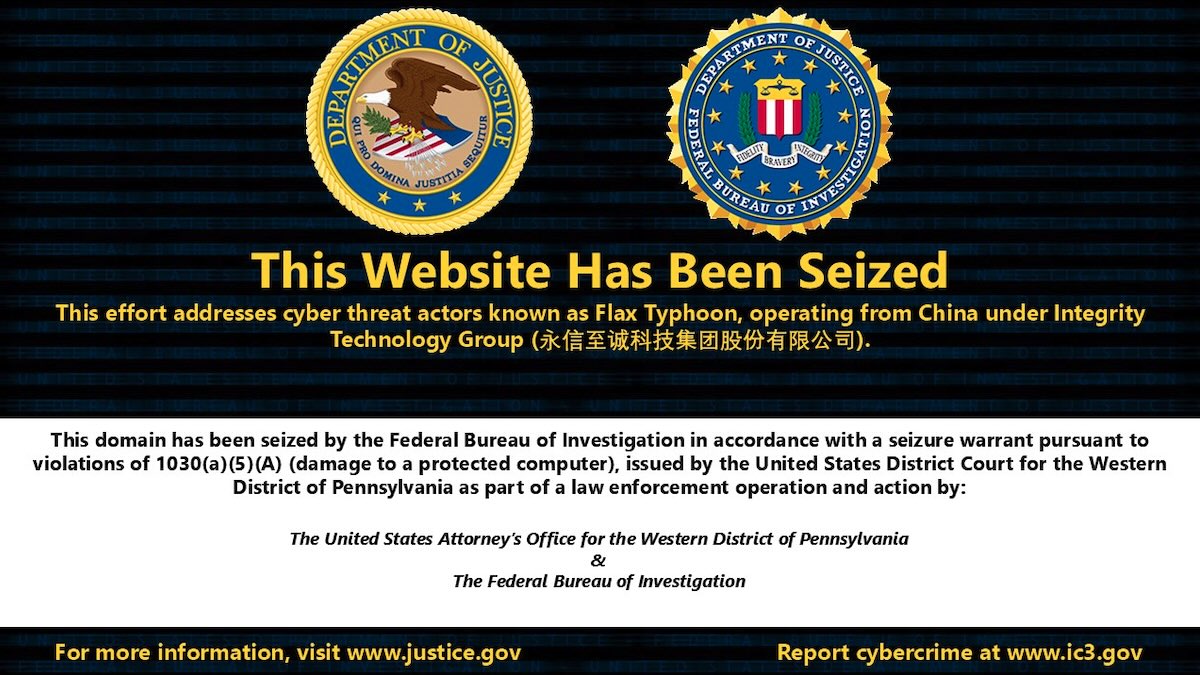
FBI rozbija narzędzia hakerskie grupy Flax Typhoon używane w globalnych atakach

FBI przejęło siedem domen wykorzystywanych przez narzędzia Microscan i FishHub, powiązane z chińską grupą Flax Typhoon, które atakowały infrastrukturę krytyczną.

Czego się uczymy
  • Monitoruj aktywność w sieciach pod kątem nietypowych połączeń z oprogramowaniem VPN (np. SoftEther) używanym do utrzymywania dostępu.
  • Zabezpiecz serwery Microsoft Exchange przed atakami typu password spraying i regularnie stosuj poprawki bezpieczeństwa.
Hacking
The Maritime ExecutiveEN→PL

Incydent z VL Prosperity: Co już wymagają amerykańskie przepisy cyberbezpieczeństwa

Amerykańskie służby przeprowadziły inspekcję tankowca VL Prosperity po wykryciu śladów ingerencji obcego aktora cybernetycznego w jego systemy.

Czego się uczymy
  • Należy monitorować trzy kluczowe strefy statku: systemy mostka (nawigacja/GPS), zarządzanie ładunkiem oraz systemy napędowe i maszynowe (OT).
  • Ataki na systemy xOT (extended Operational Technology) mogą mieć bezpośrednie skutki fizyczne, takie jak awarie silników czy manipulacja zaworami.
Hacking
PCMagEN→PL

Jak od pierwszego dnia wdrożyć ochronę przed ransomware i zarządzanie danymi w pamięci masowej AI

Chroń dane AI przed ransomware i spełniaj wymogi zarządzania poprzez wdrażanie mechanizmów kontrolnych na każdym etapie potoku przetwarzania.

Czego się uczymy
  • Wdrażaj mechanizmy kontrolne bezpieczeństwa na każdym etapie potoku przetwarzania danych AI, a nie tylko na końcowych etapach.
  • Integruj funkcje ochrony przed ransomware bezpośrednio z infrastrukturą pamięci masowej wykorzystywanej do obsługi modeli AI.
AI
The Hacker NewsEN→PL

Błąd w GoBalance pozwala atakującym przejąć adresy .onion poprzez odzyskanie kluczy w formacie Tor

Luka w narzędziu GoBalance umożliwia odzyskanie klucza prywatnego adresu .onion na podstawie publicznych informacji, co pozwala na przejęcie kontroli nad domeną.

Czego się uczymy
  • Jeśli korzystasz z GoBalance, musisz wiedzieć, że sama aktualizacja oprogramowania nie cofa skutków wycieku klucza; po publikacji deskryptora klucz jest trwale skompromitowany.
  • W przypadku wykrycia użycia podatnej wersji GoBalance, jedynym skutecznym rozwiązaniem jest wygenerowanie zupełnie nowego adresu .onion i migracja na niego.
Hacking
Help Net SecurityEN→PL

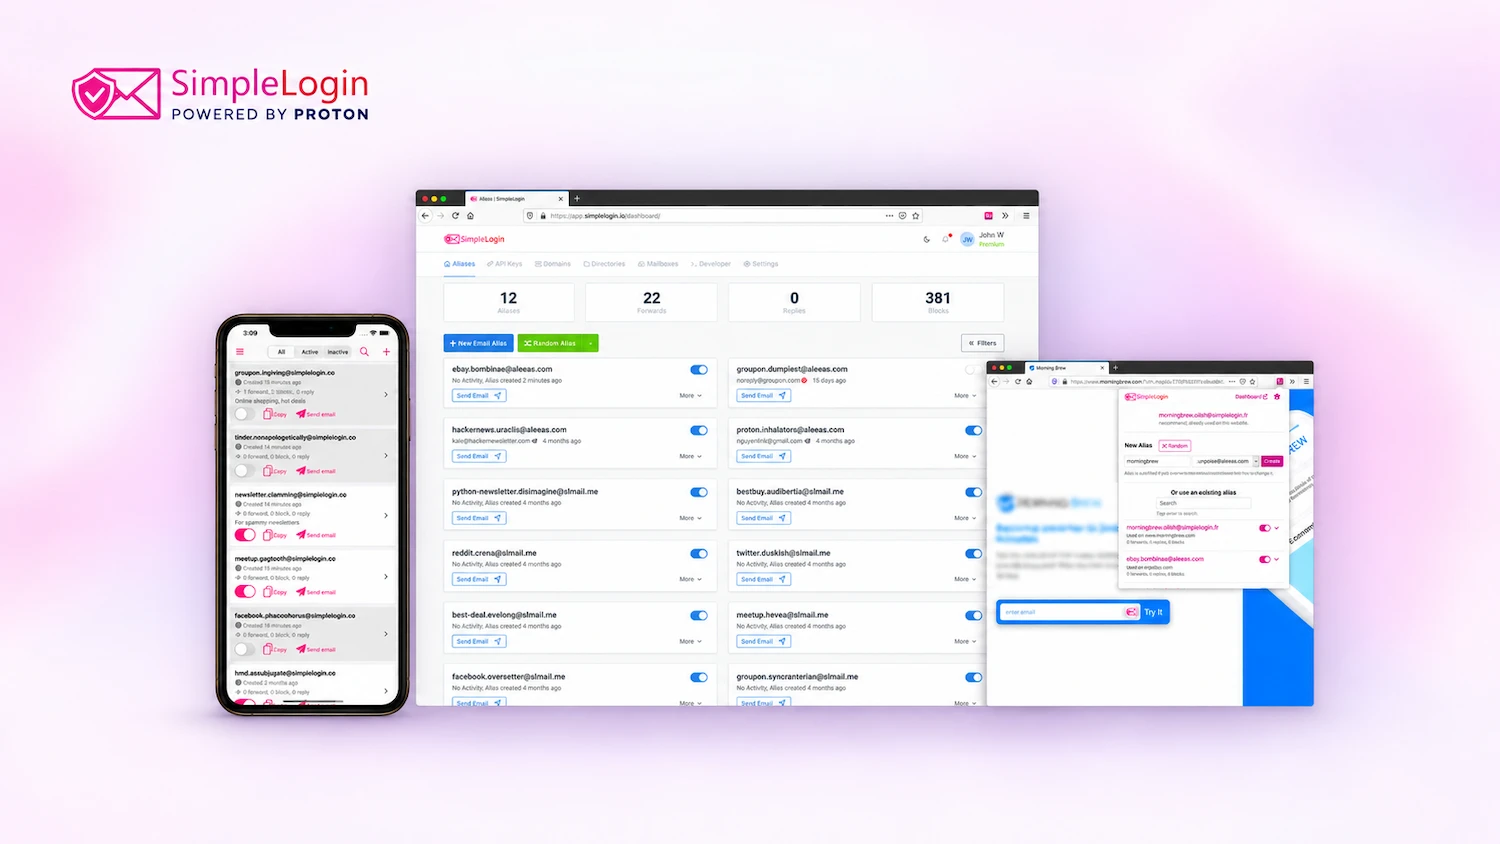
Prezentacja produktu: SimpleLogin chroni prywatność Twojego adresu e-mail dzięki aliasom

SimpleLogin to usługa aliasów e-mail od Proton, która przekierowuje wiadomości na istniejącą skrzynkę, dając użytkownikom kontrolę nad udostępnianiem głównego adresu.

Czego się uczymy
  • Stosowanie unikalnych aliasów e-mail dla każdego serwisu ogranicza ryzyko powiązania aktywności użytkownika w różnych miejscach oraz minimalizuje skutki wycieków danych.
  • Możliwość natychmiastowego wyłączenia konkretnego aliasu pozwala na skuteczne odcięcie źródła niechcianej korespondencji bez konieczności zmiany głównego adresu e-mail.
Cyber
SecurityWeekEN→PL

USA rozbijają narzędzia chińskich grup APT

Amerykańskie służby unieszkodliwiły narzędzia MicroScan i FishHub, używane przez grupy powiązane z Chinami do ataków na infrastrukturę krytyczną.

Czego się uczymy
  • Monitoruj aktywność w kierunku popularnych usług: Apache Struts, Jenkins, OpenSSL, Oracle, WebLogic oraz WordPress, które są głównymi celami skanerów typu MicroScan.
  • Zwracaj uwagę na nietypowe użycie narzędzi VPN (np. SoftEther) oraz skryptów typu office-cli, które mogą służyć do eksfiltracji danych z poczty e-mail.
Hacking
The Hacker NewsEN→PL

Trzy zespoły zaprezentowały zdalne ataki na w pełni załatane telefony Google Pixel 10 podczas Pwn2Own

Podczas konkursu Pwn2Own w Irlandii badacze skutecznie przejęli kontrolę nad najnowszymi telefonami Google Pixel 10, wykorzystując luki umożliwiające zdalne działanie.

Czego się uczymy
  • Zdalne ataki na urządzenia mobilne mogą odbywać się poprzez przeglądarkę internetową lub interfejsy radiowe (Wi-Fi, Bluetooth, NFC, baseband).
  • Nawet urządzenia z najnowszymi aktualizacjami systemu mogą być podatne na ataki typu zero-day umożliwiające zdalne wykonanie kodu.
Hacking
Pokaż więcej