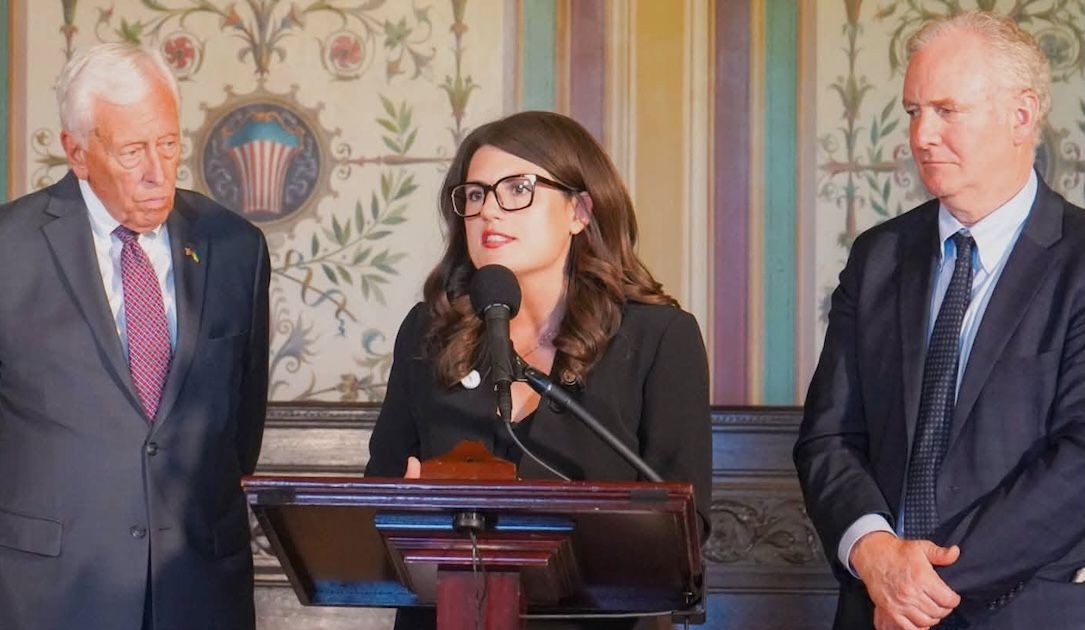
$11 milionów na wsparcie psychologiczne dla Cyber Command – politycy naciskają na finansowanie
Amerykańscy ustawodawcy apelują o zabezpieczenie 11 milionów dolarów na program wsparcia zdrowia psychicznego dla personelu Cyber Command i NSA.
CyberHacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.
Amerykańscy ustawodawcy apelują o zabezpieczenie 11 milionów dolarów na program wsparcia zdrowia psychicznego dla personelu Cyber Command i NSA.
Cyber
Cyberatak na system sądowy w Arizonie doprowadził do wycieku danych 1,3 miliona osób, w tym numerów Social Security oraz wrażliwych raportów dotyczących opieki nad dziećmi.
Hacking
Firma rodzinna Trumpa mierzy się z kolejnym atakiem hakerskim. Grupa BYOD przejęła dane osobowe i telekomunikacyjne ponad 3,6 tysiąca klientów.
Hacking
Badacze ujawnili kampanię MALFEX, w ramach której złośliwe pakiety npm infekowały systemy Windows, rozsyłając trojana Overlord oraz kradnące dane narzędzie movinlike.
CEO JPMorgan Chase, Jamie Dimon, ostrzega, że sztuczna inteligencja dziesięciokrotnie zwiększyła ryzyko cybernetyczne, odkrywając nieznane wcześniej luki w systemach.
AI
Duży wyciek danych osobowych może powodować problemy finansowe długo po tym, jak informacja o incydencie trafi na nagłówki mediów.
Hacking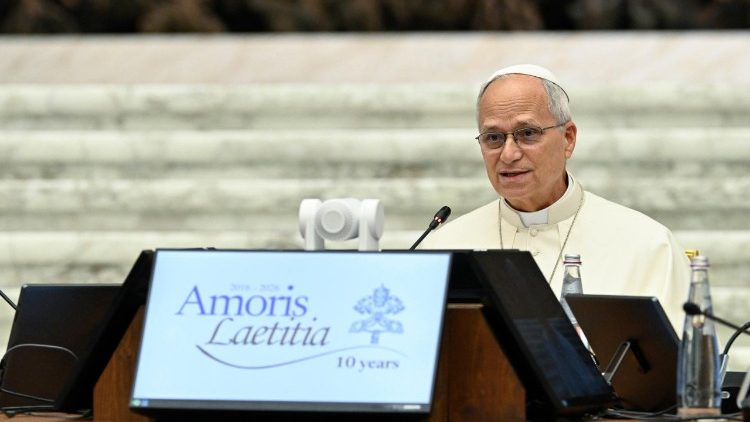
Papież Leo XIV otworzył spotkanie z liderami Kościołów wschodnich z okazji dziesiątej rocznicy dokumentu Amoris Laetitia, skupiając się na roli rodziny i wyzwaniach współczesności.
Hacking
Nowo opublikowane notatki dr. Anthony'ego Fauci'ego ujawniają jego prywatne opinie o Donaldzie Trumpie oraz szczegóły ataku ransomware, w wyniku którego utracił poufne dokumenty.
Hacking
SonicWall wydał poprawki dla czterech luk w bramach SMA1000. Najpoważniejsza z nich to błąd SSRF, który pozwala na atak przed uwierzytelnieniem.

Krytyczna podatność w oprogramowaniu LMCache, przyspieszającym serwery LLM, umożliwia zdalne wykonanie kodu bez logowania. Obecnie nie ma dostępnej poprawki.

Nowa rodzina złośliwego oprogramowania PoeLLM celuje w wystawioną na świat infrastrukturę AI i LLM, aby wykorzystać jej moc obliczeniową do kopania kryptowalut.
Sędzia federalny w Oklahomie odrzucił dowody z kamer ALPR w sprawie o handel metamfetaminą, powołując się na precedens dotyczący geofencingu.
CyberAtlassian wydało poprawki eliminujące lukę typu Arbitrary File Access (CVE-2026-21589), która pozwalała napastnikom na odczytywanie plików.
Zaledwie dzień po wydaniu łatek na krytyczną podatność CVE-2026-21589 w produktach Atlassian Data Center, odnotowano pierwsze próby jej eksploatacji.
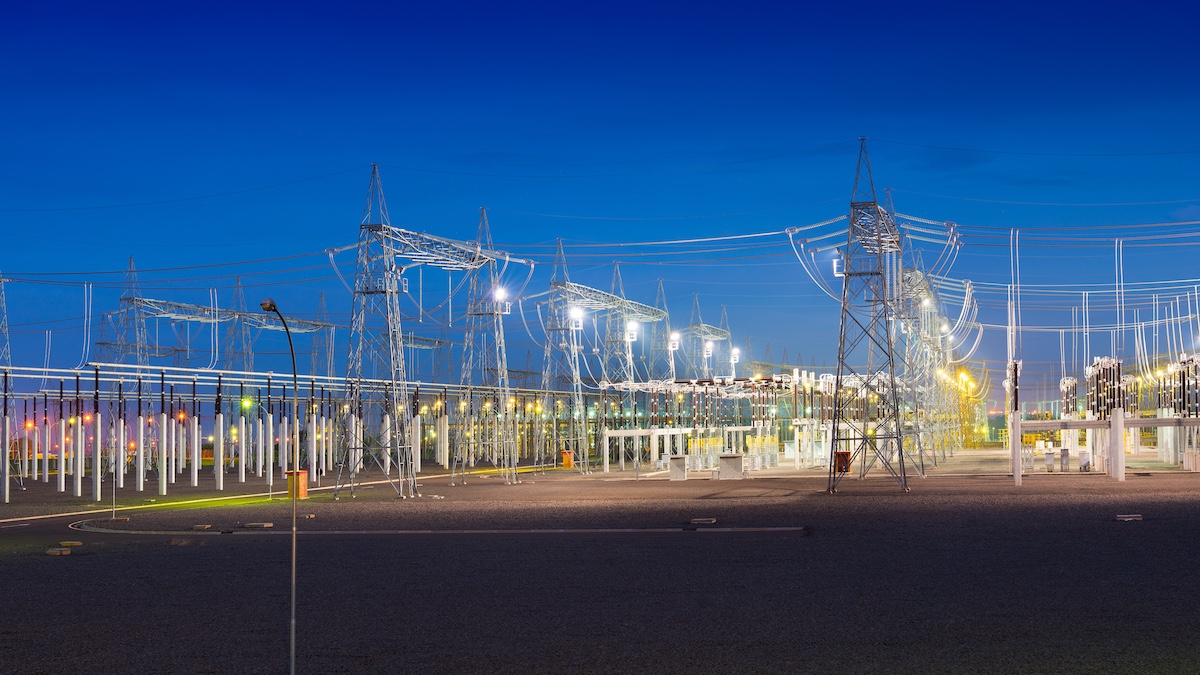
Southern Company informuje o nieautoryzowanym dostępie do danych około 400 tysięcy klientów poprzez portal online.
Hacking
Koalicja OTCC domaga się od CISA wydania wiążącej dyrektywy w sprawie zabezpieczania technologii operacyjnej (OT) w agencjach federalnych.
Cyber
Gremlin ogłosił udostępnienie Gremlin Foresight AI, narzędzia, które proaktywnie identyfikuje ryzyka niezawodności i automatyzuje proces ich naprawy.
AIImply wprowadza Lumi – platformę danych dla systemów SIEM nowej generacji, która wspiera pracę agentów AI i pozwala na tańsze przechowywanie większej ilości logów.
Ustawa Health Care Cybersecurity and Resiliency Act of 2026 przeszła przez Senat, co może znacząco rozszerzyć federalne wymogi bezpieczeństwa dla sektora medycznego.
Hacking
Nastolatek z Jordanii, podejrzewany o kierowanie grupą ShinyHunters, został zatrzymany i prawdopodobnie współpracuje z FBI.
Hacking
28-letni obywatel Rosji, podejrzewany o bycie kluczowym członkiem grupy Qilin, został zatrzymany w Japonii i przekazany niemieckim organom ścigania.
Hacking
Atakujący wykorzystujący kampanię FortiBleed przejmują kontrolę nad urządzeniami Fortinet, usuwają konta administratorów i sprzedają dostęp grupom ransomware.
Vijil wprowadza DART – zautomatyzowany system red teamingu, który wykorzystuje własne agenty do wykrywania podatności w systemach AI przedsiębiorstw.

Wielu mieszkańców Kutna otrzymało wiadomości SMS ostrzegające przed możliwym wyciekiem danych osobowych i medycznych. Sprawa wywołała sporą dyskusję w mediach społecznościowych. Problem dotyczy system ...
Hacking