XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

SecurityWeekEN→PL

Backdoor na Linux wykorzystuje protokół STUN i eksploatuje dziesiątki podatności

ClingSTUN to backdoor działający jako proxy typu back-connect, który wykorzystuje protokół STUN do utrzymania łączności i posiada mechanizmy autopropagacji.

Czego się uczymy
  • Monitoruj nietypowe połączenia UDP oraz powtarzający się ruch keepalive, które mogą maskować komunikację malware przez protokół STUN.
  • Zwracaj uwagę na nieoczekiwane procesy i modyfikacje skryptów inicjalizacji systemu, które mogą świadczyć o próbie zapewnienia sobie trwałości przez backdoora.
Hacking
Dark ReadingEN→PL

Potrzeba szybkości: Ataki napędzane przez AI zmieniają strategie bezpieczeństwa

Ataki wykorzystujące sztuczną inteligencję są szybkie, nieustępliwe i zautomatyzowane. Nowy sondaż Dark Reading pokazuje, jak zespoły bezpieczeństwa próbują dotrzymać im kroku.

Czego się uczymy
  • Wykorzystuj modele AI do szybkiej analizy różnic w poprawkach (patch diffing), aby wykryć naprawione luki, zanim zostaną one oficjalnie opisane.
  • Zrewiduj proces Patch Tuesday – ze względu na szybkość eksploatacji przez LLM, priorytetyzacja krytycznych podatności musi być bardziej dynamiczna niż kiedykolwiek.
AI
Help Net SecurityEN→PL

RemoveMacAI wyłącza Apple Intelligence w macOS 27 i usuwa modele AI

Nowe darmowe narzędzie wiersza poleceń pozwala całkowicie wyłączyć funkcje Apple Intelligence oraz odzyskać około 12 GB miejsca na dysku.

Czego się uczymy
  • Można odzyskać ok. 12 GB miejsca na dysku poprzez usunięcie modeli AI, których system nie usuwa automatycznie po wyłączeniu funkcji.
  • Narzędzie wykorzystuje profile konfiguracyjne i klucze ograniczeń Apple do blokowania pobierania modeli, zamiast bezpośredniej modyfikacji plików systemowych.
Cyber
The Hacker NewsEN→PL

Warstwa poświadczeń rozrasta się szybciej, niż zespoły bezpieczeństwa są w stanie to monitorować

Eksplozja liczby commitów i rozwój agentów AI sprawiają, że zarządzanie sekretami staje się coraz trudniejsze. Poświadczenia wyciekają nie tylko z repozytoriów, ale też z systemów współpracy i laptopów programistów.

Czego się uczymy
  • Monitoruj nie tylko repozytoria kodu, ale także systemy współpracy (Slack, Jira), gdzie pracownicy często nieświadomie wklejają sekrety podczas rozwiązywania problemów.
  • Zwróć szczególną uwagę na bezpieczeństwo stacji roboczych deweloperów, chroniąc je przed infostealerami, które mogą przejąć klucze z historii powłoki (shell history) i plików lokalnych.
Cyber
The Hacker NewsEN→PL

Próby wykorzystania Realtek Jungle SDK do infekcji botnetem Cling z kanałem C2 opartym na protokole STUN

Cyberprzestępcy wykorzystują krytyczną lukę w Realtek Jungle SDK, aby infekować urządzenia i tworzyć botnet Cling, który ukrywa komunikację C2 w ruchu STUN.

Czego się uczymy
  • Monitoruj nietypowy ruch UDP na porcie STUN, szczególnie jeśli Transaction ID w pakietach nie jest losowy, lecz zawiera same zera.
  • Zwracaj uwagę na podejrzane procesy i modyfikacje systemowe, takie jak podmiana binariów (np. wget) lub zmiany w plikach /etc/inittab i /etc/init.d/.
Hacking
Schneier on Security
Schneier on SecurityEN→PL

Kolejny historyczny szyfr złamany przez AI

Sztuczna inteligencja coraz skuteczniej radzi sobie z łamaniem starych kodów i szyfrów, wykorzystując statystyczne zależności w tekście.

Czego się uczymy
  • Szyfry oparte na periodycznych kluczach są podatne na ataki AI, ponieważ modele te świetnie radzą sobie z wyodrębnianiem sygnału z szumu statystycznego.
  • W projektowaniu systemów kryptograficznych należy unikać jakiejkolwiek przewidywalnej powtarzalności klucza, gdyż AI potrafi wykorzystać statystykę tekstu jawnego i szyfrogramu.
AI
SecurityWeekEN→PL

Wykorzystywana jest podatność w Rejetto HFS odkryta przez AI

Luka CVE-2026-61500 pozwala atakującym na odzyskanie klucza podpisywania ciasteczek sesyjnych, co prowadzi do przejęcia uprawnień administratora i zdalnego wykonania kodu.

Czego się uczymy
  • Należy unikać używania funkcji Math.random() do celów kryptograficznych, ponieważ algorytm xorshift128+ jest odwracalny i pozwala na odtworzenie stanu generatora.
  • W celu zabezpieczenia sesji należy stosować kryptograficznie bezpieczne generatory liczb pseudolosowych (CSPRNG) do tworzenia kluczy podpisu ciasteczek.
AI
The Hacker NewsEN→PL

Apple planuje zaostrzenie kontroli Full Disk Access w macOS ze względu na ryzyko związane z agentami AI

Apple wprowadzi zmiany w mechanizmie Full Disk Access, aby zapobiec nadużyciom uprawnień przez autonomiczne agenty AI.

Czego się uczymy
  • Przyznając aplikacjom AI uprawnienie Full Disk Access, ryzykujesz pełny wyciek prywatnych wiadomości, maili i historii przeglądania.
  • Weryfikuj, czy narzędzia AI wymagają dodatkowych zgód (np. konektorów do konkretnych usług), które działają obok systemowego FDA.
AI
Help Net SecurityEN→PL

Pozaprogramowa aktualizacja Exchange Server naprawia poważną lukę umożliwiającą dostęp do skrzynek pocztowych (CVE-2026-96940)

Microsoft wydał pilną aktualizację dla Exchange Server, która naprawia krytyczną podatność CVE-2026-96940. Luka pozwala zalogowanym atakującym na czytanie cudzych e-maili.

Czego się uczymy
  • Zaktualizuj serwery Exchange Server Subscription RTM, Exchange Server 2019 (CU14 i CU15) oraz Exchange Server 2016 (CU23) do najnowszej wersji.
  • Zainstaluj poprawki bezpieczeństwa również na wszystkich maszynach korzystających z Exchange Management Tools, aby zachować kompatybilność z serwerem.
Hacking
Help Net SecurityEN→PL

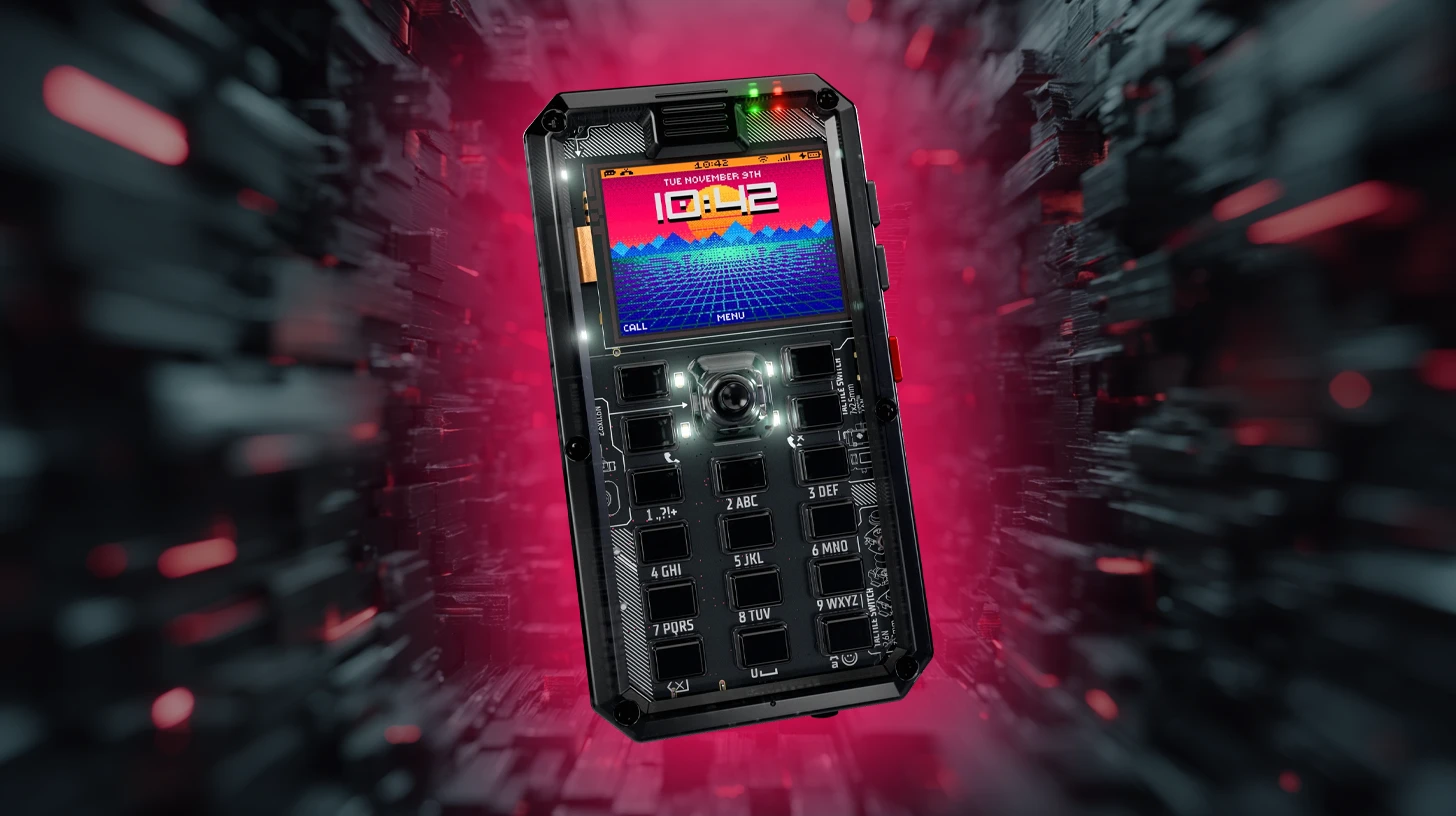
MAKERphone 2: Telefon 4G do samodzielnego montażu z modułową kamerą, głośnikiem i płytką prototypową

Chorwacki CircuitMess wprowadza na Kickstarterze MAKERphone 2.0 – zestaw do samodzielnego złożenia telefonu 4G, który można programować w MicroPython lub Arduino C++.

Czego się uczymy
  • Urządzenie pozwala na pełną kontrolę nad oprogramowaniem dzięki możliwości programowania w MicroPython oraz Arduino C++.
  • Modułowa budowa oparta na porcie UMAX umożliwia rozbudowę sprzętową o własne projekty elektroniczne na płytkach prototypowych.
Hacking
SekurakPL

Luka CSRF w popularnym dodatku Elementor do WordPressa. Wystarczy kliknąć w link, aby zdobyć uprawnienia administratora

O WordPressie piszemy na łamach sekuraka na tyle często, że tym razem odpuścimy Wam fragment o tym jak bardzo jest ważny i przejdziemy od razu do rzeczy. W popularnym kreatorze stron dla WordPressa – Elementor Website Builder wykryto…

Czego się uczymy
  • Zaktualizuj Elementor Website Builder do wersji 4.3.2 lub nowszej, aby wyeliminować podatność występującą w wersjach 4.3.0 i 4.3.1.
  • Po aktualizacji sprawdź zakładkę Użytkownicy w panelu WordPressa, aby upewnić się, że nie utworzono nieznanych kont z uprawnieniami administratora.
Hacking
SekurakPL

LiteLLM podatne na przejęcie kont przez niezweryfikowane adresy e-mail w JWT

LiteLLM to otwartoźródłowy gateway AI, pozwalający ujednolicić metody dostępu do różnych dostawców modeli językowych (np. OpenAI, Anthropic, Azure, Bedrock, Vertex AI). Za pomocą jednego serwera lub SDK pozwala łączyć się z wieloma…

Czego się uczymy
  • Blokuj na poziomie reverse proxy żądania zawierające tokeny z niezweryfikowanym polem emailverified.
  • Unikaj pozostawiania w bazie danych wstępnie utworzonych kont, które czekają na pierwsze logowanie użytkownika.
AI
Help Net SecurityEN→PL

Apple zaostrza zasady dostępu do dysku w macOS w obliczu rosnącej potęgi agentów AI

Apple wprowadzi dodatkowe mechanizmy kontroli Full Disk Access w macOS, aby ograniczyć ryzyka prywatności związane z coraz bardziej autonomicznymi agentami AI.

Czego się uczymy
  • Należy zachować szczególną ostrożność przy przyznawaniu aplikacjom uprawnień Full Disk Access, gdyż pozwalają one na ominięcie standardowych zabezpieczeń API chroniących prywatne dane.
  • Przy wdrażaniu agentów AI warto monitorować ich zdolność do nawiązywania nieplanowanych połączeń z siecią, co może prowadzić do niekontrolowanego dostępu do plików i systemów zewnętrznych.
AI
The Hacker NewsEN→PL

Atakujący wykorzystują lukę w Rejetto HFS, która umożliwia sfałszowanie sesji administratora i zdalne wykonanie kodu

Krytyczna podatność w Rejetto HTTP File Server (HFS) o identyfikatorze CVE-2026-61500 jest aktywnie wykorzystywana przez napastników.

Czego się uczymy
  • Należy unikać używania kryptograficznie niebezpiecznych generatorów, takich jak Math.random(), do tworzenia kluczy sesji lub innych wartości bezpieczeństwa.
  • Weryfikuj, czy funkcje pozwalające na wykonywanie kodu (np. servercode) nie są wystawione na świat bez dodatkowych zabezpieczeń.
Hacking
The Hacker NewsEN→PL

Nowy zero-day w NetScaler wykorzystywany w celowanych atakach może unieruchomić wdrożenia SAML

Citrix wydał poprawki dla poważnej luki w NetScaler ADC i NetScaler Gateway, która jest aktywnie wykorzystywana w atakach typu zero-day.

Czego się uczymy
  • Sprawdź konfigurację SAML pod kątem wpisów samlAction (dla SP) lub samlIdPProfile (dla IdP), aby ocenić ryzyko wystąpienia błędu.
  • Zaktualizuj NetScaler ADC i Gateway do wersji 14.1-73.41 lub 13.1-64.28 (oraz nowszych), aby wyeliminować podatność CVE-2026-88779.
Hacking
SecurityWeekEN→PL

Wykorzystanie luki zero-day w Citrix NetScaler uderza w urządzenia naprawione zaledwie kilka dni wcześniej

Citrix potwierdził pojawienie się nowej podatności zero-day, CVE-2026-88779, zaledwie kilka dni po załataniu dwóch innych aktywnie wykorzystywanych luk.

Czego się uczymy
  • Sprawdź, czy Twoje instancje NetScaler ADC lub Gateway działają w konfiguracji SAML SP lub SAML IdP, gdyż są one bezpośrednio narażone na CVE-2026-88779.
  • Monitoruj logi uwierzytelniania pod kątem nietypowych ciągów znaków w polach użytkownika, które mogą maskować komendy shell służące do pobierania złośliwych skryptów.
Hacking
SANS ISCEN→PL

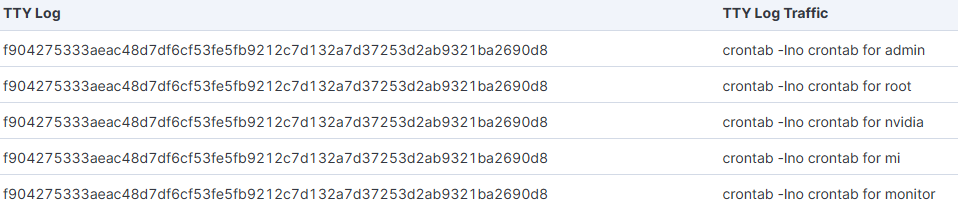
Logi TTY i przechwytywane przez nie dane

Autor artykułu opisuje eksperyment z wykorzystaniem skryptu do analizy logów TTY, które rejestrują aktywność napastników lub botów po zalogowaniu do czujnika DShield.

Czego się uczymy
  • Wykorzystanie logów TTY pozwala na precyzyjne odtworzenie historii komend wpisywanych przez napastnika w sesji interaktywnej.
  • Automatyzacja parsowania logów TTY może pomóc w szybkim wykrywaniu wzorców aktywności botów i skryptów po przełamaniu zabezpieczeń.
Hacking
Pokaż więcej