XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

CyberDefence24PL

Wyciekły dane osobowe graczy. Incydent w sklepie gamingowym

Ze sklepu internetowego skradziono dane osobowe fanów gier. Atakujący wykorzystał podatność w aplikacji, dzięki czemu uzyskał dostęp do zasobów spółki. Na skrzynki graczy trafiają zawiadomienia o incydencie.

Czego się uczymy
  • Należy rygorystycznie zabezpieczać funkcje przesyłania plików, aby zapobiec umieszczaniu złośliwych skryptów umożliwiających zdalne wykonywanie poleceń (RCE).
  • Kluczowe jest monitorowanie integralności plików na serwerze i szybkie wykrywanie nieautoryzowanych zmian, aby skrócić czas przebywania atakującego w systemie.
Hacking
The Hacker NewsEN→PL

Wyciek w Chainalysis: dane uwierzytelniające wszystkich użytkowników w rękach napastników

Firma Chainalysis padła ofiarą ataku typu agentic, w wyniku którego wyciekły imiona, nazwy użytkowników, hasła oraz aktywne tokeny wszystkich klientów.

Czego się uczymy
  • Uważaj na automatyczne narzędzia AI (agentic AI), które potrafią w kilka minut przejść od skanowania GitHub po eksfiltrację danych z Azure Key Vault.
  • Zawsze stosuj rotację kluczy API oraz unikalne hasła, ponieważ wyciek tokenów i skrótów haseł umożliwia przejęcie kont w innych usługach.
AI
CyberDefence24PL

Rosyjscy hakerzy atakowali smartfony. Ujawniono niebezpieczną kampanię

Zwykłe odwiedzenie strony internetowej mogło wystarczyć do kradzieży danych z niezaktualizowanego iPhone’a lub telefonu z Androidem. Eksperci Sekoia ujawnili rozległą kampanię wykorzystującą przejęte witryny i luki w zabezpieczeniach…

Czego się uczymy
  • Utrzymuj systemy iOS i Android w najnowszych wersjach, ponieważ kampania opierała się na exploitach celujących w konkretne, niezałatane wersje oprogramowania.
  • Zwracaj uwagę na aktualizacje przeglądarek, w tym Chrome na Androidzie, które mogą być celem ataków typu drive-by download.
Hacking
Help Net SecurityEN→PL

Certyfikacja bezpieczeństwa to tylko migawka, a kupujący wyciągają z niej zbyt wiele wniosków

Mariia Bakhtina z Uniwersytetu Masaryka wyjaśnia, czego nie gwarantują certyfikaty Common Criteria czy FIPS-140 oraz jak unikać błędnych interpretacji ich znaczenia.

Czego się uczymy
  • Podczas analizy certyfikatu CC sprawdź dokładnie Security Target, aby zrozumieć, jakie funkcje i konfiguracje zostały wyłączone z zakresu testów.
  • Nie zakładaj, że certyfikat FIPS-140 potwierdza bezpieczeństwo całego systemu; dotyczy on wyłącznie zdefiniowanego modułu kryptograficznego.
Cyber
The Hacker NewsEN→PL

Hakerzy ukryli backdoora w serwerze Control Web Panel, aby wykonywać polecenia bez pozostawiania logów

W panelu Control Web Panel (CWP) wykryto backdoora o nazwie cwpdoor. Pozwala on na zdalne wykonywanie poleceń bez wpisywania ich do logów dostępu.

Czego się uczymy
  • Sprawdź obecność gniazda Unix o nazwie ngxhttpintegrityhelper za pomocą polecenia ss -axp | grep integrity.
  • Zweryfikuj procesy cwpsrv pod kątem nieoczekiwanych procesów pomocniczych uruchamianych przez ten serwis.
Hacking
The Hacker NewsEN→PL

Eksperci pokazują łańcuch podatności w Barracuda Email Security Gateway umożliwiający uzyskanie uprawnień roota bez logowania

Dwie luki w urządzeniu Barracuda Email Security Gateway pozwalają na wykonanie komend z uprawnieniami roota bez konieczności logowania. Producent wydał już poprawki.

Czego się uczymy
  • Zaktualizuj Barracuda Email Security Gateway do wersji 9.4.0.030 lub nowszej, aby wyeliminować ryzyko przejęcia kontroli.
  • Jeśli natychmiastowa aktualizacja nie jest możliwa, ogranicz dostęp do interfejsu administracyjnego urządzenia wyłącznie do zaufanych sieci wewnętrznych.
Cyber
Help Net SecurityEN→PL

99% tokenów dostępu do repozytoriów nigdy nie wygasa

Deweloperzy, narzędzia automatyczne i agenci AI posiadają uprawnienia, które mogą trwać znacznie dłużej niż ich realne zastosowanie. Brak przeglądów dostępu tworzy ogromne luki w bezpieczeństwie kodu.

Czego się uczymy
  • Wprowadź regularne przeglądy uprawnień (access reviews) dla kont deweloperskich oraz tożsamości nie-ludzkich (boty, tokeny, konta serwisowe).
  • Stosuj krótkie terminy ważności dla tokenów dostępu do repozytoriów, aby zapobiec ich długotrwałemu wykorzystaniu po zakończeniu zadań.
AI
Help Net SecurityEN→PL

Strony phishingowe podszywające się pod serwisy wynajmu wykorzystują czat na żywo, by uśpić czujność podróżnych

Cyberprzestępcy tworzą niezwykle wiarygodne kopie popularnych platform wynajmu noclegowego, wykorzystując fałszywe oferty, presję czasu oraz czat wsparcia technicznego do wyłudzania danych.

Czego się uczymy
  • Zawsze weryfikuj adres URL w pasku przeglądarki, ponieważ nawet najbardziej dopracowana strona z logotypami może znajdować się pod fałszywą domeną.
  • Nie ufaj czatom wsparcia technicznego na stronach, do których trafiłeś przez link w nieoczekiwanej wiadomości – mogą one służyć do manipulacji i uśpienia czujności.
Cyber
RMF24PL

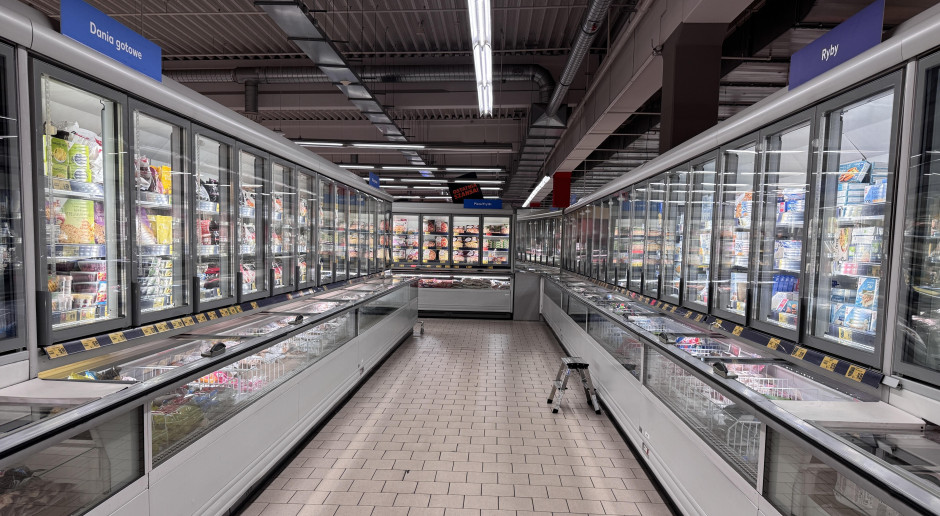
Cyberataki na lodówki i chłodnie w Polsce. Nowe dane i apel policji

Policja odnotowała już co najmniej 10 cyberataków na sklepowe lodówki i chłodnie w Polsce - dowiedzieli się dziennikarze RMF FM. Od kilku tygodni na terenie różnych krajów dochodzi do podobnych incyde ...

Czego się uczymy
  • Należy sprawdzić, czy urządzenia chłodnicze nie są wystawione bezpośrednio na publiczny adres IP.
  • Wymagana jest regularna aktualizacja oprogramowania układowego oraz instalacja łatek bezpieczeństwa producenta.
Cyber
MediaNamaEN→PL

Wytyczne CERT-In dotyczące audytu bezpieczeństwa AI: ramy oparte na ryzyku, nadzór ludzki i raportowanie incydentów

Indyjski zespół CERT-In opublikował wytyczne dotyczące audytu systemów AI, wprowadzając klasyfikację ryzyka oraz wymogi dotyczące nadzoru ludzkiego.

Czego się uczymy
  • Wdrażając AI, należy stosować modele nadzoru ludzkiego (HITL, HOTL, HOVL) dopasowane do poziomu autonomii i ryzyka systemu.
  • Audyt AI powinien obejmować nie tylko model, ale cały cykl życia danych oraz odporność na ataki typu adversarial.
AI
DlaHandlu.plPL

Miliony strat w sklepach. Prorosyjscy hakerzy właśnie się przyznali

Dwie prorosyjskie grupy hakerskie ogłosiły, że stoją za cyberatakami na systemy chłodnicze supermarketów w kilku krajach Europy. Duńska agencja ds. bezpieczeństwa podkreśla jednak, że na razie nie da ...

Czego się uczymy
  • Należy monitorować integralność systemów IoT i sterowników przemysłowych (OT), które zarządzają krytyczną infrastrukturą, taką jak systemy chłodzenia.
  • Weryfikacja pochodzenia danych uwierzytelniających jest kluczowa, gdyż grupy hakerskie mogą wykorzystywać wycieki z podmiotów trzecich do budowania narracji o własnych sukcesach.
Hacking
SMEStreetEN→PL

Cyberbezpieczeństwo dla indyjskich MŚP w 2026 roku: od obrony przed ransomware po AI, chmurę i zgodność z DPDP

Indyjskie małe i średnie przedsiębiorstwa mierzą się z ransomware, atakami AI oraz nowymi obowiązkami prawnymi. Przedstawiamy mapę drogową cyberbezpieczeństwa na rok 2026.

Czego się uczymy
  • Chroń tożsamość użytkowników, ponieważ przejęte poświadczenia są powiązane z 79% ataków ransomware.
  • Wdrażaj segmentację sieci i usuwaj zbędny dostęp publiczny w systemach OT oraz urządzeniach IoT.
AI
noteEN→PL

Podatność w bibliotece kompresji Brotli (implementacja w C): jak sprawdzić, czy Twoja firma jest zagrożona

W bibliotece Brotli odkryto lukę CVE-2026-111497, która może prowadzić do uszkodzenia pamięci, wycieku danych lub zdalnego wykonania kodu. Sprawdź, czy Twoje systemy wymagają aktualizacji.

Czego się uczymy
  • Zaktualizuj rdzeń biblioteki Brotli do wersji łatających: v1.2.1, v1.1.1 lub v1.0.10.
  • Weryfikuj nie tylko bezpośrednie oprogramowanie, ale i jego zależności, takie jak Node.js czy Bun, które mogą zawierać podatną implementację.
Hacking
Times NowEN→PL

OpenAI wprowadza GPT-6 Cyber: model do wykrywania podatności rzuca wyzwanie Claude Mythos i Gemini

OpenAI zaprezentowało GPT-6 Cyber, zaawansowany model AI wyspecjalizowany w znajdowaniu luk w oprogramowaniu i tworzeniu exploitów.

Czego się uczymy
  • Model GPT-6 Cyber potrafi samodzielnie identyfikować nieznane luki typu zero-day, czego przykładem było wykrycie 81 podatności w Mozilla Firefox.
  • AI może być wykorzystywane do automatycznego generowania działających exploitów, co potwierdziły testy na 948 lukach w jądrze Linux.
AI
Pokaż więcej