XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

The Hacker NewsEN→PL

Chainstack raportuje włamanie do systemów produkcyjnych i wyciek danych klientów oraz skrótów haseł

Dostawca infrastruktury blockchain, Chainstack, padł ofiarą ataku z wykorzystaniem AI, który umożliwił nieautoryzowany dostęp do danych klientów i poświadczeń węzłów.
Czego się uczymy
  • W przypadku podejrzenia wycieku skrótów haseł należy nie tylko je zmienić, ale także zaktualizować hasła w innych usługach, jeśli był stosowany ten sam wzorzec.
  • Po incydencie należy niezwłocznie wygenerować nowe klucze API platformy oraz przeprowadzić rotację wszystkich poświadczeń węzłów (node credentials).
Hacking
The RecordEN→PL

Brytyjskie firmy padły ofiarą ataków na lodówki w całej Europie

Hakerzy uderzyli w systemy kontroli chłodziarek w europejskich supermarketach i hurtowniach. Celem były podatne kontrolery Copeland XWEB, co doprowadziło do zdalnego uruchamiania trybu rozmrażania.

Czego się uczymy
  • Zaktualizuj kontrolery Copeland XWEB do wersji nowszej niż 1.12.1, aby wyeliminować krytyczną lukę pozwalającą na obejście uwierzytelniania.
  • Unikaj wystawiania kontrolerów przemysłowych (OT) bezpośrednio na publiczny internet bez dodatkowych zabezpieczeń lub VPN.
Cyber
The Hacker NewsEN→PL

Binance ujawnia, jak fałszywe rozmowy o pracę i nadużycia narzędzi AI doprowadziły do kradzieży 6,43 miliarda dolarów

Binance opisał wieloetapową kampanię, w której napastnicy wykorzystali zainfekowany instalator Homebrew oraz socjotechnikę podczas fałszywych rekrutacji, by ukraść rekordową sumę aktywów.
Czego się uczymy
  • Należy zachować szczególną ostrożność przy pobieraniu narzędzi deweloperskich (np. Homebrew) z wyszukiwarek, aby uniknąć zainfekowanych instalatorów typu trojan.
  • Procesy rekrutacyjne mogą być wykorzystane do infekcji; nigdy nie należy uruchamiać niezweryfikowanego kodu ani repozytoriów na komputerach służbowych.
AI
The RecordEN→PL

CEO Binance: Wielomiesięczna kampania doprowadziła do kradzieży 6,3 miliarda dolarów, podczas gdy Korea Północna zaprzecza odpowiedzialności

Atakujący z Korei Północnej przeprowadzili wieloetapową operację, wykorzystując m.in. fałszywe procesy rekrutacyjne i zainfekowane narzędzia AI, by ukraść miliardy dolarów z Binance.

Czego się uczymy
  • Uważaj na fałszywe procesy rekrutacyjne, w których kandydaci są proszeni o pobranie plików lub repozytoriów zawierających kod do testów.
  • Zabezpiecz procesy instalacji narzędzi deweloperskich i AI, ponieważ zainfekowane biblioteki mogą służyć jako punkt wejścia do sieci.
Hacking
The Hacker NewsEN→PL

Luki w produktach Barracuda mogą pozwolić na obejście autoryzacji i przejęcie uprawnień roota

Połączenie dwóch podatności w produktach Barracuda umożliwia atakującemu obejście kontroli dostępu i uzyskanie pełnych uprawnień roota na urządzeniu.

Czego się uczymy
  • Należy ograniczyć dostęp do interfejsów administracyjnych urządzeń sieciowych wyłącznie do zaufanych sieci wewnętrznych.
  • W przypadku wykrycia luk typu command injection i bypassu autoryzacji należy pilnie zaktualizować firmware do najnowszej wersji.
Hacking
The Hacker NewsEN→PL

Google ostrzega: ataki LLMjacking mogą kosztować firmy nawet milion dolarów w opłatach za chmurę

Google ostrzega przed nową techniką zwaną LLMjacking. Atakujący przejmują dostęp do modeli LLM, aby generować ogromne koszty obliczeniowe i korzystać z usług AI na koszt ofiary.
Czego się uczymy
  • Chroń klucze API i tokeny IAM, unikając ich wycieku w kodzie źródłowym (np. na GitHubie) oraz w konfiguracjach po stronie klienta.
  • Monitoruj nagłe skoki kosztów w usługach chmurowych i API modeli LLM, gdyż mogą one świadczyć o trwającym ataku LLMjacking.
AI
Dark ReadingEN→PL

9 wskazówek dotyczących świadomości cyberbezpieczeństwa, które odpowiadają na dzisiejszy labirynt zagrożeń

Praktyczne porady dotyczące bezpieczniejszego wyszukiwania, wzmocnienia logowania oraz ochrony kadry zarządzającej w celu redukcji ryzyka w przedsiębiorstwie.
Czego się uczymy
  • Wdrażaj silniejsze metody uwierzytelniania, aby zabezpieczyć procesy logowania przed przejęciem konta.
  • Zastosuj specyficzne środki ochrony dla kadry zarządzającej (executive protection), aby zminimalizować ryzyko celowanych ataków.
Cyber
Dark ReadingEN→PL

LLMJacking staje się dochodowym przedsięwzięciem cyberprzestępców

Cyberprzestępcy stworzyli dochodowy model biznesowy oparty na odsprzedaży dostępu do modeli LLM w chmurze. Ofiary poniosły koszty sięgające nawet miliona dolarów.

Czego się uczymy
  • Należy monitorować i ustawiać limity zużycia zasobów (quotas) dla usług AI w chmurze, aby uniknąć niekontrolowanych kosztów w przypadku przejęcia konta.
  • Konieczne jest wdrożenie rygorystycznego monitorowania anomalii w rachunkach za usługi chmurowe, szczególnie w obszarze compute i API modeli językowych.
AI
The Hacker NewsEN→PL

Przejęcie kanału aktualizacji cPGuard: zainfekowane serwery Linux i kradzież skrótów haseł

Atakujący przejęli system aktualizacji narzędzia cPGuard, przesyłając złośliwy skrypt na serwery Linux klientów. Skrypt instalował backdoora i wykradał wrażliwe dane, w tym pliki /etc/shadow.
Czego się uczymy
  • Sprawdź historię aktualizacji komendą: grep 'Successfully updated' /opt/cpguard/logs/installlog, aby wykryć zainfekowane wersje 5.88.12-5.88.19.
  • Po aktualizacji do wersji 5.88.25 lub nowszej należy koniecznie zresetować hasła root, klucze SSH, hasła do baz danych oraz wszelkie tokeny zapisane w historii powłoki.
Hacking
Help Net SecurityEN→PL

Novee poddaje zapomniane zasoby wystawione na świat testom penetracyjnym

Novee wprowadza funkcję External Surface Testing, która pomaga zespołom bezpieczeństwa wykrywać zasoby internetowe i weryfikować podatności za pomocą AI.
Czego się uczymy
  • Automatyzacja wykrywania zasobów (EASM) pozwala zidentyfikować zapomniane subdomeny i serwery stagingowe, które często stają się punktem wejścia dla atakujących.
  • Weryfikacja podatności CVE z zewnątrz, bez użycia destrukcyjnych payloadów, pozwala na szybkie określenie realnego ryzyka bez przerywania ciągłości działania usług.
Hacking
Dark ReadingEN→PL

Afiliat grupy 3AM wykorzystuje mechanizmy przypominające pętle AI w ataku na europejską szkołę

Istnieją dowody na to, że model mógł generować i modyfikować polecenia podczas włamania przeprowadzonego przez grupę ransomware.

Czego się uczymy
  • Monitoruj nietypowe sekwencje poleceń w systemach, które mogą sugerować próby automatycznego generowania instrukcji przez modele językowe.
  • Zwracaj uwagę na anomalie w aktywności terminali, które mogą wskazywać na procesy samokorygujące się w czasie rzeczywistym.
AI
Help Net SecurityEN→PL

Assured pomaga zespołom odzyskiwania danych znaleźć czyste kopie zapasowe po atakach ransomware

Assured Data Protection wprowadza CleanRoom SCAN – nową usługę, która skanuje odizolowane kopie zapasowe przy użyciu wielu silników bezpieczeństwa, aby wykryć ukryte zagrożenia przed przywróceniem danych.
Czego się uczymy
  • Weryfikacja kopii zapasowych przy użyciu wielu różnych silników skanujących zwiększa skuteczność wykrywania zagrożeń, których nie wyłapał jeden konkretny system EDR/AV.
  • Kluczowym wyzwaniem w procesie odzyskiwania po ransomware jest znalezienie ostatniego czystego punktu przywracania (clean point) bez ryzyka ponownej infekcji.
Hacking
The RecordEN→PL

Rosyjskie grupy szpiegowskie atakują ukraińskie śledztwa w sprawie zbrodni wojennych i szlaki pomocy wojskowej

Grupa Gorbag wykorzystuje proste złośliwe oprogramowanie, aby kraść poufne dokumenty i dane logowania z ukraińskich organizacji, szczególnie tych w pobliżu linii frontu.
Czego się uczymy
  • Należy pilnować aktualizacji programów do archiwizacji, szczególnie w kontekście podatności CVE-2025-8088 w WinRAR, która umożliwia zdalne wykonanie kodu.
  • Warto monitorować systemy pod kątem narzędzi typu infostealer, takich jak BeautyStealer, które przeszukują lokalne dyski i zasoby sieciowe w poszukiwaniu dokumentów.
Cyber
Help Net SecurityEN→PL

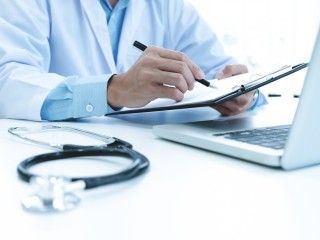
Atakujący wykorzystują krytyczną lukę w Node-RED do instalacji botów Linux i backdoorów (CVE-2026-58115)

Wykryto aktywne wykorzystywanie luki CVE-2026-58115 w narzędziu Node-RED. Atakujący instalują złośliwe procesy i webshelle na niezabezpieczonych serwerach.
Czego się uczymy
  • Sprawdź, czy Twoje instancje Node-RED są dostępne bezpośrednio z internetu; powinny być odizolowane lub chronione silną autoryzacją.
  • Upewnij się, że urządzenia przemysłowe (np. Siemens SIMATIC) posiadają zainstalowaną wersję Node-RED co najmniej V4.3.4.1.
Hacking
Help Net SecurityEN→PL

Agenci AI przyspieszają i skalują ataki powiązane z Chinami

Grupy szpiegowskie wykorzystują frameworki agentowe, takie jak ARTEX czy CyberStrikeAI, do automatyzacji ataków. AI podejmuje decyzje o kolejnych krokach, co drastycznie przyspiesza proces przejmowania sieci.
Czego się uczymy
  • Monitoruj aktywność pod kątem klasycznych technik (LSASS dump, DCSync, Kerberoasting), ponieważ AI jedynie automatyzuje ich wykonywanie.
  • Wymuszaj walidację podpisów SAML oraz stosuj IMDSv2, aby zapobiec atakom typu XXE prowadzącym do przejęcia metadanych instancji chmurowych.
AI
SecurityWeekEN→PL

Listopadowe aktualizacje Androida naprawiają ponad 200 podatności

Najpoważniejszą z nich jest krytyczna luka w komponencie Framework, która umożliwia zdalne wykonanie kodu bez interakcji użytkownika.

Czego się uczymy
  • Należy pilnie zaktualizować urządzenia z Androidem do poziomu poprawki 2026-11-05 lub nowszego, aby wyeliminować krytyczne luki w komponentach takich jak Bluetooth czy modemy.
  • Zwróć uwagę na podatność CVE-2026-58868 w komponencie Framework, która umożliwia zdalne wykonanie kodu (RCE) bez interakcji użytkownika.
Hacking
Pokaż więcej