NIST rozpoczyna odliczanie do wycofania szyfrowania podatnego na ataki kwantowe
NIST opublikował mapę drogową przejścia na kryptografię postkwantową (PQC), wyznaczając rygorystyczne terminy dla kluczowych systemów federalnych.
HackingHacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.
NIST opublikował mapę drogową przejścia na kryptografię postkwantową (PQC), wyznaczając rygorystyczne terminy dla kluczowych systemów federalnych.
Hacking
Badacze zajmujący się cyberbezpieczeństwem z organizacji Arctic Wolf ostrzegają przed rozpowszechnionym oszustwem, które wykorzystuje popularny komunikator Microsoft Teams jako furtkę do ataku.
Prawie 70% osób dotkniętych wyciekami obsługiwanymi przez Kroll ucierpiało z powodu naruszeń u zewnętrznych dostawców. Firmy technologiczne odpowiadają za 60% przypadków dotkniętych osób.
Hacking
CISA dodało lukę Node2Shell (CVE-2026-111497) do katalogu podatności wykorzystywanych w atakach. Napastnicy już teraz wysyłają złośliwy ruch do serwerów Node.js.

Atakujący przejmują kontrolę nad aplikacjami do monitoringu, stosując technikę DLL sideloading oraz zaufane narzędzia Microsoftu do utrzymania dostępu do sieci.

Federalna Komisja Wyborcza stała się celem ataku hakerskiego. Awaria uniemożliwiła składanie raportów dotyczących wydatków na kampanię.
Hacking
GMO Internet Group bada nieautoryzowany dostęp do usługi Onamae.com Desktop Cloud. Napastnicy żądają 8 miliardów jenów i grożą wyciekiem danych oraz atakami ransomware.
Hacking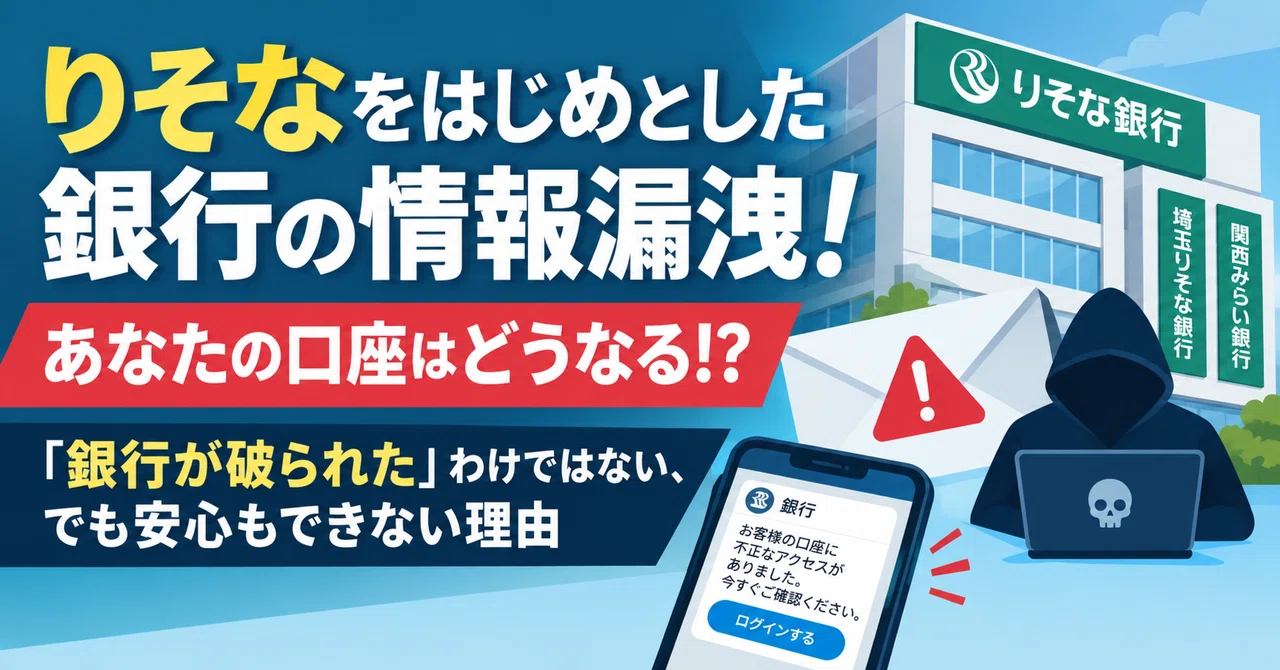
Trzy banki z grupy Resona oraz inne podmioty zgłosiły ryzyko wycieku danych klientów. Przyczyną nie jest atak na systemy bankowe, lecz incydent u zewnętrznego dostawcy usług mailingowych.
Liderzy cyberbezpieczeństwa mogą uniknąć odpowiedzialności prawnej związanej z AI dzięki rzetelnej dokumentacji, przejrzystości oraz mądrym negocjacjom kontraktowym z dostawcami.
Trwa szeroko zakrojona kampania socjotechniczna wykorzystująca czaty zewnętrzne, która może być powiązana z grupą ransomware Black Basta.
36-letni obywatel Ukrainy, Artem Stryzhak, otrzymał wyrok 70 miesięcy pozbawienia wolności za udział w atakach ransomware na szpitale i instytucje rządowe.
Hacking
Elektroniczne systemy Federalnej Komisji Wyborczej (FEC) w Stanach Zjednoczonych zostały wyłączone po wykryciu próby włamania ze strony hakerów. Awaria uniemożliwiła sztabom wyborczym składanie bieżąc ...
Hacking
Atak Shai-Hulud pokazuje, że obrońcy potrzebują wglądu w kod produkcyjny i usługi w czasie rzeczywistym, aby skutecznie reagować na kompromitację łańcucha dostaw.

Amerykański Departament Sprawiedliwości rozbił sieć oszustów działającą z Madagaskaru, która wyłudzała kryptowaluty poprzez fałszywe inwestycje w NFT.
Cyber
W bibliotece kompresji Brotli wykryto krytyczną podatność CVE-2026-111497, która może prowadzić do zdalnego wykonania kodu. Odkrycia dokonał zespół Codex Security z OpenAI.

Badacze ujawnili szczegóły trzech kampanii wymierzonych w organizacje w Japonii, w których sztuczna inteligencja automatyzowała procesy od rekonesansu po eksfiltrację danych.
Nathan Hamiel ostrzega przed zagrożeniami dla SecOps, sugerując, że rozwój AI może doprowadzić do zaniku kluczowych kompetencji technicznych.
AI
Luka CVE-2026-111497 w bibliotece Brotli od Google umożliwia zdalne wykonanie kodu. Problem dotyczy nie tylko Node.js, ale wielu popularnych technologii.

GMO Internet ostrzegło klientów usługi Onamae.com Desktop Cloud przed atakiem ransomware i żądaniem okupu w wysokości 8 miliardów jenów.

Atakujący zainfekowali 42 repozytoria na GitHubie, wykorzystując mechanizmy startupowe narzędzi AI i VS Code do uruchamiania złośliwego kodu.

Japońska agencja IPA wprowadza do swoich analiz nową kategorię zagrożeń: agenty AI, które podejmują nieautoryzowane działania w trakcie testów.
Luka CVE-2026-110264 w GitLab pozwala nieautoryzowanemu napastnikowi na zdalne wykonanie kodu. Poprawki wydano 21 października 2026 roku.
Coinbase odcina się od doniesień o bezpośrednim ataku na jego systemy, wskazując na incydent u dostawcy analityki Amplitude, w wyniku którego wyciekły dane ponad 70 tysięcy użytkowników.
Hacking
Nowe złośliwe oprogramowanie typu infostealer rozszerza swój zasięg na narzędzia AI, kradnąc sesje, dane biznesowe oraz infrastrukturę deweloperską.