XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

Help Net SecurityEN→PL

Grafana Labs łączy obserwowalność z reagowaniem na incydenty dzięki Knowledge Graph

Grafana Labs wprowadza Knowledge Graph do Grafana Cloud, łącząc infrastrukturę, aplikacje i doświadczenia użytkowników w jeden spójny model kontekstowy.

Czego się uczymy
  • Wykorzystanie grafów wiedzy (Knowledge Graph) pozwala na mapowanie zależności między infrastrukturą a wpływem biznesowym, co przyspiesza analizę przyczyn źródłowych (Root Cause Analysis).
  • Integracja danych z frontendowych SDK (np. OpenTelemetry dla mobilnych) z backendową telemetrią umożliwia pełną widoczność ścieżki użytkownika w jednym systemie.
Cyber
en.koreadailyEN→PL

Podatność bezpieczeństwa PHP — Globalne witryny zagrożone krytyczną luką wykrytą przez AI

Krytyczne luki w języku PHP, wykryte przy użyciu sztucznej inteligencji, zagrażają milionom stron internetowych, wymuszając natychmiastowe aktualizacje.

Czego się uczymy
  • Należy niezwłocznie zaktualizować środowiska PHP do najnowszych wersji wydanych w ramach poprawek bezpieczeństwa, aby zapobiec zdalnemu wykonaniu kodu (RCE).
  • Warto monitorować systemy pod kątem nietypowych prób wykonania poleceń systemowych, szczególnie w środowiskach opartych na WordPress i PHP.
AI
Help Net SecurityEN→PL

ThreatLocker wprowadza zewnętrzne mechanizmy kontroli dostępu i wykonywania zadań przez agentów AI

ThreatLocker uruchamia Zero Trust AI Control (ZTAIC), umożliwiając bezpieczne wdrażanie agentów AI bez utraty kontroli nad środowiskiem organizacji.

Czego się uczymy
  • Zastosowanie zewnętrznej kontroli (out-of-band) zamiast polegania wyłącznie na wewnętrznych barierach (guardrails) modelu AI zapobiega obejściu zabezpieczeń przez agenta.
  • Wdrażając agentów AI zdolnych do wykonywania akcji, należy stosować zasadę najmniejszych uprawnień (Least Privilege) na poziomie systemowym, a nie tylko na poziomie promptu.
AI
The Hacker NewsEN→PL

Atakujący wykorzystują klucze UpdraftCentral do instalowania backdoorów na stronach WordPress

Doszło do włamania na stronę TeamUpdraft, w wyniku którego przejęto klucze połączeń do usług UpdraftCentral, UpdraftVault i UpdraftClone. Atakujący wykorzystali je do zdalnej instalacji złośliwych wtyczek.

Czego się uczymy
  • Zaktualizuj UpdraftPlus do wersji 1.26.13 (Free) lub 2.26.13 (Premium) lub nowszej, aby unieważnić stare klucze UpdraftCentral.
  • Po aktualizacji usuń ręcznie klucz połączenia w ustawieniach UpdraftPlus i sprawdź, czy na stronie nie ma nieznanych kont administratorów lub edytorów.
Hacking
Help Net SecurityEN→PL

Złośliwe oprogramowanie typu info-stealer trafiło do wydań OVHcloud CLI na GitHubie

OVHcloud ostrzega użytkowników przed zainfekowanymi wersjami swojego narzędzia CLI. Atakujący podmienili pliki binarne w istniejących wydaniach na GitHubie.

Czego się uczymy
  • Włącz funkcję release immutability na GitHubie, aby uniemożliwić modyfikację już opublikowanych plików binarnych.
  • Weryfikuj sumy kontrolne pobieranych binariów lub buduj narzędzia bezpośrednio ze źródeł, aby uniknąć ataku typu asset replacement.
Hacking
Help Net SecurityEN→PL

Safari blokuje trackery, które zamieniają Twój adres e-mail w identyfikator śledzący

Nowe zabezpieczenia w Safari i WebKit blokują usługi rozwiązywania tożsamości, które przekształcają adresy e-mail w trwałe identyfikatory użytkowników.

Czego się uczymy
  • Zrozumienie mechanizmu identity resolution pozwala lepiej chronić prywatność poprzez unikanie podawania stałych adresów e-mail w formularzach, jeśli nie jest to konieczne.
  • W celu ograniczenia profilowania reklamowego warto korzystać z funkcji maskowania adresów e-mail, takich jak Apple Hide My Email, które tworzą unikalne identyfikatory dla każdej usługi.
Cyber
CNETEN→PL

Eksperci ostrzegają: podatności w PHP mogą zagrozić ogromnej części internetu

Wykryto dwie krytyczne podatności w języku PHP, znane jako PHP2Shell, które mogą pozwolić atakującym na przejęcie kontroli nad serwerami.

Czego się uczymy
  • Należy niezwłocznie zaktualizować środowiska PHP do najnowszych wersji zawierających poprawki bezpieczeństwa.
  • Administratorzy powinni monitorować ruch pod kątem prób eksploatacji PHP2Shell, zwłaszcza w kontekście dostępu do systemu plików.
Hacking
The Hacker NewsEN→PL

CISA nakazuje agencjom federalnym załatanie podatności Plex2Shell, Siemens i SiteGuard

Amerykańska agencja CISA dodała do katalogu KEV cztery luki w Plex Media Server, które pozwalają na zdalne wykonanie kodu, oraz błędy w oprogramowaniu Siemens i SiteGuard.

Czego się uczymy
  • Użytkownicy Plex Media Server powinni niezwłocznie zaktualizować aplikację do wersji 1.43.3.10861 lub nowszej, aby zapobiec zdalnemu wykonaniu kodu (RCE).
  • Należy monitorować systemy pod kątem nieautoryzowanych procesów koparek kryptowalut i ruchu proxy, które mogą być skutkiem wykorzystania luki Plex2Shell.
Hacking
SecurityWeekEN→PL

PHP2Shell: Wyciekły szczegóły krytycznych podatności w PHP, grozi masowa eksploatacja

Dwie krytyczne luki w PHP, znane jako PHP2Shell (CVE-2026-109618 i CVE-2026-109619), mogą pozwolić na zdalne wykonanie kodu bez uwierzytelnienia.

Czego się uczymy
  • Przygotuj się na aktualizację PHP natychmiast po wydaniu poprawek, gdyż ryzyko masowych ataków po publikacji łatek jest bardzo wysokie.
  • Monitoruj systemy pod kątem prób uzyskania powłoki (shell) na serwerach, co może być skutkiem wykorzystania luk typu PHP2Shell.
Hacking
Sekurak
SekurakPL

Krytyczne podatności w PHP core. Dzisiaj wychodzi łatka.

Podatności najprawdopodobniej umożliwiają zdalny dostęp na serwer i w wielu przypadkach nie wymagają uwierzytelnienia w atakowanej aplikacji. Team PHP ogłosił wydanie łatki dzisiaj (21 października, około 16:00), z adnotacją aby łatać się…

Czego się uczymy
  • Zaktualizuj PHP do najnowszej wersji natychmiast po wydaniu łatki, aby uniknąć ryzyka zdalnego przejęcia serwera.
  • Jako tymczasowe zabezpieczenie przed eksploatacją, ustaw w pliku php.ini parametr session.uploadprogress.enabled na Off i zrestartuj usługę PHP.
Hacking
The Hacker NewsEN→PL

Hakerzy ukryli backdoor Vasilek w VMware Tools podczas dwuletniej infiltracji rosyjskiego sektora medycznego

Grupa Cyber Partisans przez blisko dwa lata operowała w sieci rosyjskiej organizacji medycznej, wykorzystując backdoor Vasilek ukryty w komponentach VMware Tools.

Czego się uczymy
  • Monitoruj nietypowe zmiany w katalogach VMware Tools, szczególnie pod kątem nowych plików .exe oraz zmodyfikowanych bibliotek .dll (np. vmtools.dll).
  • Zwracaj uwagę na usługi systemowe maskujące się jako komponenty wirtualizacji, takie jak podejrzane procesy 'vmauad' czy 'authd.exe'.
Hacking
SecurityWeekEN→PL

Przejęte konto programisty posłużyło do zainfekowania narzędzia OVHcloud CLI

Haker wykorzystał konto jednego z deweloperów OVHcloud na GitHubie, aby podmienić pliki w oficjalnym narzędziu CLI i zainstalować złośliwe oprogramowanie kradnące dane.

Czego się uczymy
  • Włącz funkcję 'release immutability' na GitHubie, aby uniemożliwić modyfikację już opublikowanych wersji oprogramowania.
  • Monitoruj integralność plików binarnych za pomocą sum kontrolnych (hash), aby wykryć nieautoryzowane zmiany w dystrybucjach.
Hacking
Help Net SecurityEN→PL

AI chroniące prywatność może zabezpieczyć dane o pracy serca, problemem są jednak koszty

Nowoczesna opieka kardiologiczna opiera się na przesyłaniu danych do chmury i modelach AI, co tworzy nowe luki bezpieczeństwa. Rozwiązaniem jest szyfrowanie homomorficzne i uczenie federacyjne, ale wiążą się one z dużym narzutem obliczeniowym.

Czego się uczymy
  • Zastosuj modelowanie zagrożeń w oparciu o pełny cykl życia danych, a nie tylko schemat sieci, uwzględniając etap przetwarzania danych (data in use).
  • Rozważ wykorzystanie uczenia federacyjnego (federated learning), aby trenować modele AI lokalnie i przesyłać jedynie aktualizacje modelu zamiast surowych danych.
AI
Help Net SecurityEN→PL

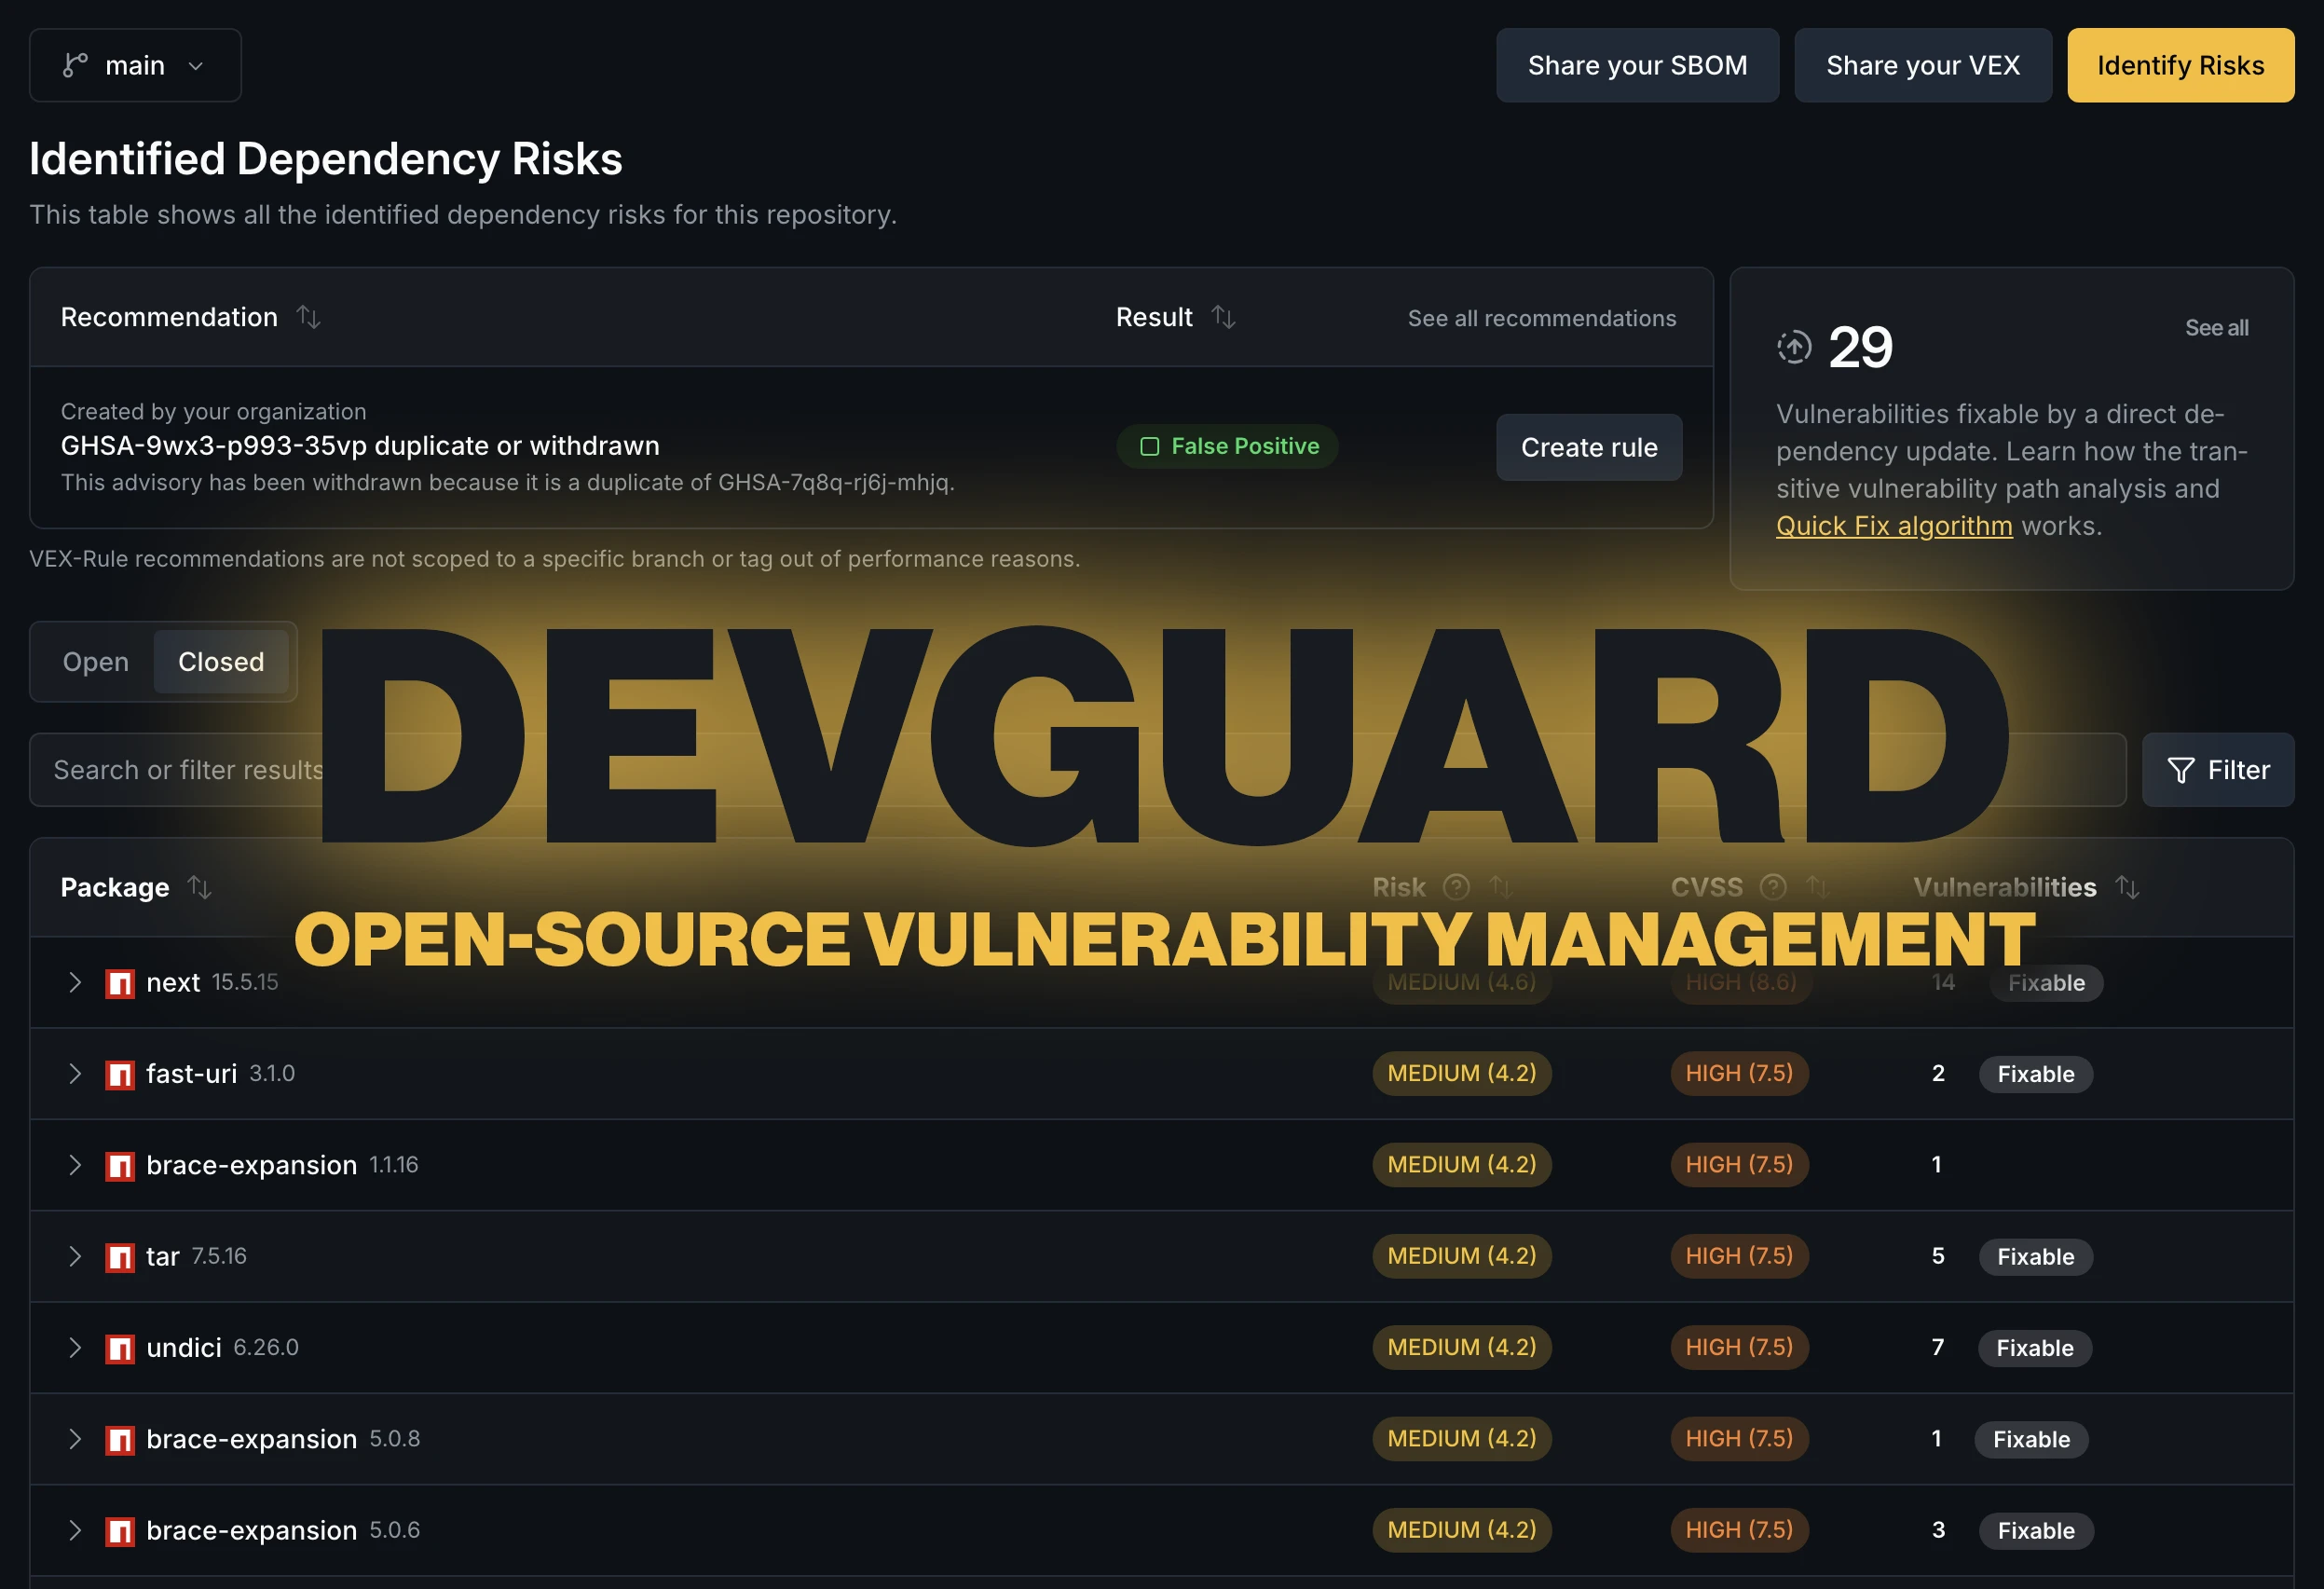
DevGuard: Open-source'owa platforma do zarządzania podatnościami w łańcuchu dostaw oprogramowania

DevGuard to darmowe, otwartoźródłowe narzędzie od OWASP, które centralizuje wyniki skanowania bezpieczeństwa, szereguje je według ryzyka i śledzi ich naprawę.

Czego się uczymy
  • Można zintegrować DevGuard z istniejącym workflow, przesyłając gotowe raporty SBOM lub SARIF zamiast korzystać z wbudowanych skanerów.
  • Wykorzystanie standardu VEX pozwala na jednorazowe odrzucenie fałszywego alarmu (false positive), co automatycznie stosuje się w innych projektach.
Hacking
Infosecurity MagazineEN→PL

Ataki ransomware rosną w siłę, gdy rywalizujące grupy walczą o dominację na rynku

Liczba ataków ransomware wzrosła o 50% rok do roku. Największą aktywnością wykazują się grupy The Gentlemen oraz Qilin, które rywalizują o wpływy, zmieniając swoje taktyki.

Czego się uczymy
  • Wdrażaj uwierzytelnianie wieloskładnikowe (MFA), aby zminimalizować ryzyko wykorzystania skompromitowanych poświadczeń.
  • Regularnie stosuj proces patchowania, ponieważ niezałatane podatności pozostają jednym z głównych wektorów wejścia dla grup ransomware.
Hacking
Help Net SecurityEN→PL

Dlaczego narzędzia bezpieczeństwa tracą z oczu poświadczenia

Zespoły bezpieczeństwa posiadają narzędzia do ochrony kodu, punktów końcowych czy chmury, ale poświadczenia przenikają przez wszystkie te warstwy, tworząc trudną do opanowania powierzchnię ataku.

Czego się uczymy
  • Traktuj poświadczenia jako byt przenikający przez wiele warstw (kod, chmura, endpointy, AI), a nie jako problem pojedynczego systemu.
  • Skuteczna remediacja wycieku wymaga sprawdzenia statusu klucza (czy jest aktywny) i jego uprawnień, a nie tylko usunięcia go z miejsca wykrycia.
Cyber
The Hacker NewsEN→PL

PHP2Shell: Dwie krytyczne, niezałatane luki RCE w PHP (CVSS 9.2) wywołują alarm bezpieczeństwa

Zespół PHP przygotowuje nadzwyczajną aktualizację w związku z odkryciem dwóch krytycznych podatności typu RCE, które otrzymały ocenę 9.2 w skali CVSS.

Czego się uczymy
  • Przygotuj się na szybką aktualizację PHP do wersji 8.2.35, 8.3.36, 8.4.27 lub 8.5.12, gdy tylko zostaną opublikowane.
  • Monitoruj procesy PHP (np. php-fpm, php-cgi) pod kątem nietypowych wywołań procesów systemowych, takich jak cmd, sh, bash czy narzędzi typu curl/wget.
Hacking
Help Net SecurityEN→PL

Wdrażanie AI w SOC oznacza konieczność monitorowania shadow AI i zbyt szerokich uprawnień

Vince Stoffer z Corelight omawia wpływ sztucznej inteligencji na pracę centrów operacji bezpieczeństwa (SOC) oraz zagrożenia płynące z jej wykorzystania przez atakujących.

Czego się uczymy
  • Wdrażaj agentów AI w procesach triażu, ale zawsze zachowuj zasadę human-in-the-loop przed podjęciem automatycznych działań blokujących lub naprawczych.
  • Monitoruj ruch sieciowy w celu wykrywania nieautoryzowanego wykorzystania narzędzi AI (shadow AI) wewnątrz organizacji.
AI
Help Net SecurityEN→PL

Nadchodzi krytyczna aktualizacja bezpieczeństwa PHP, przygotuj się na aktualizację!

Zespół bezpieczeństwa PHP zapowiedział pilną aktualizację, która naprawi dwie krytyczne podatności o ocenie 9.2 w skali CVSS v4.0.

Czego się uczymy
  • Zidentyfikuj wszystkie miejsca użycia PHP: serwery, kontenery, obrazy CI oraz stacje robocze, aby móc szybko zareagować.
  • Sprawdź, czy korzystasz z wersji wspieranych (obecnie 8.2–8.5), ponieważ starsze wersje mogą nie otrzymać łatek i wymagać migracji.
Hacking
noteEN→PL

Dwie podatności PHP | Witryny WordPress powinny przygotować się na łatkę zaplanowaną na 21 października

Nadchodząca aktualizacja PHP ma naprawić dwie krytyczne podatności o wysokim priorytecie. Administratorzy systemów i witryn WordPress powinni przygotować się na zmiany.

Czego się uczymy
  • Sprawdź aktualną wersję PHP w panelu administracyjnym WordPress (Narzędzia -> Zdrowie witryny) lub u dostawcy hostingu.
  • Przed planowaną aktualizacją wykonaj pełną kopię zapasową plików (w tym wp-config.php) oraz bazy danych.
Hacking
Pokaż więcej