XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

Cowboy State DailyEN→PL

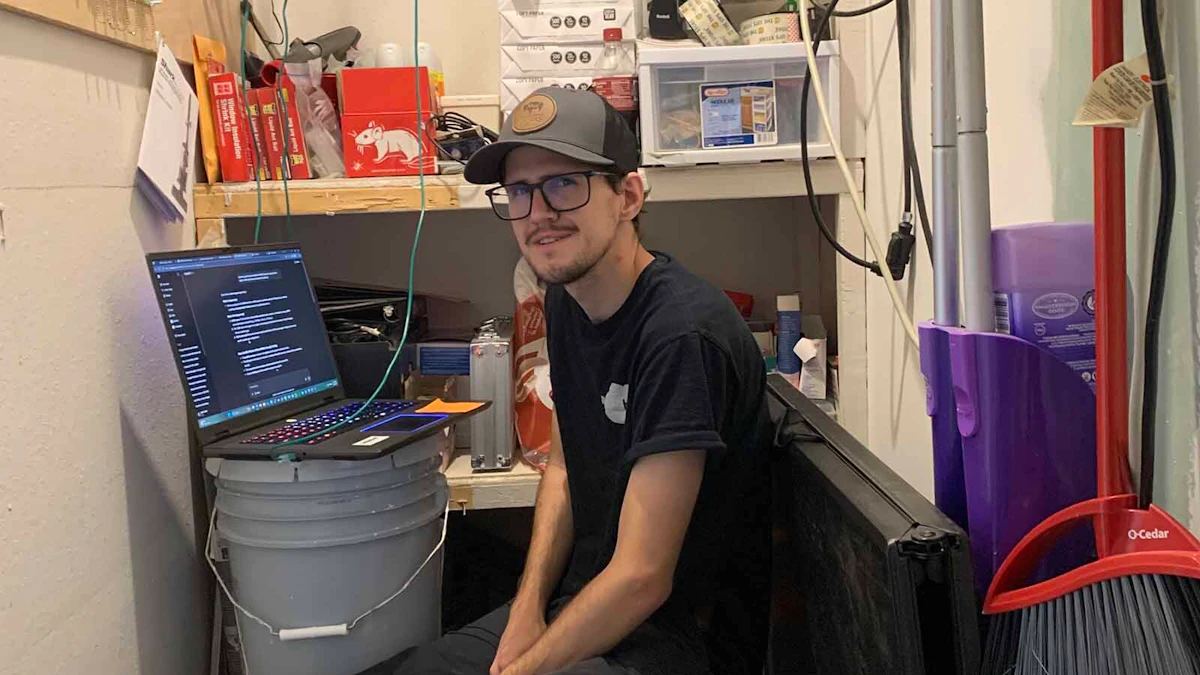
Duet z Gillette walczy z cyberprzestępcami, by chronić życie i majątki ludzi

Mieszkanka Gillette straciła kontrolę nad kontami bankowymi i dokumentami po zainstalowaniu złośliwego oprogramowania do zdalnego pulpitu. Lokalna firma White Hat Rescue pomogła jej odzyskać bezpieczeństwo.
Czego się uczymy
  • Uważaj na oszustwa typu tech support: nigdy nie instaluj oprogramowania do zdalnego pulpitu (np. AnyDesk, TeamViewer) na prośbę osoby dzwoniącej lub piszącej w imieniu wsparcia technicznego.
  • W przypadku przejęcia kontroli nad komputerem, natychmiast odłącz urządzenie od sieci i zacznij zmieniać hasła do kluczowych usług z innego, bezpiecznego urządzenia.
Hacking
iClarifiedEN→PL

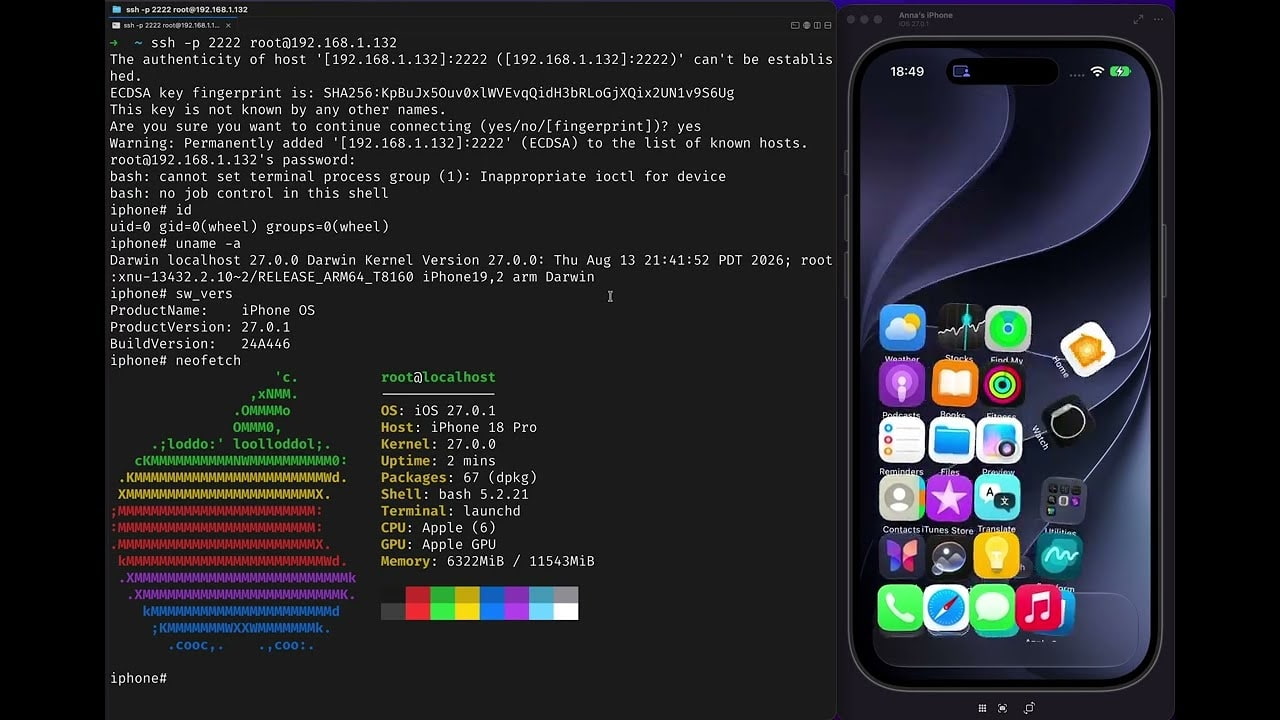
Zaprezentowano jailbreak typu untethered na iOS 27.0.1 dla iPhone'a 18 Pro [Wideo]

Podczas konferencji Hexacon firma Calif zaprezentowała jailbreak typu untethered na iPhone 18 Pro z systemem iOS 27.0.1, który zachowuje aktywność po restarcie.

Czego się uczymy
  • Zrozumienie różnicy między jailbreakiem semi-untethered (wymagającym aktywacji po restarcie) a untethered (zachowującym stan po restarcie) w kontekście trwałości exploita.
  • Analiza wektorów ataku typu one-click na popularne komunikatory, takie jak Signal i iMessage, jako potencjalnych dróg do uzyskania uprawnień systemowych.
AI
The Hacker NewsEN→PL

Złośliwy pakiet npm imgdecode ukrywa loader shellcode w natywnym dodatku Windows

Badacze wykryli kampanię MALFEX, w ramach której złośliwy pakiet npm imgdecode wykorzystuje skompilowany dodatek Node.js do infekcji systemów Windows.
Czego się uczymy
  • Zwracaj uwagę na natywne dodatki Node.js (compiled addons), które mogą ukrywać złośliwy kod w plikach DLL, omijając prostą analizę plików JavaScript.
  • Monitoruj procesy dllhost.exe pod kątem nietypowej aktywności sieciowej, gdyż może to być objaw wstrzyknięcia shellcode'u.
Cyber
SecurityWeekEN→PL

Izraelska firma reklamowa służyła jako kanał dostarczania spyware Candiru typu zero-click

Kampania AdFection wykorzystywała systemy reklamowe firmy Discover-Tech do śledzenia i infekowania urządzeń, w tym pracowników Al Jazeera, za pomocą ataków zero-click.
Czego się uczymy
  • W celu ochrony przed atakami typu AdFection zaleca się blokowanie targetowanych reklam na poziomie bramy sieciowej (gateway).
  • Należy monitorować nietypowe skrypty JavaScript w przeglądarkach i aplikacjach, które automatycznie łączą się z nieznanymi infrastrukturami w celu przesyłania identyfikatorów reklamowych.
Hacking
FuturismEN→PL

Korzystanie z agentów AI czyni cię łatwym celem dla phishingu

Agenci AI mogą stać się ofiarami ataków typu prompt injection, co sprawia, że użytkownicy stają się bardziej podatni na phishing.

Czego się uczymy
  • Należy stosować zasadę 'human in the loop' i wymagać ręcznej autoryzacji przy krytycznych operacjach, takich jak przelewy czy zmiany danych płatniczych.
  • W procesie przetwarzania e-maili przez AI należy dążyć do usuwania ukrytych lub zakodowanych treści, które mogą służyć do ataków typu prompt injection.
AI
Fox NewsEN→PL

Hakerzy ukrywają niebezpieczne, fałszywe instalatory AI za reklamami w Google

Oszustwo polegające na pobieraniu fałszywego Claude AI wykorzystuje reklamy Google i przekierowania Bing, aby skłonić użytkowników Maców do wklejenia złośliwej komendy w Terminalu.

Czego się uczymy
  • Uważaj na reklamy w wyszukiwarkach; sponsorowane wyniki mogą prowadzić przez łańcuch przekierowań do zainfekowanych witryn.
  • Nigdy nie wklejaj i nie uruchamiaj komend w Terminalu, które zostały skopiowane z przycisku na stronie internetowej, nawet jeśli wyglądają na oficjalne.
AI
The Hacker NewsEN→PL

Hakerzy wykorzystali przejęte dane uwierzytelniające ConnectWise do włamań do 173 dzierżaw Microsoft 365

Nieznani sprawcy wykorzystali skompromitowane poświadczenia usługi ConnectWise Cloud Backup, aby uzyskać nieautoryzowany dostęp do środowisk Microsoft 365 u klientów.
Czego się uczymy
  • Sprawdź logi logowania Service Principal w Microsoft Entra dla Application ID 506e08f9-6e9a-4da4-942b-a099a03644ae, szukając ruchu z IP 144.172.64.128.
  • W przypadku podejrzenia przejęcia aplikacji typu SaaS, samo wylogowanie użytkowników nie wystarczy; należy wyłączyć samą aplikację w dzierżawi, aby zablokować wydawanie nowych tokenów.
Hacking
Tech to GeekEN→PL

Październikowa aktualizacja Windows 11 naprawia ponad 1400 luk bezpieczeństwa

Microsoft wydał ogromną aktualizację Windows, która łata ponad 1400 podatności, w tym dwa błędy typu zero-day wykorzystywane w realnych atakach.
Czego się uczymy
  • Zainstaluj poprawkę KB5127648 (dla wersji 24H2, 25H2, 26H2) lub KB5127646 (dla 26H1), aby wyeliminować aktywnie wykorzystywane luki w Windows Shell i .NET.
  • Uważaj na podejrzane pliki, ponieważ błąd CVE-2026-96951 pozwala atakującym na obejście systemowych ostrzeżeń przed uruchomieniem złośliwego oprogramowania.
AI
noteEN→PL

Czy nasz serwer jest bezpieczny?” — Sprawdzanie nowej podatności w Linux CVE-2026-99999 poprzez konfigurację

Wykryto krytyczną podatność PwnEscape (CVE-2026-99999) w jądrze Linux, która umożliwia ucieczkę z maszyny wirtualnej i dostęp do pamięci hosta.
Czego się uczymy
  • Weryfikuj bezpieczeństwo własnej infrastruktury wirtualizacji, szczególnie jeśli udostępniasz maszyny wirtualne podmiotom zewnętrznym.
  • Planuj pilne aktualizacje jądra Linux (kernel updates) w środowiskach typu EC2 i Docker, aby zminimalizować ryzyko skutków luki.
Hacking
noteEN→PL

Wycieki danych nie kończą się na pierwszym raporcie – jak przygotować MŚP na kolejne komunikaty

Pierwsze doniesienia o incydencie to dopiero początek. Analiza kolejnych raportów firm Seicomart i Times Car pokazuje, jak kluczowe dla zarządzania kryzysowego jest śledzenie zmian w skali i charakterze wycieku.
Czego się uczymy
  • Przygotuj procedurę kontaktu z byłymi klientami, aby móc ich powiadomić o wycieku danych, nawet jeśli nie są już aktywni w Twoich systemach.
  • Weryfikuj podział ról z dostawcami usług (SaaS/Cloud) – nie zakładaj, że dostawca automatycznie przejmie wszystkie obowiązki w razie incydentu.
Hacking
noteEN→PL

ProjectDiscovery ostrzega przed ryzykiem backdoorów w modelach typu Abliterated – ujawniono PoC ataku na open-source AI

ProjectDiscovery ostrzega przed modelami AI, z których usunięto zabezpieczenia (tzw. Abliterated models), gdyż mogą one zawierać ukryte backdoory umożliwiające kradzież danych lub wykonanie kodu.
Czego się uczymy
  • Nigdy nie używaj parametru trustremotecode=True przy ładowaniu modeli od nieznanych dostawców, gdyż pozwala on na automatyczne wykonanie dowolnego kodu Python.
  • Stosuj wyłącznie format Safetensors zamiast formatów .bin lub .pt (Pickle), aby uniknąć ryzyka zdalnego wykonania kodu podczas ładowania wag modelu.
AI
noteEN→PL

Zagrożenia ze strony fałszywych narzędzi AI wymierzonych w programistów: ostrzeżenie ANY.RUN

Platforma ANY.RUN ostrzega przed kampanią infostealerów podszywających się pod popularne usługi generatywnej sztucznej inteligencji i narzędzia do kodowania.
Czego się uczymy
  • Pobieraj narzędzia deweloperskie wyłącznie z oficjalnych stron i zweryfikowanych repozytoriów, unikając linków sponsorowanych w Google czy Bing.
  • Nigdy nie zapisuj kluczy API, tokenów dostępu (PAT) ani haseł bezpośrednio w przeglądarce; używaj dedykowanych menedżerów haseł lub bezpiecznych zmiennych środowiskowych.
AI
noteEN→PL

Nowy wielofunkcyjny Windows RAT 'KGB RAT' – dystrybuowany w modelu MaaS, oferuje HVNC, kradzież danych i nękanie psychologiczne

Grupa badawcza Group-IB opublikowała analizę KGB RAT – nowego trojana typu RAT na systemy Windows, który bazuje na kodzie NjRAT i oferuje unikalne funkcje nękania ofiar.
Czego się uczymy
  • Wdrażaj mechanizmy kontroli aplikacji (np. AppLocker lub WDAC), aby zablokować uruchamianie nieautoryzowanego oprogramowania i cracków, które są głównym wektorem infekcji.
  • Skup się na detekcji behawioralnej (EDR/XDR), ponieważ aktualizowane codziennie kryptory pozwalają malware'owi na łatwe omijanie tradycyjnych sygnatur antywirusowych.
Cyber
noteEN→PL

Ludzie mówią o wyciekach danych, ale czym właściwie są dane? [Zrozumieć newsy poprzez biegłość IT 01]

Artykuł w formie edukacyjnej opowieści wyjaśnia, czym w rzeczywistości są dane i dlaczego ich wycieki są tak istotnym problemem w codziennym życiu.
Czego się uczymy
  • Zrozumienie, że danymi nie są tylko dane osobowe (imię, adres), ale każdy cyfrowy zapis faktów, np. historia zakupów czy metadane zdjęć.
  • Świadomość, że niemal każda aktywność w smartfonie (kroki, temperatura, historia czatów) generuje dane, które mogą stać się przedmiotem wycieku.
Hacking
International Business Times SingaporeEN→PL

Hakerzy wykorzystywali kod wygenerowany przez AI do szpiegowania rządowych serwerów Linux przez wiele miesięcy, informuje Unit 42

Atakujący używali skryptów wspomaganych przez sztuczną inteligencję, aby przejmować poświadczenia i uzyskiwać dostęp do rządowych baz danych oraz poczty e-mail.
Czego się uczymy
  • Monitoruj skrypty pod kątem nietypowych komentarzy i notatek w stylu konwersacyjnym, które mogą wskazywać na użycie LLM do generowania kodu.
  • Zabezpiecz pliki konfiguracyjne PHP, szczególnie parametr autoprependfile, oraz monitoruj zmiany w plikach .bashrc i historii komend.
AI
Dark ReadingEN→PL

Wzrost liczby ataków podszywających się pod Claude i ChatGPT naraża deweloperów

Kampanie podszywające się pod popularne marki AI zyskują na popularności, wykorzystując techniki typu ClickFix do atakowania pracowników przedsiębiorstw.
Czego się uczymy
  • Należy zachować szczególną ostrożność przy korzystaniu z narzędzi AI w środowisku firmowym i zawsze weryfikować adresy URL.
  • Warto uważać na techniki typu ClickFix, które wymuszają na użytkowniku interakcję z fałszywymi komunikatami błędów lub instrukcjami naprawczymi.
AI
Pokaż więcej