Zmiany generowane przez AI tworzą wąskie gardła w procesie przeglądu oprogramowania
Raport JetBrains wskazuje, że choć AI wspiera procesy CI/CD, duża liczba generowanych zmian spowalnia weryfikację kodu i utrudnia ocenę jego niezawodności.
AIHacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.
Raport JetBrains wskazuje, że choć AI wspiera procesy CI/CD, duża liczba generowanych zmian spowalnia weryfikację kodu i utrudnia ocenę jego niezawodności.
AI
W popularnym narzędziu LiteLLM, służącym do łączenia aplikacji AI z dostawcami takimi jak OpenAI czy Anthropic, wykryto dwie krytyczne luki.
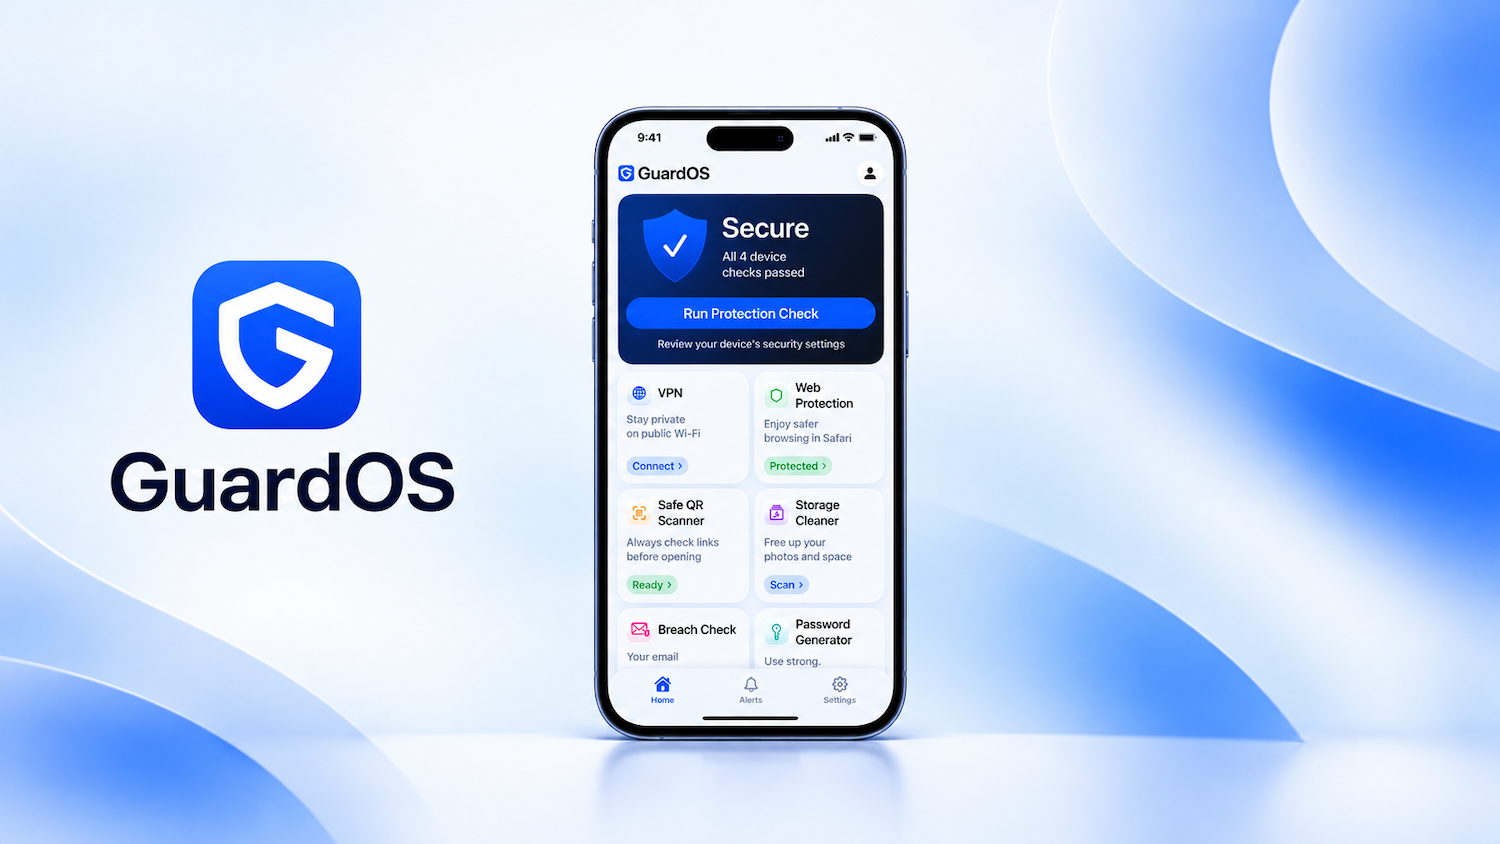
GuardOS to aplikacja na iPhone'a, która łączy funkcje bezpieczeństwa urządzenia, VPN, filtrowania treści w Safari oraz skanowania kodów QR.
Setki tysięcy złośliwych zapytań, skoordynowane uderzenia z kilku kontynentów i próba całkowitego zablokowania dostępu do rzetelnych informacji. Od wczesnych godzin porannych nasz portal mierzy się ze ...

Nowy raport Semperis wskazuje na rosnącą rolę sztucznej inteligencji w atakach ransomware, szczególnie dotkliwą dla organizacji w Singapurze.
AI
Dowiedz się, jak ataki typu prompt injection pozwalają przejąć kontrolę nad chatbotami i dlaczego AI nie potrafi odróżnić instrukcji od danych.
Dziennik gościa autorstwa Zachary'ego Norwooda, stażysty w SANS ISC, w ramach programu BACS.
Hacking
Mimo że modele decyzyjne typu System One, takie jak Jev, obiecują brak halucynacji i błędów typów, wciąż są podatne na ataki typu indirect prompt injection.
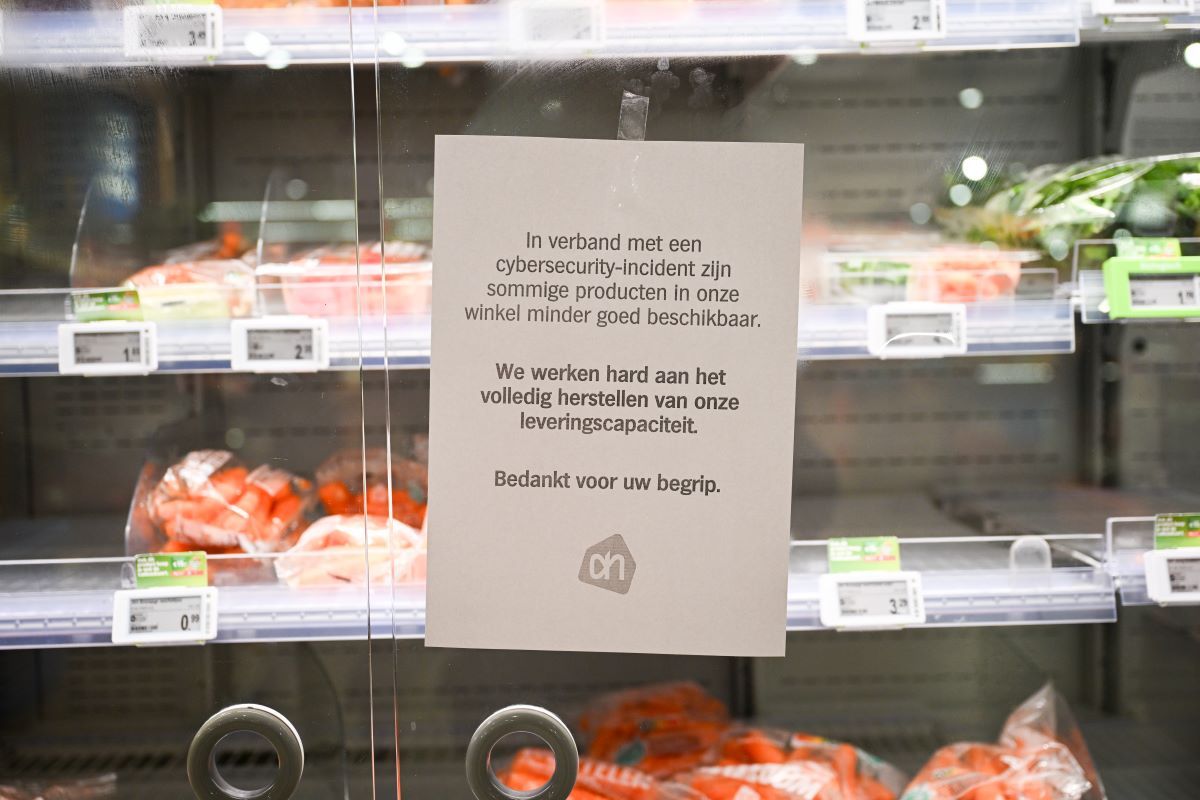
Cyberataki na sieci supermarketów we Francji i Holandii zakłóciły dostawy, pracę centrów dystrybucyjnych i działanie systemów chłodniczych. Prof. Piotr Małka ocenia w rozmowie z PAP, że za atakami mog ...
Hacking3 października zakończył się termin składania wniosków o wpis do Wykazu Krajowego Systemu Cyberbezpieczeństwa (KSC) dla organizacji objętych obowiązkiem samorejestracji. To jednak nie koniec przygotow ...
AI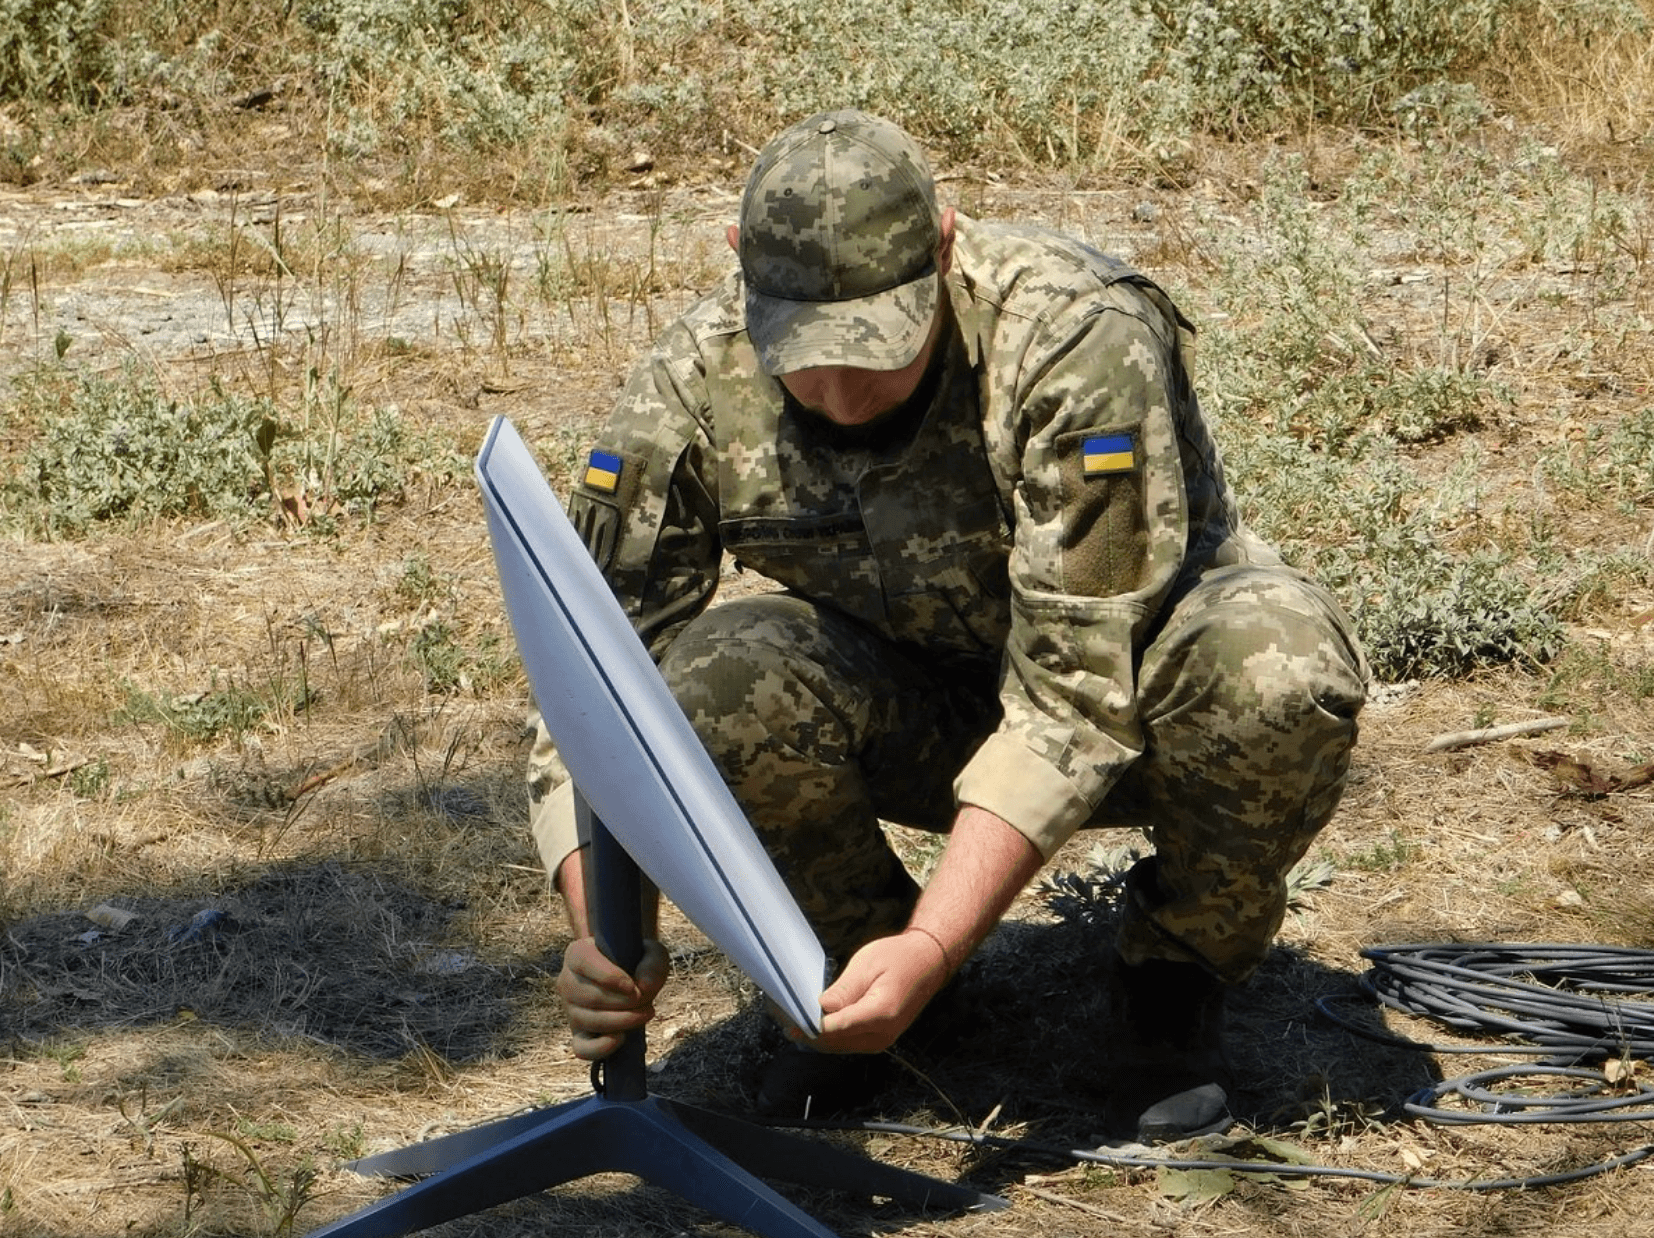
Ukraińskie wojsko odzyskało możliwość korzystania z usług satelitarnych Starshield w ruchu, po nagłych ograniczeniach, które utrudniły operacje dronów na linii frontu.
Cyber
Badacze Unit 42 opisali zaawansowaną kampanię wymierzoną w dostawcę usług telekomunikacyjnych, w której wykorzystano luki w FortiManager i FortiOS do instalacji złośliwego oprogramowania PEERSTITCH.
Krytyczna podatność CVE-2026-104935 umożliwiająca obejście uwierzytelniania i zdalne wykonanie kodu została jedynie częściowo załatana w lipcu.

W wyniku wspólnej operacji macedońskiej policji oraz FBI, w wiosce Golema Rečica zatrzymano podejrzanego o zarządzanie platformą OLVX.
Cyber
Rozległy marketplace cyberprzestępców dostarczał infrastrukturę chmurową i zestawy narzędzi phishingowych, które umożliwiły wysłanie ponad miliarda wiadomości na całym świecie.
Cyber
Służby w Nowym Jorku przejęły setki domen i serwerów wykorzystywanych w wielomilionowym procederze oszustw inwestycyjnych.
Cyber
Błąd w oknie podglądu Claude Code Desktop pozwala napastnikom na dyskretną kradzież poświadczeń programistów, w tym kluczy SSH i danych AWS.

Atakujący wykorzystują krytyczną podatność w Cisco Secure Email Gateway, która pozwala nieautoryzowanemu nadawcy na zapisywanie plików w systemie operacyjnym urządzenia.

Atakujący wykorzystują lukę w opcjonalnej aplikacji Collabora Online - Built-in CODE Server, aby umieszczać web shelle na serwerach Nextcloud.
W dystrykcie szkolnym w Burnaby w Kolumbii Brytyjskiej doszło do ataku ransomware, w wyniku którego hakerzy mogli wykraść wrażliwe dane uczniów i ich opiekunów.
Hacking
Microsoft wraz z partnerami z sektora prywatnego i publicznego zneutralizował trzy zaawansowane zestawy phishingowe, które służyły do masowych ataków na organizacje na całym świecie.
Cyber
Krytyczni dostawcy technologii dla sektora finansowego pozostaną pod szczególnym nadzorem UE w 2027 roku, a regulatorzy zamierzają dokładniej przyjrzeć się ...
AI
Premier Donald Tusk określił aferę związaną z użyciem systemu Pegasus jako jeden z największych skandali w historii Polski po upadku komunizmu.
Hacking
Badacze ostrzegają, że małe modele AI mogą być zdolne do infekowania i rozprzestrzeniania się na podatnych urządzeniach smart w ciągu zaledwie kilku miesięcy.
AI