XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

The Hacker NewsEN→PL

CISA apeluje o natychmiastowe aktualizacje Ivanti Connect Secure po wykryciu 105 prób eksploatacji w pułapkach honeypot

Amerykańska agencja CISA ostrzega przed aktywnie wykorzystywaną luką CVE-2026-104935 w urządzeniach Ivanti Connect Secure, która pozwala na zdalne wykonanie dowolnych poleceń.

Czego się uczymy
  • Zaktualizuj urządzenia Ivanti Connect Secure do najnowszej wersji, aby wyeliminować lukę CVE-2026-104935 umożliwiającą zdalne wykonanie kodu.
  • W przypadku podejrzenia ataku wykonaj reset fabryczny urządzenia, a następnie przywróć konfigurację z kopii zapasowej i zresetuj wszystkie hasła oraz certyfikaty.
Hacking
The Hacker NewsEN→PL

curl łata lukę w przesyłaniu danych przez HTTP/2, która pozwala na zdalne wykonanie kodu

Błąd w obsłudze przesyłania danych przez HTTP/2 w curl pozwala złośliwemu serwerowi na uszkodzenie pamięci klienta i wykonanie kodu. Projekt wydał już poprawkę.

Czego się uczymy
  • Zaktualizuj curl i libcurl do wersji 8.23.0 lub odpowiednich wersji z gałęzi wsparcia (8.14.3, 8.16.2, 8.20.2).
  • Jeśli nie możesz natychmiast zaktualizować, używaj flagi --http1.1 lub ustaw opcję CURLOPTHTTPVERSION na CURLHTTPVERSION11, aby uniknąć protokołu HTTP/2.
Hacking
The Hacker NewsEN→PL

Jak przeprowadzić ćwiczenia gotowości na deepfake, zanim sklonowany głos zadzwoni do Twojego zespołu

Sklonowane głosy i syntetyczne wideo są wykorzystywane w oszustwach płatniczych i przy resetowaniu haseł. Strukturalne ćwiczenia pozwalają sprawdzić, gdzie zawodzi weryfikacja, zanim dojdzie do realnego ataku.

Czego się uczymy
  • Wprowadź zasadę out-of-band callback: każdą prośbę o ruch środków lub zmianę uprawnień potwierdzaj poprzez połączenie na numer z wewnętrznego katalogu, a nie ten podany w prośbie.
  • Stosuj zasadę podwójnej autoryzacji (dual approval) przy tworzeniu nowych kont uprzywilejowanych oraz zmianach danych bankowych kontrahentów.
AI
Malwarebytes LabsEN→PL

Aktualizacja Windows: Patch Tuesday naprawia błędy wykorzystywane już w atakach

Październikowe aktualizacje Microsoftu eliminują rekordową liczbę 1413 podatności, w tym luki typu zero-day, które są już aktywnie wykorzystywane przez hakerów.

Czego się uczymy
  • Należy niezwłocznie zainstalować październikowe aktualizacje Windows, aby zabezpieczyć się przed aktywnymi exploitami typu zero-day.
  • Monitorowanie komunikatów o Patch Tuesday jest kluczowe, gdy liczba naprawianych podatności gwałtownie rośnie, co może świadczyć o intensyfikacji ataków.
Hacking
The Hacker NewsEN→PL

Badacze użyli publicznego modelu OpenAI do stworzenia exploita typu full-chain do Chrome za 250 000 dolarów w zaledwie sześć dni

Zespół XBOW wykorzystał agentów AI do stworzenia łańcucha trzech nieznanych wcześniej błędów w Google Chrome, co pozwoliło na zdalne wykonanie kodu na systemie Windows.

Czego się uczymy
  • Wykorzystanie agentów AI do automatyzacji wyszukiwania błędów w kodzie źródłowym i tworzenia Proof of Concept drastycznie skraca czas budowy exploitów.
  • Łańcuch ataku obejmował błędy w silniku V8, obsłudze obrazów WebP oraz module Crashpad, co pozwoliło na obejście podwójnej piaskownicy Chrome.
AI
Malwarebytes LabsEN→PL

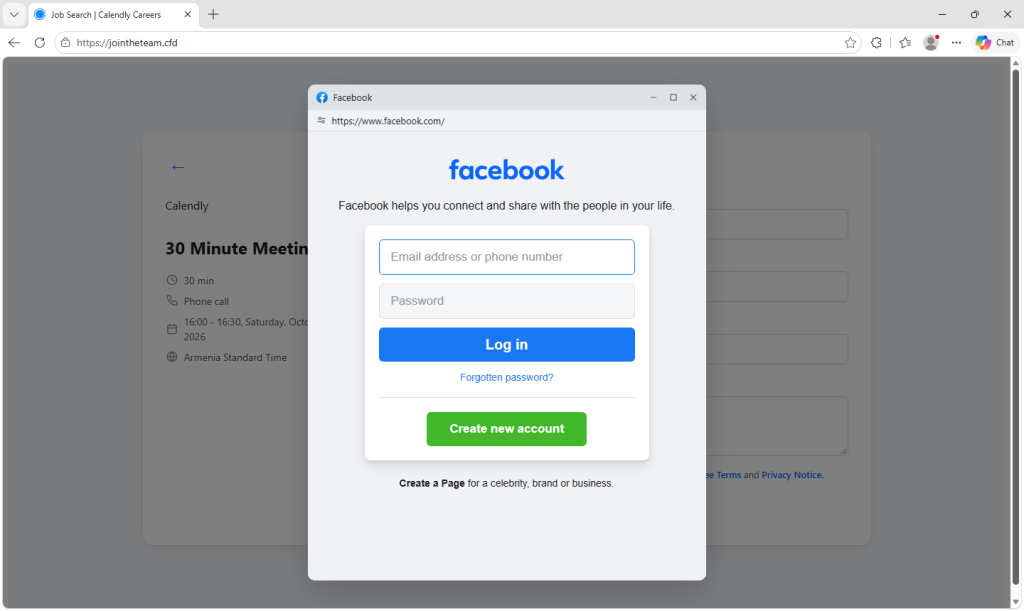
Fałszywe strony Calendly „Meta Careers” kradną dane logowania do Facebooka i Google

Zaproszenie na rozmowę kwalifikacyjną może stać się pułapką na Twoje hasła do Facebooka i Google, nawet jeśli korzystasz z uwierzytelniania dwuskładnikowego.

Czego się uczymy
  • Uważaj na prośby o logowanie do kont Google lub Facebook w celu potwierdzenia spotkań w narzędziach typu Calendly.
  • Pamiętaj, że samo 2FA może nie wystarczyć w przypadku ataków typu Adversary-in-the-Middle, które przechwytują tokeny sesyjne.
Cyber
The Hacker NewsEN→PL

Trojan bankowy Hirudo na Androida używa zmodyfikowanych aplikacji, aby obejść ich wewnętrzne zabezpieczenia

Nowy trojan Hirudo na Androida zastępuje legalne aplikacje bankowe ich zmodyfikowanymi wersjami, co pozwala na obejście mechanizmów bezpieczeństwa bezpośrednio wewnątrz aplikacji.

Czego się uczymy
  • Aplikacje bankowe nie powinny ufać lokalnym sygnałom o integralności (np. Play Integrity), ponieważ mogą być one przekierowane do serwera atakującego i sfałszowane.
  • Weryfikacja stanu urządzenia i integralności aplikacji musi odbywać się po stronie serwera, a nie tylko lokalnie na telefonie użytkownika.
Hacking
Trail of BitsEN→PL

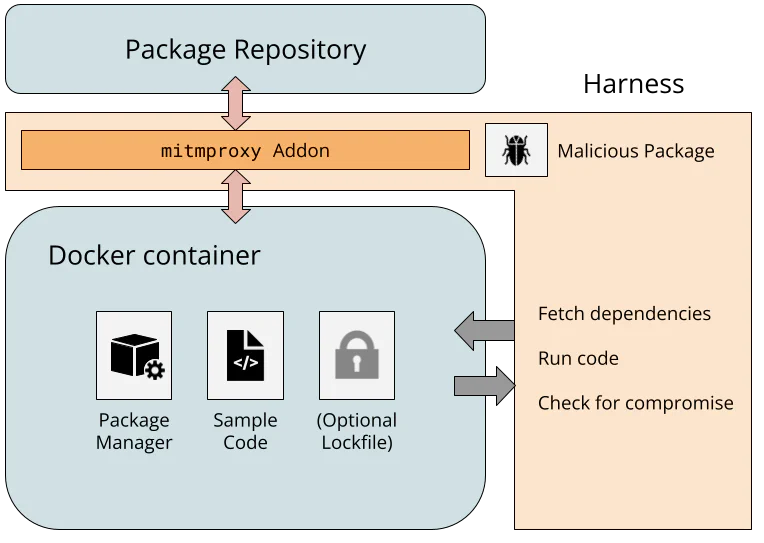
Menedżery pakietów mają problem z integralnością kodu

Badanie 25 popularnych menedżerów pakietów wykazało, że większość z nich nie chroni skutecznie przed wstrzyknięciem złośliwego kodu przez przejęte repozytorium.

Czego się uczymy
  • Weryfikuj, czy Twój menedżer pakietów domyślnie sprawdza hashe w plikach lockfile i czy wymaga to dodatkowej konfiguracji.
  • Zawsze sprawdzaj, czy narzędzie używa protokołu HTTPS; unikaj narzędzi takich jak cpanminus, które domyślnie korzystają z niezabezpieczonego HTTP.
Hacking
The Hacker NewsEN→PL

Agent AI znalazł krytyczne obejście OTP w środowisku produkcyjnym. Atak był najłatwiejszą częścią.

Podczas autoryzowanych testów agent AI wykrył krytyczną lukę w procesie logowania u dużego ubezpieczyciela. Błąd pozwalał na przejęcie kodu OTP poprzez zmianę adresu docelowego.

Czego się uczymy
  • Zawsze weryfikuj, czy adres docelowy OTP (e-mail/telefon) jest ściśle powiązany z kontem użytkownika w bazie danych przed wysłaniem kodu.
  • Podczas projektowania procesów uwierzytelniania, serwer nie powinien ufać parametrom przesyłanym przez klienta, które określają sposób dostarczenia tokena.
AI
Help Net SecurityEN→PL

Radware MCP Server Protection monitoruje aktywność agentów i chroni przed nadużyciami protokołu

Radware wprowadza rozwiązanie MCP Server Protection, które ma zabezpieczać infrastrukturę Model Context Protocol przed atakami specyficznymi dla agentów AI.

Czego się uczymy
  • Monitoruj aktywność agentów AI pod kątem anomalii w wywoływaniu narzędzi i nietypowego zużycia zasobów, aby wykryć próby nadużyć protokołu MCP.
  • Zabezpiecz serwery MCP przed atakami typu tool enumeration oraz AI-driven tool flooding, które mogą paraliżować dostęp do zasobów firmowych.
AI
Help Net SecurityEN→PL

SolarWinds Avior łączy automatyzację IT z zatwierdzeniami przez człowieka i ścieżkami audytu

SolarWinds wprowadza Avior – autonomiczny system agentic AI zaprojektowany dla krytycznych środowisk IT, który stawia na kontrolę i bezpieczeństwo.

Czego się uczymy
  • Zastosowanie modelu 'human-in-the-loop' przy wdrażaniu agentic AI pozwala na automatyzację procesów przy jednoczesnym zachowaniu kontroli nad ryzykownymi operacjami.
  • Wdrażając AI w infrastrukturze krytycznej, należy wymuszać mechanizmy takie jak maskowanie danych, audytowalność decyzji oraz automatyczny rollback zmian.
AI
Help Net SecurityEN→PL

Chainguard Harness wykorzystuje zaawansowaną sztuczną inteligencję do testowania działających aplikacji pod kątem podatności

Chainguard wprowadza nowe narzędzie Harness, które dzięki modelom AI, takim jak Claude Mythos 5.1, wykrywa i naprawia exploitable podatności w kodzie aplikacji.

Czego się uczymy
  • Narzędzia oparte na AI mogą skuteczniej wykrywać błędy logiczne i podatności runtime niż tradycyjne skanery statyczne (SAST).
  • Automatyczna reprodukcja znalezisk w izolowanych środowiskach (np. microVM) jest kluczowa dla redukcji szumu informacyjnego i fałszywych alarmów (false positives).
AI
Help Net SecurityEN→PL

Scytale MCP umożliwia narzędziom AI ograniczony, tylko do odczytu dostęp do danych dotyczących zgodności

Scytale wprowadza Scytale MCP, serwer wykorzystujący Model Context Protocol, który pozwala modelom takim jak Claude czy ChatGPT na bezpośrednie odpytywanie danych o zgodności (compliance) w czasie rzeczywistym.

Czego się uczymy
  • Wykorzystanie standardu MCP pozwala na bezpieczne integrowanie modeli LLM z zewnętrznymi bazami danych bez konieczności budowania dedykowanych API dla każdego klienta.
  • Wdrażając dostęp AI do wrażliwych danych, należy stosować zasadę ograniczonego zaufania, zaczynając od uprawnień typu read-only i pełnego logowania każdej operacji (audit logging).
AI
Help Net SecurityEN→PL

GitHub wdraża tańszy model AI do wykrywania sekretów pozostawionych w kodzie

GitHub usprawnił proces wykrywania poświadczeń, zastępując duże modele językowe wyspecjalizowanym klasyfikatorem. Nowy system drastycznie obniżył koszty i czas skanowania przy jednoczesnym zwiększeniu skuteczności.

Czego się uczymy
  • Wykrywanie sekretów powinno łączyć dopasowywanie wzorców (regex) z analizą kontekstową (nazwy zmiennych, ścieżki plików), aby uniknąć fałszywych alarmów.
  • Zastosowanie mniejszych, wyspecjalizowanych modeli (jak ModernBERT) zamiast ogólnych LLM pozwala na drastyczną redukcję kosztów i opóźnień przy zachowaniu wysokiej skuteczności.
AI
WeLiveSecurity (ESET)EN→PL

Oszustwa Medicare w okresie Open Enrollment: na co uważać

Okres Open Enrollment to czas wzmożonej aktywności oszustów podszywających się pod Medicare. Dowiedz się, jak odróżnić prawdziwe komunikaty od prób wyłudzenia danych.

Czego się uczymy
  • Weryfikuj tożsystość dzwoniącego, rozłączając się i samodzielnie wybierając oficjalny numer instytucji z zaufanego źródła.
  • Unikaj klikania w reklamy w wyszukiwarkach; oficjalne strony rządowe w USA zawsze posiadają domenę .gov.
Cyber
Help Net SecurityEN→PL

Atakujący wykorzystali łańcuch trzech podatności zero-day, aby uzyskać uprawnienia roota na w pełni zaktualizowanych urządzeniach VPN Ivanti

Grupa UTA0576 wykorzystuje kombinację trzech luk w urządzeniach Ivanti Connect Secure do przejmowania kontroli nad siecią, kradzieży poświadczeń i eksfiltracji danych.

Czego się uczymy
  • Należy monitorować urządzenia pod kątem nieautoryzowanych zmian w pamięci, gdyż standardowe narzędzia sprawdzające integralność plików na dysku mogą nie wykryć tego typu ataku.
  • W przypadku podejrzenia infekcji Ivanti ICS konieczne jest przeprowadzenie zaawansowanej analizy śledczej (forensic triage), a nie tylko poleganie na automatycznych skanerach.
Hacking
Pokaż więcej