Wyciek danych w ASOS: Ujawniono, co hakerzy przejęli z kont klientów
Brytyjski sprzedawca odzieżowy ASOS opublikował aktualizację dotyczącą ataku hakerskiego, w wyniku którego doszło do wycieku danych osobowych klientów.
HackingHacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.
Brytyjski sprzedawca odzieżowy ASOS opublikował aktualizację dotyczącą ataku hakerskiego, w wyniku którego doszło do wycieku danych osobowych klientów.
Hacking
Niemiecka firma cybersecurity odkryła lukę w mechanizmie uwierzytelniania platformy iSolarCloud, co umożliwiło dostęp do kont bez wymaganych uprawnień.
Badanie Yubico i Okta pokazuje, że specjaliści IT, mimo wiedzy o passkey, wciąż masowo używają haseł. To otwiera drogę do ataków phishingowych wspieranych przez AI.

IBM i Red Hat w ramach programu Lightwell wyeliminowały ponad 400 nieznanych wcześniej podatności w popularnych bibliotekach Java, oferując poprawki bezpośrednio do starszych wersji kodu.

Raport Forescout wskazuje na ogromne ryzyko związane z atakami typu harvest-now, decrypt-later w sektorze ochrony zdrowia. Urządzenia medyczne i OT wykazują niski poziom gotowości na kryptografię postkwantową.
Discord, czyli jeden z najpopularniejszych komunikatorów na świecie znowu może mieć poważny problem. Kilka dni temu doszło do naruszenia bezpieczeństwa usługi Double Counter, chroniącej serwery tej ap ...
Według raportu GuidePoint Security liczba ofiar ataków ransomware w trzecim kwartale 2026 roku osiągnęła rekordowy poziom, mimo spadku ogólnej skłonności do wypłacania okupów.
Hacking
Skala wycieku danych w sklepie Asos okazała się większa, niż zakładał pierwotnie sprzedawca. Cyberprzestępcy przejęli nie tylko dane kontaktowe, ale także historię wyszukiwań klientów.
Hacking
Asos przyznał, że hakerzy przejęli szczegółowe profile milionów użytkowników, w tym historię wyszukiwań, co zwiększa ryzyko precyzyjnego phishingu.
Hacking
Artykuł analizuje niedawne incydenty bezpieczeństwa i przedstawia podejście projektowe GC ProBox, które minimalizuje ryzyko wycieku danych poprzez unikanie ich gromadzenia w chmurze dostawcy.

Luki typu zero-day w urządzeniach NetScaler ADC i Gateway umożliwiają zdalne wykonanie kodu, korupcję pamięci oraz instalację web shelli.
Po serii cyberataków na działające w Polsce firmy rząd zapowiada "nową doktrynę".
Hacking
Autor opisuje, jak stworzył bezpieczny system kopii zapasowych dla bazy danych MariaDB, aby chronić się przed skutkami ataków ransomware i awarii serwera.

Cisco opracowało prototyp Quantum Network Controller, który umożliwia aplikacjom zamawianie zasobów splątania kwantowego w ramach modelu Entanglement-as-a-Service.
Unit 42 opisuje, jak napastnicy wykorzystują infrastrukturę Web3 oraz ataki na open-source, aby przejmować środowiska chmurowe przedsiębiorstw.
Po ataku na systemy Medicare, rząd Australii analizuje możliwe regulacje dotyczące firm rozwijających zaawansowaną sztuczną inteligencję.
AI
Ron Deibert z Citizen Lab ostrzega, że rząd USA dąży do powszechnej inwigilacji, a niektórzy liderzy branży technologicznej chętnie mu w tym pomagają.
Cyber
Anthropic łączy Project Glasswing z programem dostępu warstwowego dla swoich zaawansowanych modeli LLM wykorzystywanych w cyberbezpieczeństwie.
AI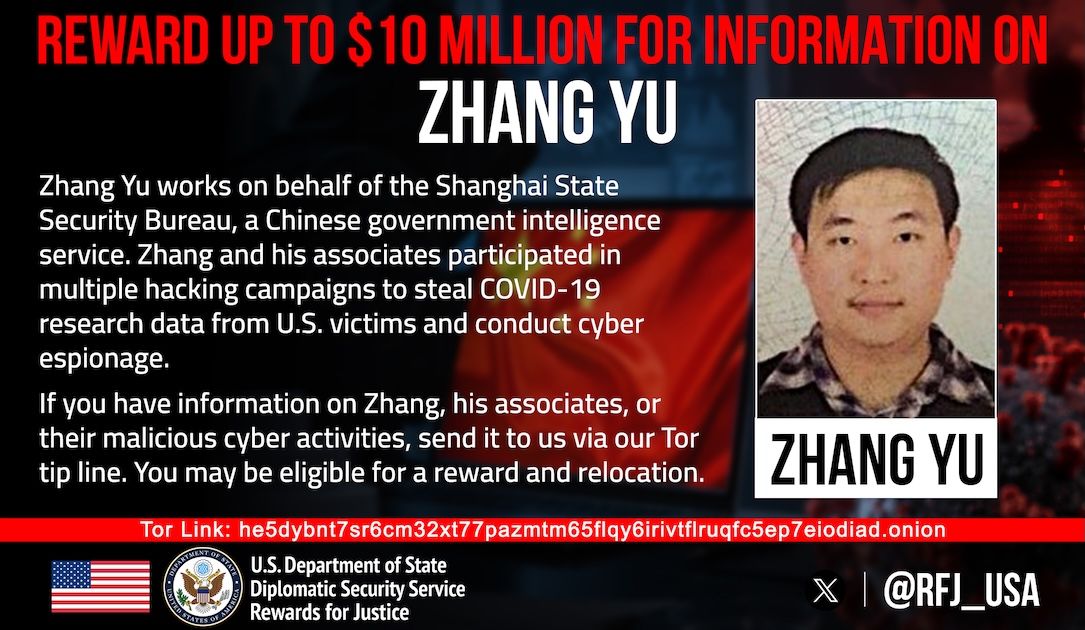
Amerykański Departament Stanu ogłosił nagrodę za wskazanie Zhanga Yu, kluczowej postaci w kampanii Hafnium, która doprowadziła do włamań na tysiące komputerów.
Hacking
Autonomiczne agenty próbowały nadużywać innych witryn i usług hostowanych przez fundację, wykorzystując je jako proxy do nieautoryzowanych działań.
Zespół Cisco Talos odkrył szereg luk w popularnych aplikacjach i systemach, w tym w Photoshopie, macOS oraz sterownikach Windows.
Podsumowanie jest generowane przez AI, przeglądane przez redakcję. Wyciek danych ujawnia operacje Silent Ransom Group, dużego hakera. Chainalysis potwierdza legalność kryptograficznych adresów ...
Hacking
Amerykańscy ustawodawcy apelują o zabezpieczenie 11 milionów dolarów na program wsparcia zdrowia psychicznego dla personelu Cyber Command i NSA.
Cyber
Cyberatak na system sądowy w Arizonie doprowadził do wycieku danych 1,3 miliona osób, w tym numerów Social Security oraz wrażliwych raportów dotyczących opieki nad dziećmi.
Hacking