XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

The Hacker NewsEN→PL

Od Email-to-Case do zarządu: jak dziedziczone agenci przełamują ład korporacyjny zbudowany dla oprogramowania

Analiza ryzyka związanego z agentami AI w platformach takich jak Salesforce. Wykazano, jak standardowe funkcje mogą tworzyć niebezpieczne ścieżki ataku dla nieautoryzowanych użytkowników.

Czego się uczymy
  • Zrozumienie ryzyka agentów AI wymaga głębokiej analizy konfiguracji aplikacji hostującej, a nie tylko samego modelu językowego.
  • Należy monitorować łańcuchy automatyzacji (np. Email -> Case -> Flow -> Agent), ponieważ standardowe funkcje platform mogą stać się wektorem ataku dla nieautoryzowanych użytkowników.
Cyber
The RecordEN→PL

Hakerzy wykradli dane klientów z dużego rosyjskiego dostawcy hostingu FirstVDS

Atakujący wykorzystali lukę w oprogramowaniu VMmanager 6, aby uzyskać dostęp do haseł, poświadczeń i portfeli kryptowalutowych klientów FirstVDS.

Czego się uczymy
  • Użytkownicy platformy VMmanager 6 powinni niezwłocznie zmienić wszystkie hasła oraz klucze dostępu do usług chmurowych.
  • W przypadku podejrzenia ataku na infrastrukturę hostingu, należy założyć, że pliki konfiguracyjne i portfele kryptowalutowe na serwerach zostały skompromitowane.
Hacking
CyberDefence24PL

Od cyberataku do fizycznego zagrożenia w kilkanaście minut. AI pokazała swoje możliwości

Sztuczna inteligencja zmienia sposób przeprowadzania cyberataków na infrastrukturę krytyczną. Z raportu Booz Allen Hamilton wynika, że zaawansowane modele AI są już w stanie wykonywać zadania dotychczas wymagające specjalistycznej wiedzy i…

Czego się uczymy
  • Należy rygorystycznie ograniczać połączenia między sieciami biurowymi a systemami sterowania przemysłowego (OT), aby utrudnić lateral movement.
  • W systemach SCADA kluczowe jest monitorowanie integralności danych wyświetlanych operatorom, gdyż AI potrafi manipulować obrazem w celu ukrycia ataku.
AI
SecurityWeekEN→PL

Wykorzystana luka w Fortinet doprowadziła do zainstalowania ukrytego implantu w firmie telekomunikacyjnej

Grupa UNC5820 wykorzystała luki w produktach Fortinet, aby zainstalować zaawansowany, działający wyłącznie w pamięci implant PeerStitch w organizacji telekomunikacyjnej.

Czego się uczymy
  • Zaktualizuj FortiManager pod kątem CVE-2024-47575 oraz produkty Fortinet pod kątem CVE-2025-61624, aby zapobiec nieautoryzowanemu zapisowi plików i eskalacji uprawnień.
  • Monitoruj nietypowe zachowania procesów w pamięci urządzeń brzegowych, gdyż nowoczesne implanty (jak PeerStitch) mogą nie pozostawiać śladów na dysku i nie otwierać nowych portów.
Hacking
Schneier on Security
Schneier on SecurityEN→PL

Trenowanie AI do rozwiązywania CAPTCHA

Badania nad nowym systemem wykorzystującym modele VLM i detektor YOLOv8, który uczy się rozwiązywać wizualne CAPTCHA w sposób adaptacyjny.

Czego się uczymy
  • Zastosowanie pętli sprzężenia zwrotnego, gdzie model VLM generuje etykiety dla detektora YOLOv8, pozwala na automatyczne uczenie się nowych typów CAPTCHA bez udziału człowieka.
  • Systemy oparte na VLM i zrzutach ekranu mogą omijać zabezpieczenia polegające na wykrywaniu automatyzacji przeglądarki lub analizie struktury DOM.
Cyber
Help Net SecurityEN→PL

Przy modelach AI typu open-weight większy ciężar bezpieczeństwa spoczywa na przedsiębiorstwach

Firmy korzystające z modeli AI o otwartych wagach muszą samodzielnie wdrażać mechanizmy bezpieczeństwa, które w przypadku usług zamkniętych zapewnia dostawca.

Czego się uczymy
  • Weryfikuj pochodzenie modeli AI za pomocą podpisów kryptograficznych, aby upewnić się, że plik nie został zmodyfikowany przed pobraniem.
  • Stosuj wielowarstwowe kontrole (input filtering, output moderation, rate limiting), ponieważ testy behawioralne nie wykryją ukrytych backdoorów.
AI
The Hacker NewsEN→PL

Fałszywy akcelerator Web3 wykorzystuje pakiety npm do rozprzestrzeniania malware i przejmowania ruchu agentów AI

Cyberprzestępcy podszywają się pod fundusz Apex Accelerator, oferując darmowe kredyty AI. W rzeczywistości zainfekowane pakiety npm instalują stealer i backdoory na systemach Windows oraz macOS.

Czego się uczymy
  • Uważaj na pakiety npm oferujące darmowe narzędzia AI lub audyty; zawsze sprawdzaj reputację wydawcy i analizuj kod przed instalacją.
  • Monitoruj procesy próbujące patchować AMSI, ETW lub wykonywać unhooking ntdll.dll, gdyż są to silne sygnały obecności zaawansowanego malware.
AI
cyberinsiderEN→PL

Serwery aktualizacji AOMEI przejęte: krótkie serie ataków służyły do rozprzestrzeniania złośliwego oprogramowania na Windows

Hakerzy przejęli infrastrukturę dystrybucji oprogramowania AOMEI, aby dostarczać backdoory na systemy Windows poprzez krótkie, kilkuminutowe okna czasowe.

Czego się uczymy
  • Sprawdzaj obecność zadań w harmonogramie o nazwach RadminComponentRuntime lub NitroRuntime.
  • Szukaj nieoczekiwanych plików wykonywalnych w katalogach HTML powiązanych z aplikacjami AOMEI.
Hacking
Help Net SecurityEN→PL

Cyberprzestępcy wybierają Microsoft zamiast Apple i Google w atakach phishingowych

Microsoft odpowiada za 33% prób podszywania się pod markę w trzecim kwartale 2026 roku. Atakujący celują w niego, aby przejąć całe środowiska korporacyjne.

Czego się uczymy
  • Uważaj na prośby o aktualizację narzędzi typu RMM (np. FleetDeck) lub instalację skryptów w terminalu, które pojawiają się na stronach udających wsparcie techniczne.
  • Weryfikuj prośby o aktualizację metod płatności w narzędziach AI i deweloperskich, gdyż mogą być próbą wyłudzenia danych kart płatniczych.
Cyber
SecurityWeekEN→PL

MITRE ATT&CK v20: Now obejmuje nadużycia AI, obchodzenie MFA i ataki na infrastrukturę wodną

Nowa wersja frameworku MITRE ATT&CK wprowadza 15 nowych strategii wykrywania, obejmujących m.in. techniki prompt injection oraz metody omijania zabezpieczeń MFA.

Czego się uczymy
  • Monitoruj techniki prompt injection, dzieląc je na bezpośrednie instrukcje w interfejsie oraz ukryte w danych wejściowych modelu LLM.
  • Zwracaj uwagę na kradzież haseł specyficznych dla aplikacji, co pozwala napastnikom na logowanie z pominięciem promptów MFA.
AI
Next GazetaPL

"Reklamy online zagrożeniem dla bezpieczeństwa państwa". Hakerzy używają ich do szpiegowania

Trafiasz na reklamę podczas przeglądania stron internetowych w smartfonie, nic nie klikasz, po prostu przewijasz dalej. Hakerom to już wystarczy. Właśnie ujawniono nowy rodzaj oszustwa, które pozwala ...

Czego się uczymy
  • Zrozumienie zagrożenia typu zero-click w ekosystemie reklamowym: samo wyświetlenie złośliwej reklamy może zainfekować urządzenie bez kliknięcia.
  • Ryzyko związane z technologią ADINT: dane z profilowania reklamowego mogą być wykorzystywane do precyzyjnego targetowania celów przez grupy szpiegowskie.
Hacking
The Hacker NewsEN→PL

Niezałatana luka w Wi-Fi Broadcom pozwala atakującym w zasięgu radiowym na wykonanie kodu z uprawnieniami roota na routerach

Błąd w oprogramowaniu WPS firmy Broadcom umożliwia przejęcie kontroli nad routerami z uprawnieniami roota bez znajomości hasła. Dotyczy to milionów urządzeń na całym świecie.

Czego się uczymy
  • Urządzenia oparte na starszych układach Broadcom (BCM3380, BCM3383, BCM33834) są podatne na błąd typu forever day i wymagają fizycznej wymiany.
  • Do identyfikacji podatnych urządzeń można wykorzystać reguły YARA analizujące oprogramowanie układowe (firmware) lub skrypty monitorujące działające punkty dostępowe.
Hacking
Help Net SecurityEN→PL

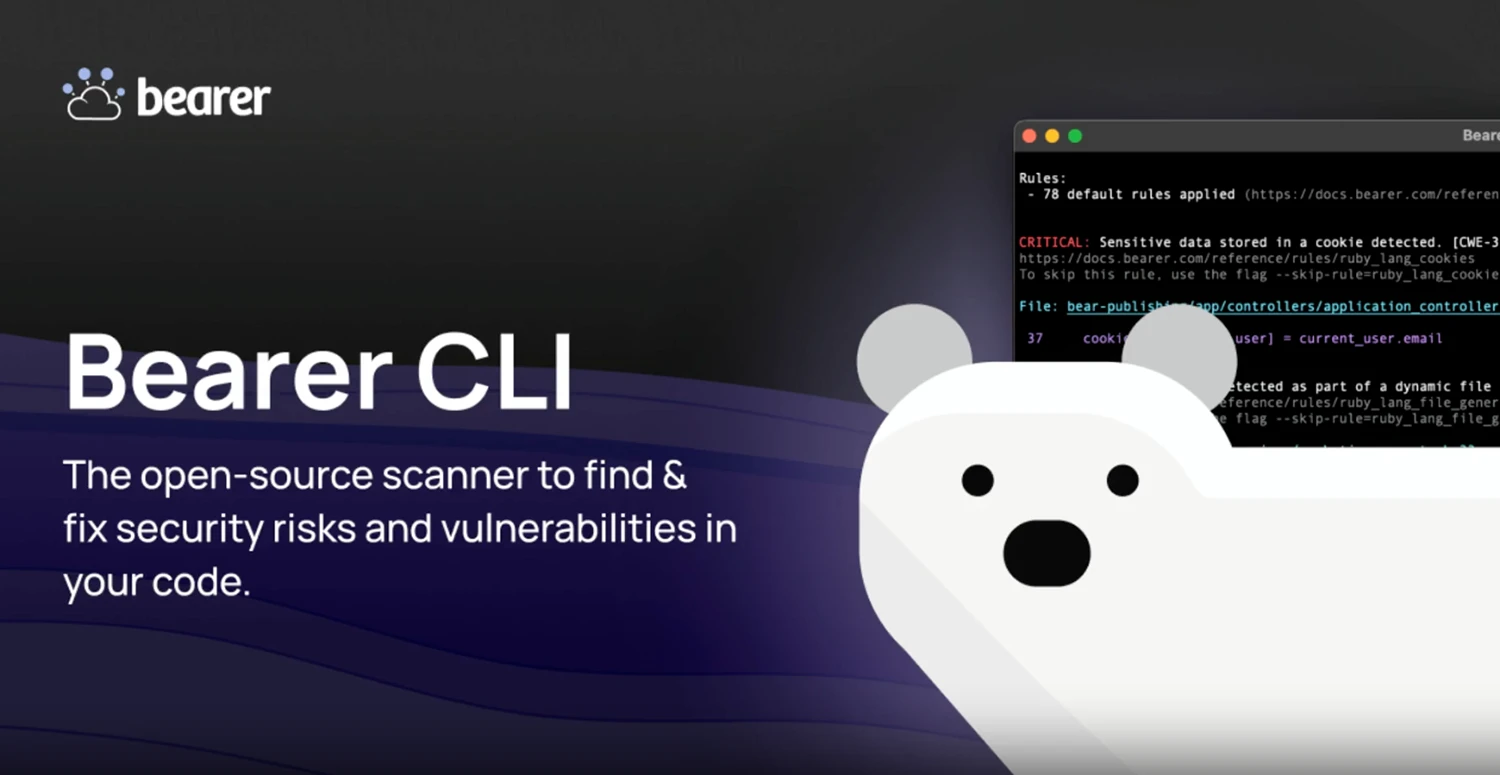
Bearer CLI: Darmowe narzędzie SAST do skanowania bezpieczeństwa kodu

Bearer CLI to darmowe narzędzie do statycznej analizy bezpieczeństwa kodu (SAST), które priorytetyzuje podatności na podstawie przetwarzanych danych wrażliwych.

Czego się uczymy
  • Wykorzystaj Bearer CLI do automatyzacji audytów prywatności i przygotowania dokumentacji RODO poprzez identyfikację przepływów danych wrażliwych.
  • Zastosuj podejście oparte na przepływie danych (data flow), aby skupić się na naprawianiu luk, które bezpośrednio dotykają krytycznych informacji, zamiast analizować wszystkie błędy naraz.
Cyber
Help Net SecurityEN→PL

Połowa ruchu generowanego przez boty AI uderzającego w witryny pochodzi od Meta

Ruch generowany przez agentów AI w sieci DataDome wzrósł o ponad 41% w trzecim kwartale 2026 roku, osiągając blisko 25 miliardów żądań.

Czego się uczymy
  • Należy weryfikować tożsamość agentów AI i ich intencje, zamiast polegać wyłącznie na reputacji adresów IP (np. z zakresu ISP), gdyż boty działają z infrastruktury chmurowej.
  • Warto monitorować dostęp do wrażliwych punktów końcowych, takich jak formularze i procesy płatności, które stają się celem dla agentów AI działających w trybie przeglądarkowym.
AI
Help Net SecurityEN→PL

Presja ransomware sięga domów i rodzin pracowników

Atakujący stosują szantaż wobec rodzin i znajomych pracowników w 37% badanych organizacji. Raport Semperis wskazuje na rosnącą skalę zagrożeń fizycznych i psychologicznych.

Czego się uczymy
  • Włącz procedury ochrony pracowników i ich rodzin do planów reagowania na incydenty, wykraczając poza ramy czysto techniczne.
  • Zadbaj o posiadanie odizolowanych kopii zapasowych systemów tożsamości (np. Active Directory), aby uniknąć przywracania skompromitowanych uprawnień.
Hacking
Forbes AustraliaEN→PL

Jak profesor z Sydney zbudował armię AI, by oszukiwać oszustów

Historia powstania Apate.ai, firmy wykorzystującej autonomiczne boty głosowe i tekstowe do walki z globalnym przemysłem scamerskim.

Czego się uczymy
  • Wykorzystanie autonomicznych agentów AI do symulacji ludzkich zachowań (np. niepewności technologicznej) pozwala skutecznie marnować zasoby atakujących.
  • Boty typu 'decoy' mogą służyć nie tylko do ochrony, ale i do aktywnego zbierania danych wywiadowczych (IoC), takich jak adresy URL czy konta 'mułów' finansowych.
AI
Fox NewsEN→PL

Nowy spyware na iPhone'a może kraść hasła i zdjęcia

P7 DarkSword to nowa, bardziej agresywna wersja spyware na system iOS, która co 15 sekund sprawdza polecenia od atakujących, umożliwiając kradzież haseł, zdjęć i danych z portfeli kryptowalutowych.

Czego się uczymy
  • Spyware DarkSword wykorzystuje proces SpringBoard do wstrzykiwania komponentów komunikacyjnych, co pozwala na ukryte działanie w systemie iOS.
  • Atakujący mogą zdalnie zmieniać interwał komunikacji z C2, co pozwala na niemal natychmiastowe wydawanie nowych poleceń, np. skanowania plików.
Hacking
Pokaż więcej