XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

SecurityWeek AIEN→PL

Małe modele AI mogą wkrótce zyskać zdolność do samoreplikacji na urządzeniach IoT, ostrzega Anthropic

Eksperymenty wykazały, że tanie przystawki TV mogą obsługiwać zdolne modele AI, a małe modele mogą wkrótce samodzielnie rozprzestrzeniać się na takich urządzeniach.

Czego się uczymy
  • Monitoruj nietypowy ruch sieciowy między urządzeniami IoT, gdyż przesyłanie dużych modeli AI i ciągła komunikacja między nimi powinny być widoczne dla dostawców usług internetowych.
  • Zabezpiecz urządzenia IoT poprzez zmianę domyślnych haseł producenta, co ogranicza łatwość infekcji przez proste skrypty automatyzujące atak.
AI
almeidalawgroup.comEN→PL

Dochodzenie w sprawie wycieku danych w CenterPoint Energy, Inc.

Dowiedz się więcej o śledztwie dotyczącym wycieku danych w CenterPoint Energy. Sprawdź, jak doszło do incydentu, kto ucierpiał i jakie kroki należy podjąć.
Czego się uczymy
  • Należy bezwzględnie stosować uwierzytelnianie przy każdym publicznym API, aby zapobiec nieautoryzowanemu dostępowi do danych.
  • Implementacja mechanizmów rate limiting jest kluczowa dla ochrony przed masowym pobieraniem rekordów przez atakujących.
Hacking
Help Net SecurityEN→PL

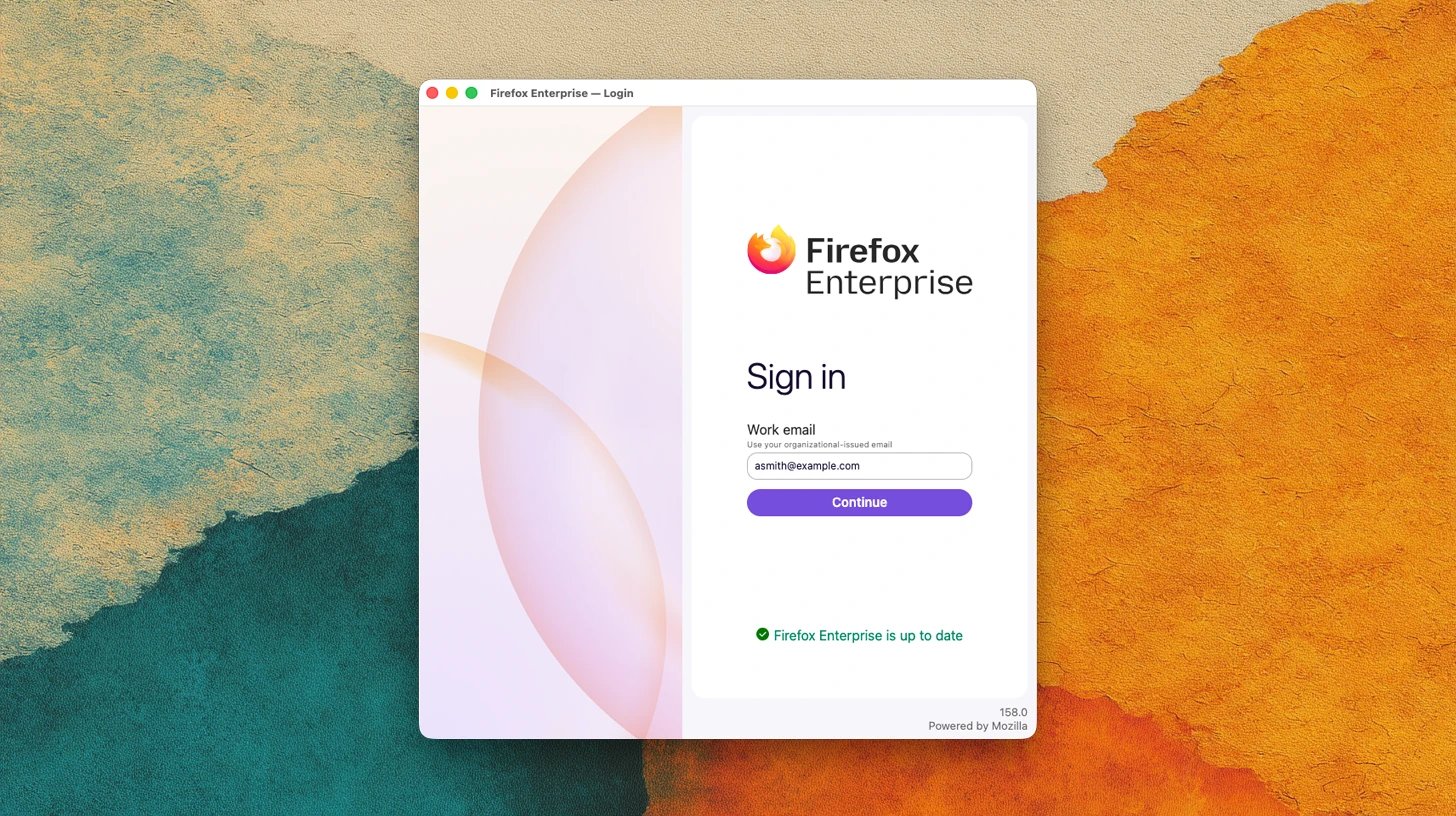
Firefox Enterprise od Mozilli pozwala firmom blokować Shadow AI w przeglądarce

Mozilla wprowadza płatną platformę Firefox Enterprise, która umożliwia organizacjom kontrolę nad przesyłaniem danych, zarządzanie dostępem do aplikacji oraz ograniczanie korzystania z nieautoryzowanych narzędzi AI.
Czego się uczymy
  • Można kontrolować przepływ danych poprzez blokowanie funkcji wklejania, przesyłania plików i drukowania na konkretnych witrynach (np. serwisach AI).
  • Zarządzanie dostępem może być powiązane z weryfikacją stanu bezpieczeństwa urządzenia, takiego jak obecność szyfrowania dysku przed zalogowaniem.
AI
SecurityWeekEN→PL

XWorm RAT ewoluuje w platformę szpiegowską

Nowe wtyczki złośliwego oprogramowania XWorm umożliwiają śledzenie lokalizacji, streaming audio oraz przejmowanie aktywnych sesji przeglądarki z pominięciem MFA.

Czego się uczymy
  • Wtyczka HBrowser pozwala na przejęcie sesji przeglądarki i obejście MFA poprzez bezpośrednią interakcję z aktywnym oknem, a nie kradzież poświadczeń.
  • Nowoczesne trojany typu RAT mogą wykorzystywać moduły do bezinwazyjnego śledzenia lokalizacji GPS oraz podsłuchiwania mikrofonu bez podnoszenia uprawnień.
Hacking
The Hacker NewsEN→PL

Telewizory LG podatne na przejęcie uprawnień roota z sieci lokalnej bez uwierzytelnienia

Łańcuch trzech podatności w systemie webOS pozwala atakującemu w tej samej sieci lokalnej na uzyskanie pełnego dostępu root bez interakcji użytkownika.
Czego się uczymy
  • Zaktualizuj oprogramowanie układowe telewizora LG, aby wyeliminować ryzyko przejęcia kontroli przez osoby w sieci lokalnej.
  • Zwracaj uwagę na usługi działające na portach przeznaczonych do parowania urządzeń, gdyż mogą być wektorem ataku typu pre-auth.
Hacking
SecurityWeek AIEN→PL

Sztuczna inteligencja zmienia znane cyberataki w wyścig z czasem

Ekspert IBM, Steve Wallin, omawia wpływ ataków napędzanych przez AI na obronę przedsiębiorstw, podkreślając konieczność przyspieszenia reakcji.
Czego się uczymy
  • Wdrażaj architekturę Zero Trust bezpośrednio w infrastrukturze, aplikacjach i punktach styku API, zamiast polegać na obwodowej ochronie sieci.
  • Wykorzystuj AI do automatyzacji procesów obronnych, w tym do priorytetyzacji podatności oraz szybszego wykrywania i rozumienia zagrożeń w środowisku.
AI
SecurityWeekEN→PL

Kradzież kryptowalut o wartości 86 mln USD powiązana z implantem sprzętowym w urządzeniach Ledger

Mała płytka drukowana ukryta pod ekranem urządzeń Ledger odczytywała dane użytkowników i przesyłała je napastnikom.

Czego się uczymy
  • Podczas zakupu sprzętu typu hardware wallet należy korzystać wyłącznie z autoryzowanych dystrybutorów, aby uniknąć manipulacji w łańcuchu dostaw.
  • Jeśli używasz urządzenia zakupionego u niepewnego resellera, natychmiast przenieś aktywa na nowy portfel z całkowicie nową frazą odzyskiwania.
Cyber
The Hacker NewsEN→PL

Przegląd produktu: Bitdefender AI Visibility and Control

Bitdefender wprowadza rozwiązanie AI Visibility and Control, które pozwala wykrywać nieautoryzowane narzędzia AI, w tym lokalne modele i rozszerzenia do edytorów kodu.
Czego się uczymy
  • Monitoruj nie tylko zainstalowane programy, ale także rozszerzenia edytorów kodu i lokalne runtime'y modeli, które mogą omijać standardową inwentaryzację.
  • Zwracaj uwagę na protokoły takie jak Model Context Protocol (MCP), które pozwalają modelom AI na dostęp do zewnętrznych narzędzi i danych poprzez proste pliki konfiguracyjne.
AI
Help Net SecurityEN→PL

Meta przedstawia zabezpieczenia modeli Muse Wonder dla agentów AI działających w imieniu użytkownika

Modele Muse Wonder i Muse Wonder Full od Meta są projektowane z myślą o agentach AI wykonujących złożone zadania, takie jak analiza dokumentów czy programowanie.

Czego się uczymy
  • Zawsze stosuj zasadę human-in-the-loop i weryfikuj wyniki pracy agentów AI przed podjęciem nieodwracalnych działań.
  • Przy wdrażaniu agentów AI zdolnych do operowania na dokumentach i kalendarzach, należy uwzględnić ryzyko błędów w rozumowaniu wielokrokowym oraz słabości w rozumieniu przestrzennym.
AI
Help Net SecurityEN→PL

Administratorzy GitLab proszeni o załatanie krytycznej luki RCE (CVE-2026-97229)

GitLab apeluje do użytkowników własnych instancji o pilną aktualizację ze względu na krytyczną podatność w kompilatorze wyrażeń regularnych CI/CD, która umożliwia zdalne wykonanie kodu.

Czego się uczymy
  • Zaktualizuj własne instancje GitLab CE/EE do wersji 19.4.2, 19.3.5 lub 19.2.8, aby wyeliminować ryzyko zdalnego wykonania kodu (RCE).
  • Monitoruj konfiguracje CI/CD pod kątem nietypowych lub podejrzanych wyrażeń regularnych, które mogą być wykorzystane do wywołania przepełnienia liczby całkowitej.
Hacking
Help Net SecurityEN→PL

Luka w npm Trusted Publishing wystawiła ponad 1500 pakietów na przejęcie

Badacze z Bloom Security odkryli błąd w mechanizmie Trusted Publishing, który pozwalał na publikację nowych wersji pakietów npm bez kradzieży poświadczeń.

Czego się uczymy
  • Opiekunowie pakietów powinni regularnie uruchamiać komendę npm trust list, aby upewnić się, że wszystkie powiązane repozytoria są nadal pod ich kontrolą.
  • Przed usunięciem lub zmianą nazwy repozytorium należy najpierw usunąć powiązanie w konfiguracji npm, aby uniknąć zwolnienia nazwy (sluga) dla osób trzecich.
Hacking
The Hacker NewsEN→PL

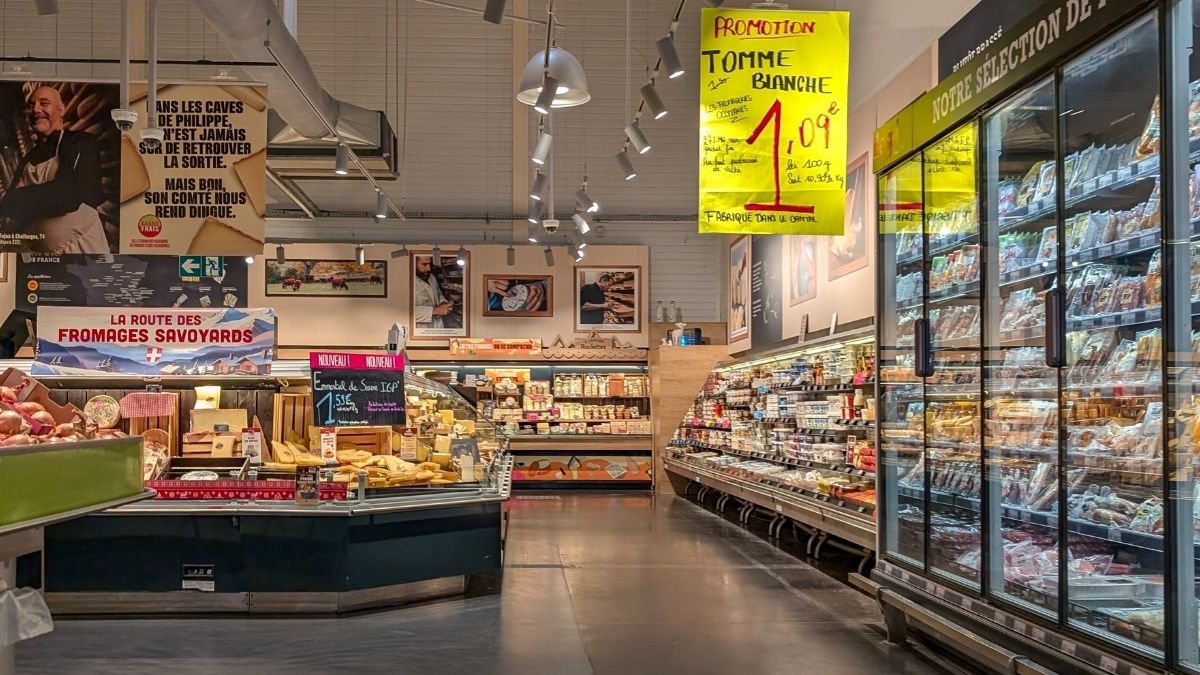
Atakujący podnieśli temperaturę w lodówkach francuskich supermarketów do 50°C poprzez przejęcie kontrolerów Danfoss

Cyberprzestępcy przejęli zdalną kontrolę nad lodówkami i zamrażarkami w setkach francuskich sklepów. Atak wymierzony w kontrolery Danfoss zmusił sieci handlowe do wyrzucenia ogromnych ilości żywności.

Czego się uczymy
  • Nigdy nie wystawiaj interfejsów zarządzania urządzeniami IoT bezpośrednio do internetu; stosuj VPN lub restrykcyjne filtrowanie adresów IP.
  • W przypadku urządzeń typu End-of-Life (EOL), które nie otrzymują już łatek, jedyną skuteczną metodą ochrony jest całkowite odizolowanie ich od sieci publicznej.
Cyber
The Hacker NewsEN→PL

Dwie krytyczne luki w MarkLogic mogą pozwolić delegowanym menedżerom na przejęcie uprawnień administratora

Dwie z 31 nowo odkrytych podatności w bazie danych MarkLogic Server od Progress Software umożliwiają użytkownikom z ograniczonymi uprawnieniami przejęcie pełnej kontroli nad serwerem.

Czego się uczymy
  • Zaktualizuj MarkLogic do wersji 11.3.7 lub 12.1.0, aby wyeliminować krytyczne luki eskalacji uprawnień.
  • Przed aktualizacją sprawdź przypisane role i uprawnienia do baz danych oraz lasów (forests), a także zweryfikuj role posiadające uprawnienie xdmp-eval-in.
Hacking
The Hacker NewsEN→PL

GitLab łata lukę o krytycznym współczynniku CVSS 10.0, która pozwala nieautoryzowanym użytkownikom na zdalne wykonanie kodu

GitLab wydał poprawki dla wersji CE i EE eliminujące krytyczną podatność CVE-2026-97229, która umożliwia zdalne wykonanie kodu.

Czego się uczymy
  • Zaktualizuj GitLab do wersji 19.4.2, 19.3.5 lub 19.2.8, aby wyeliminować krytyczną lukę CVE-2026-97229 umożliwiającą zdalne wykonanie kodu.
  • Zwróć uwagę na ryzyko związane z niewłaściwą walidacją wyrażeń regularnych w konfiguracjach CI/CD, co może prowadzić do przepełnienia liczby całkowitej.
Hacking
almeidalawgroup.comEN→PL

Dochodzenie w sprawie wycieku danych w zizzl, llc

Analiza incydentu w firmie zizzl, llc, gdzie w wyniku phishingu doszło do przejęcia konta e-mail pracownika i wycieku danych wrażliwych.

Czego się uczymy
  • Ataki phishingowe wykorzystujące zaufane kontakty (spear phishing) pozostają skutecznym sposobem na przejęcie uprawnień wewnątrz organizacji.
  • Przejęcie pojedynczego konta e-mail pracownika może prowadzić do wycieku wrażliwych danych osobowych i medycznych, nawet jeśli systemy główne pozostają nienaruszone.
Hacking
Pokaż więcej