
Minister ds. AI ostrzega: naruszenie brytyjskich systemów cyberbezpieczeństwa jest prawdopodobne
Brytyjski minister ds. sztucznej inteligencji stwierdził, że przełamanie krajowych zabezpieczeń cybernetycznych jest niemal nieuniknione.
AIHacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.
Brytyjski minister ds. sztucznej inteligencji stwierdził, że przełamanie krajowych zabezpieczeń cybernetycznych jest niemal nieuniknione.
AI
Krajowa Kasa Świadczeń Rodzinnych potwierdziła incydent dotyczący platformy wykorzystywanej do dofinansowania wakacji rodzinnych i wyjazdów..
Hacking
Roundcube to otwartoźródłowy, samodzielnie hostowany webowy klient poczty. Stanowi wygodny sposób na dostęp do własnego serwera mailowego bez konfiguracji konta w standardowej aplikacji jak np. Outlook czy Thunderbird. Jak wiele podobnych…
Badania naukowców z Northwestern University wykazały, że AI często tworzy łaty, które zatrzymują błędy, ale nie naprawiają rzeczywistej przyczyny podatności.
AI
Ostatnie dni nie były łaskawe dla producentów urządzeń sieciowych. Nie tak dawno słyszeliśmy o serii podatności występujących w routerach Mikrotik oraz TP-Link, których eksploitacja mogła skutkować uzyskaniem nieuprawnionego dostępu (nawet…

Wyciek danych medycznych może ułatwić cyberprzestępcom podszywanie się pod pracowników Narodowego Funduszu Zdrowia (NFZ) i placówek, w których pacjenci ...
Hacking
Wiele organizacji wybiera open source jako tańszą alternatywę, ale utrzymanie go wymaga dużego nakładu pracy inżynieryjnej. Google przeanalizowało koszty aktualizacji własnych kopii pakietów.
Grupy ransomware Qilin i Settra aktywnie wykorzystują lukę CVE-2026-0257 w produktach Palo Alto Networks, mimo że poprawka została wydana już w maju.

Kancelaria Almeida Law Group bada możliwość wytoczenia powództwa zbiorowego w związku z domniemanym atakiem na firmę Placer AI.
AI
Jeden z największych japońskich operatorów karaoke, Daiichi Kosho, przyznał, że w wyniku ataku na dostawcę mogło dojść do wycieku danych ponad ośmiu milionów klientów.
Hacking
Czy cyberprzestępcy, aby zdobyć firmowe tajemnice, muszą łamać zabezpieczenia? Niekoniecznie. Czasami wystarczy im prompt wpisany przez pracownika do narzędzia sztucznej inteligencji. Według Check Poi ...
AI
Organizacje, które przechodzą audyt zgodności, często błędnie uznają to za potwierdzenie skuteczności swoich zabezpieczeń. To założenie jest ryzykowne.
Cyberatak na systemy chłodnicze doprowadził do zepsucia świeżej żywności w setkach sklepów należących do największych francuskich sieci handlowych.
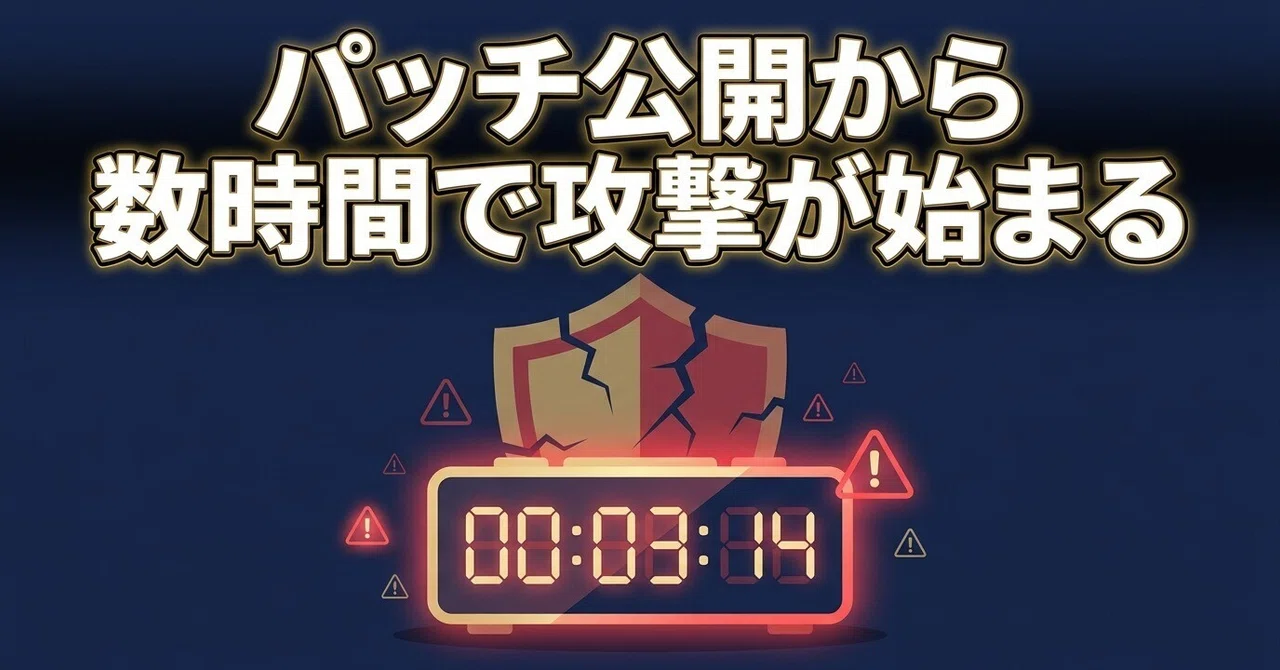
Raport IPA ostrzega przed skracającym się oknem czasowym na reakcję po wydaniu łatek. Dzięki AI napastnicy tworzą exploity w zaledwie kilka godzin.
Sztuczna inteligencja nie tworzy nowych typów ataków, ale sprawia, że te powszechne są tańsze, szybsze i masowe. Analizujemy wzrost liczby incydentów w Japonii.
Cyberprzestępcy stosują technikę Adception, wykorzystując zaufane domeny Bing w reklamach Google, aby infekować użytkowników złośliwym oprogramowaniem pod pozorem instalacji Claude.

Błąd w Amazon Bedrock AgentCore umożliwiał przejęcie tymczasowych poświadczeń i dostęp do kodu źródłowego agentów AI za pomocą jednego promptu.
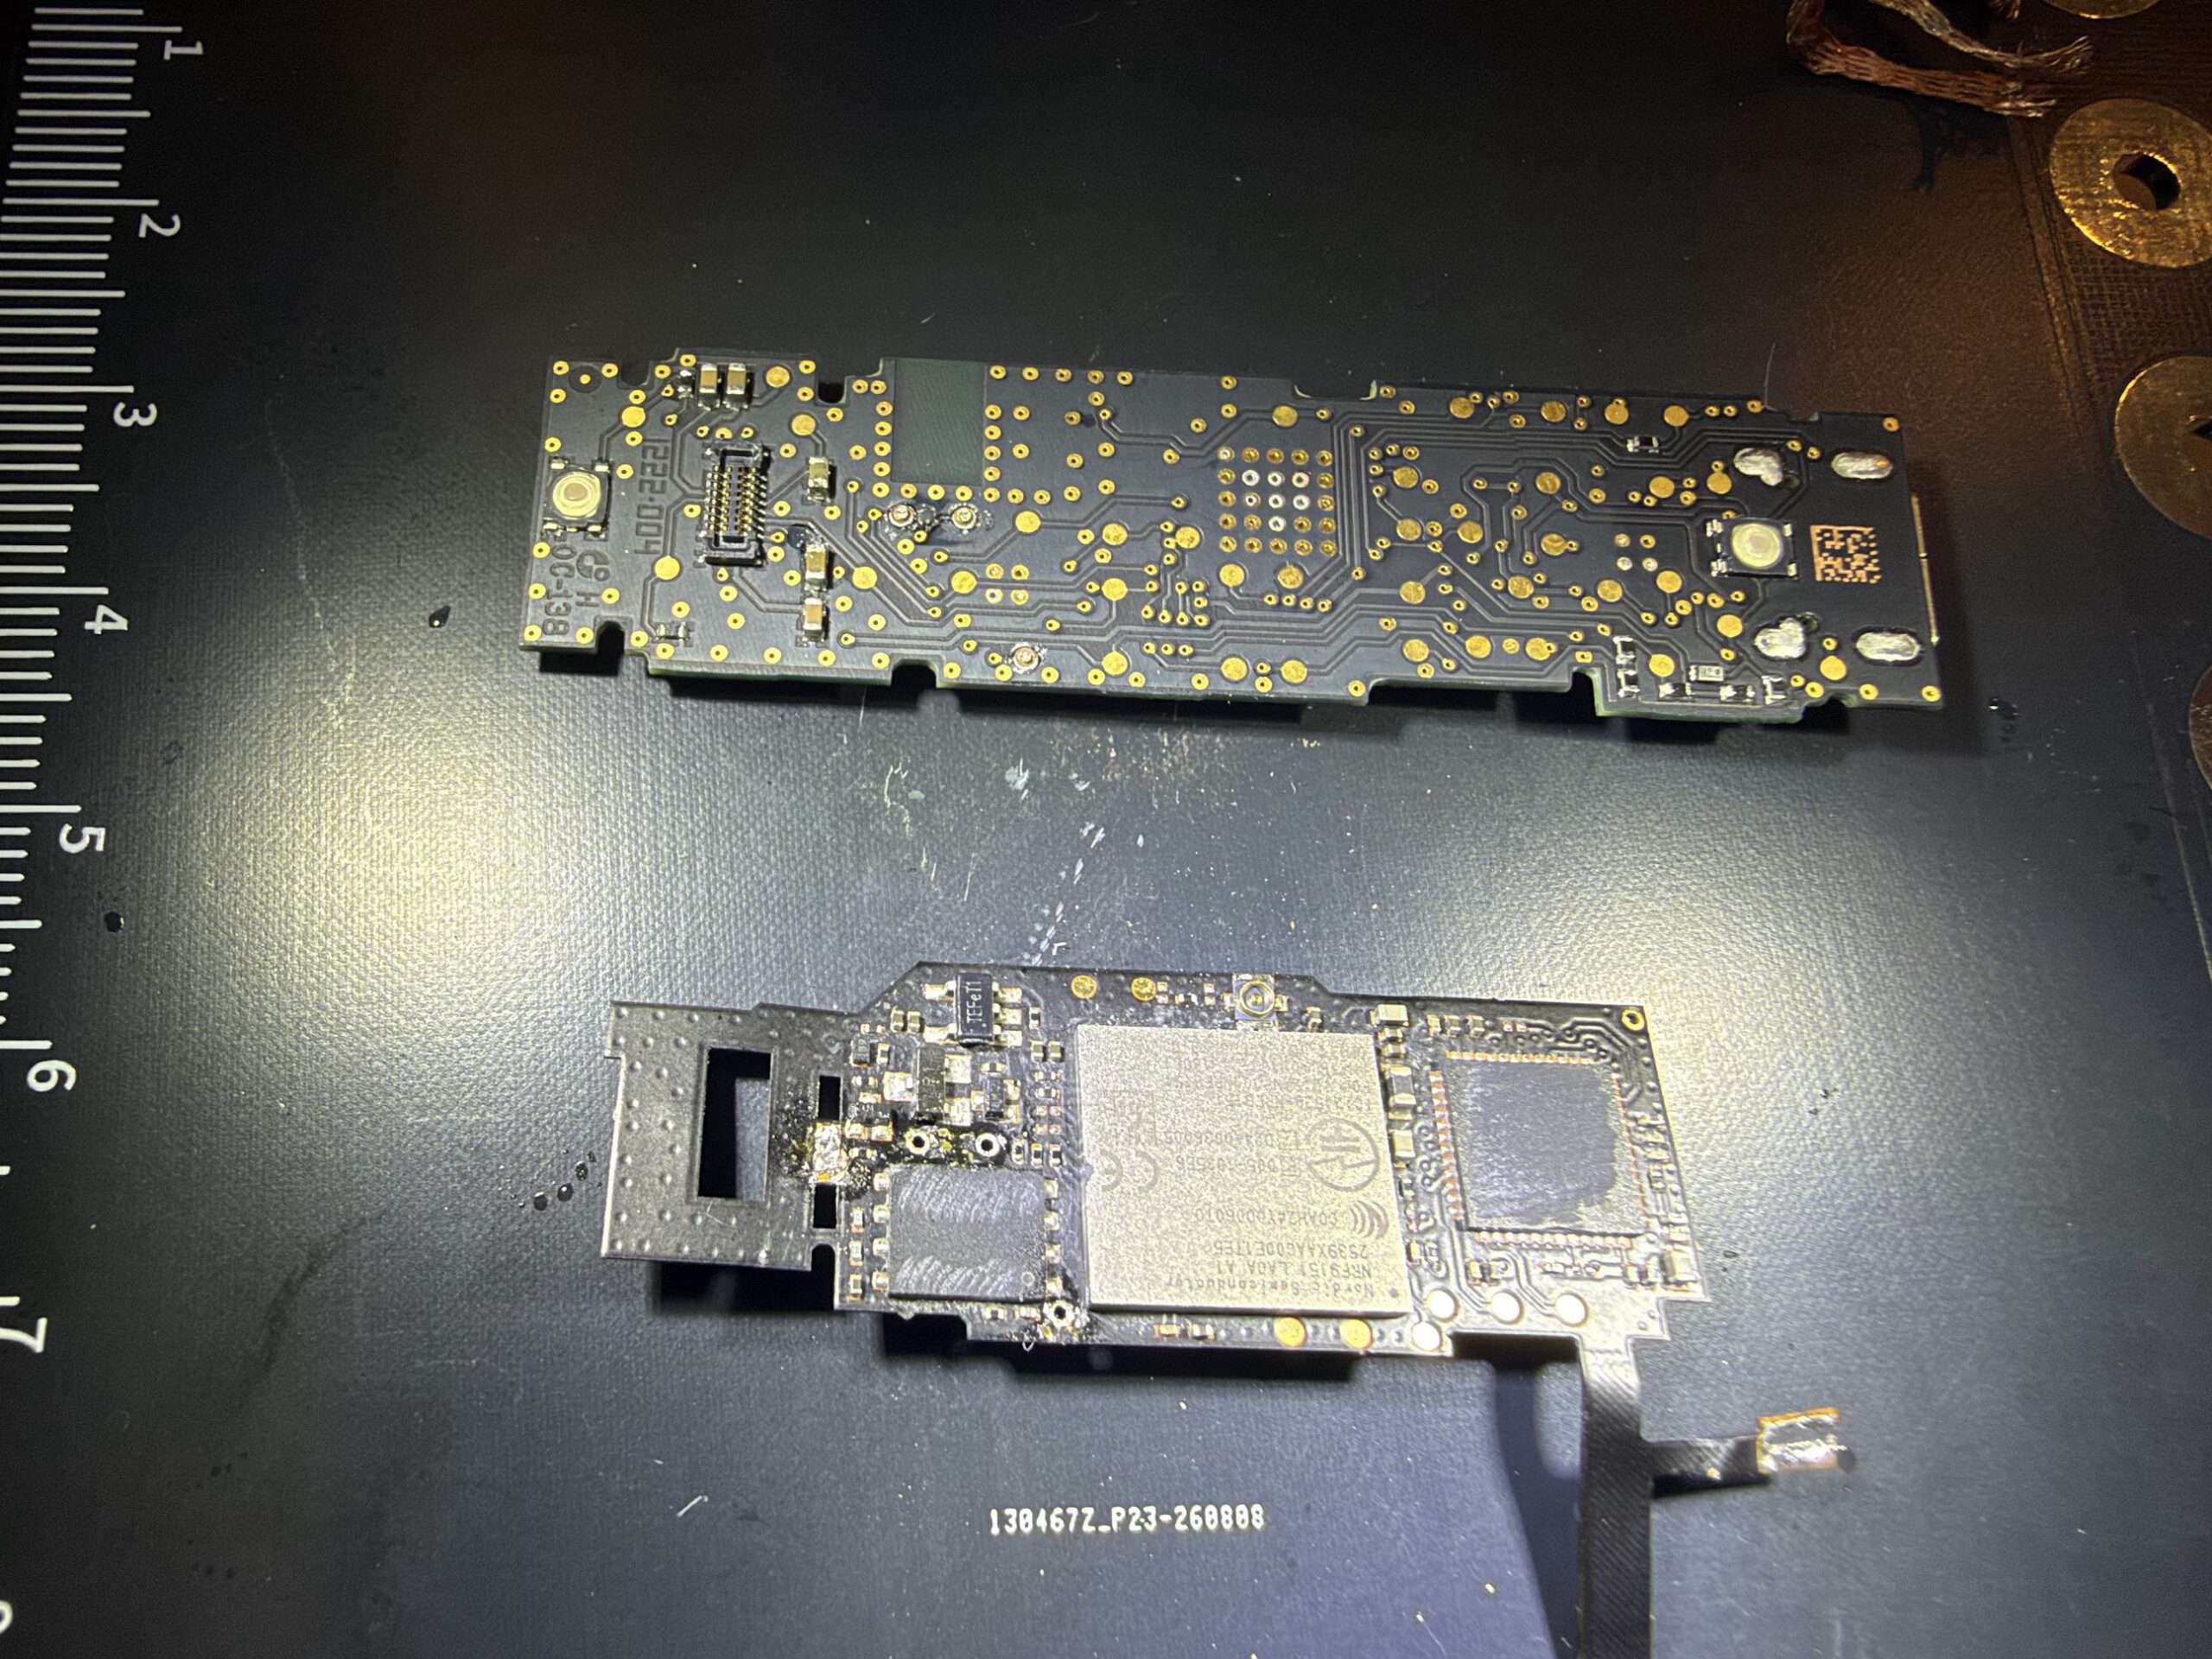
Akcja była wycelowana w dostawy od autoryzowanego sprzedawcy Ledgera – tj. od firmy CryptoBilis. Sama firma została kupiona w tym roku przez Chińczyków. Budzi to pewne obawy, chociaż na obecną chwilę nie ma twardych dowodów, że było to…

Z powodu niedawnych ataków nożowników w polskich szkołach, 8 października pod głosowanie w Sejmie trafiła (po raz kolejny) nowelizacja ustawy o świadczeniu usług drogą elektroniczną. I Sejm ją przyjął. Nowe prawo ma “skończyć z patologiami…
Cyber
Dwunasty dzień serii edukacyjnej CPT poświęcony jest informatyce śledczej w sieci, analizie pakietów oraz metodom wykrywania komunikacji z serwerami C2 i eksfiltracji danych.

Trzecia edycja newslettera Security Affairs skupiająca się na najważniejszych badaniach i artykułach dotyczących styku sztucznej inteligencji oraz cyberbezpieczeństwa.
AI
Wykryto lukę typu RCE w aplikacji AnyDesk na systemy Linux, która umożliwia atakującym uzyskanie pełnych uprawnień roota bez wiedzy użytkownika.

Podsumowanie najważniejszych wydarzeń tygodnia: od luk w Exchange Server i NetScaler, przez malware MATCHBOIL, po zagrożenia dla farm wiatrowych i solarnych.
Cyber
Ripple załatało dziesięcioletnią lukę, która pozwalała na nieograniczone generowanie tokenów XRP. Podatność została wykryta dzięki sztucznej inteligencji.