XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

Malwarebytes LabsEN→PL

Czym jest Shadow AI: skrót w pracy, który może wycieknąć sekrety Twojej firmy

Korzystanie z narzędzi AI poza kontrolą działu IT może prowadzić do wycieku poufnych danych firmowych. Dowiedz się, jak czerpać korzyści z AI bez zbędnego ryzyka.

Czego się uczymy
  • Zrozumienie mechanizmu Shadow AI pozwala na lepsze zarządzanie ryzykiem poprzez wdrażanie oficjalnych, bezpiecznych narzędzi AI zamiast zakazów.
  • Należy pamiętać, że dane wprowadzane do publicznych modeli AI mogą służyć do ich trenowania, co grozi niekontrolowanym wyciekiem tajemnic firmy.
AI
SecurityWeek AIEN→PL

AI zmieniło tempo ataków, ale nie fundamenty bezpieczeństwa

Sztuczna inteligencja przyspiesza wykrywanie podatności i tworzenie exploitów, ale rozwiązaniem nie jest nowa moda na „virtual patching”, lecz klasyczna obrona w głąb.

Czego się uczymy
  • Wdrażaj mechanizmy detekcyjne wykraczające poza same sygnatury, np. rozwiązania WAF/WAAP wykorzystujące AI, aby nadążyć za tempem ataków.
  • Stosuj zasadę najmniejszych uprawnień (least privilege) oraz segmentację sieci, aby ograniczyć skutki ewentualnego przełamania zabezpieczeń aplikacji.
AI
SecurityWeek AIEN→PL

Wykorzystanie podatności zero-day w Zammad podczas ataku wspomaganego przez AI na DIVD

Atak na holenderski instytut DIVD wykorzystał dwie luki zero-day w systemie Zammad, co pozwoliło na przejęcie sesji i eskalację uprawnień do poziomu root.

Czego się uczymy
  • Zaktualizuj system Zammad do wersji 7.0 lub nowszej, aby wyeliminować krytyczne błędy umożliwiające zdalne wykonanie kodu i eskalację uprawnień.
  • Weryfikuj obecność w infrastrukturze za pomocą skryptów sprawdzających wskaźniki kompromitacji (IoC) udostępnionych przez DIVD.
AI
Cisco TalosEN→PL

Sztuka utrudniania pracy przeciwnikowi

Eksperci Cisco Talos dzielą się praktycznymi metodami na spowolnienie i zwiększenie ryzyka dla napastników poprzez dezinformację, detekcję behawioralną i przerywanie zależności w ataku.

Czego się uczymy
  • Stosuj detekcję behawioralną zamiast sygnaturowej, aby wykrywać techniki (np. dostęp do pamięci LSASS), a nie tylko konkretne narzędzia jak Mimikatz.
  • Wykorzystuj techniki dezinformacji, takie jak tworzenie fałszywych kont e-mail na wygasłych domenach lub fake'owych profili pracowników, by wcześnie wykrywać kampanie.
Hacking
SecurityWeek AIEN→PL

Google wprowadza Gemini 4 Argon – model AI bez ograniczeń dla ekspertów ds. cyberbezpieczeństwa

Nowy model Gemini 4 Argon ma autonomicznie wykrywać i naprawiać krytyczne podatności. W testach znalazł lukę w oprogramowaniu medycznym, którą przeoczyły inne modele.

Czego się uczymy
  • Model Argon potrafi autonomicznie przeprowadzać proces wykrywania, weryfikacji i patchowania podatności w kodzie źródłowym.
  • Warto monitorować rozwój modeli AI w benchmarkach takich jak CWE-bench v1, aby ocenić ich realną zdolność do naprawy błędów programistycznych.
AI
CyberDefence24PL

Chiński model AI potrafi tworzyć exploity. Anthropic ostrzega przed GLM-5.3

Chiński model GLM-5.3 jest w stanie samodzielnie tworzyć działające exploity wykorzystujące podatności w oprogramowaniu. Według Anthropic szczególne znaczenie ma połączenie wysokich zdolności w obszarze cyberbezpieczeństwa z szeroką…

Czego się uczymy
  • Modele typu open-weight pozwalają na całkowite usunięcie filtrów bezpieczeństwa i mechanizmów odmowy wykonywania szkodliwych poleceń.
  • Techniki manipulacji kontekstem (np. udawanie ćwiczeń bezpieczeństwa) pozwalają skutecznie omijać zabezpieczenia modeli AI przed szkodliwymi działaniami.
AI
SANS ISCEN→PL

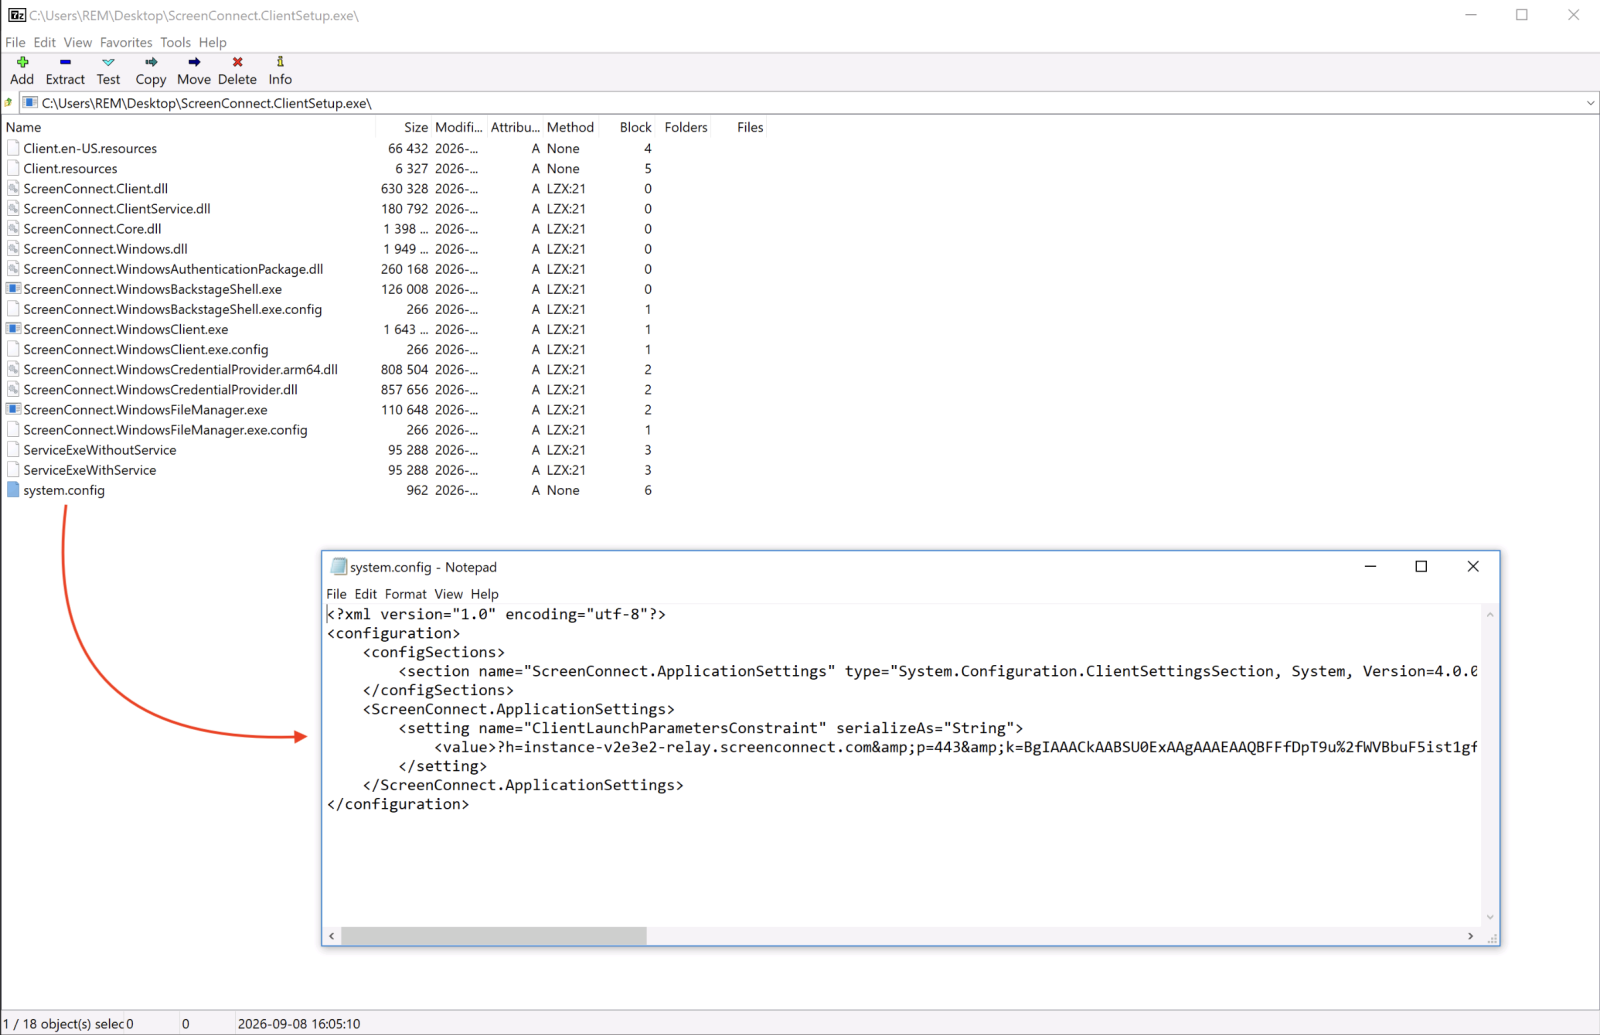
Atakujący wykorzystują ScreenConnect Client do przeprowadzania ataków

Napastnicy nie zawsze muszą stosować zaawansowane techniki lub skomplikowane złośliwe oprogramowanie. Czasami wystarczy im nadużycie istniejących aplikacji.

Czego się uczymy
  • Monitoruj nietypowe zachowania i połączenia generowane przez legalne narzędzia do zdalnego pulpitu, takie jak ScreenConnect.
  • Weryfikuj, czy instalacje i użycie oprogramowania do zdalnego zarządzania są zgodne z polityką bezpieczeństwa i harmonogramem prac administratorów.
Hacking
Embrace The RedEN→PL

Od SELECT do SYSADMIN dzięki SQL Copilot (CVE-2026-65669)

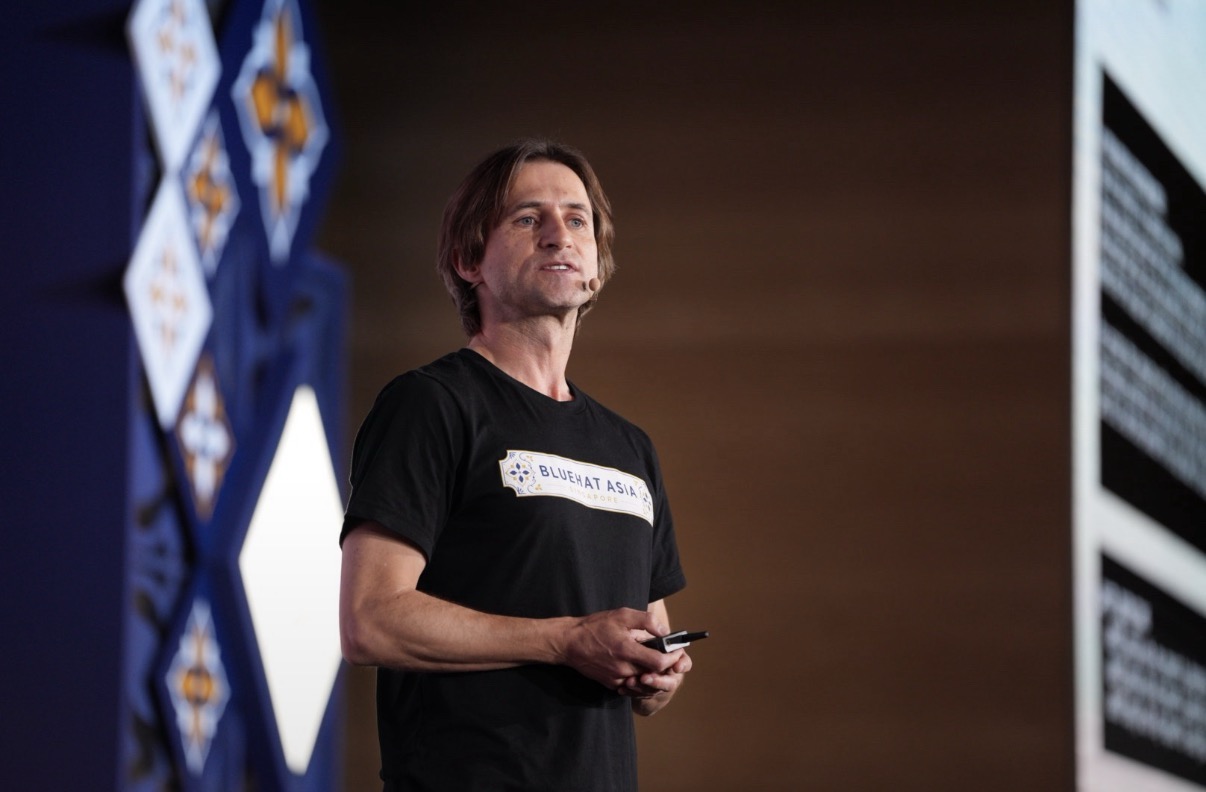
Badacz przedstawił na konferencji BlueHat Asia 2026 lukę CVE-2026-65669, która pozwala na eskalację uprawnień w SQL Server Management Studio poprzez narzędzie Copilot.

Czego się uczymy
  • Omijaj filtry typu blocklist (regex) w zapytaniach SQL, używając zmiennych i procedur takich jak spexecutesql, aby wykonać zakazane polecenia.
  • Zwracaj uwagę na ryzyko indirect prompt injection – złośliwe instrukcje mogą być ukryte w komentarzach lub metadanych analizowanych przez AI.
AI
Unit 42EN→PL

Raport o zagrożeniach: Wykorzystywane w terenie luki zero-day w NetScaler (CVE-2026-88771 i CVE-2026-88772)

Wykryto aktywne wykorzystywanie luk zero-day w urządzeniach NetScaler. Atakujący używają ich do instalacji web shelli i uzyskania trwałego dostępu do sieci.

Czego się uczymy
  • Monitoruj nietypowe żądania do ścieżek /vpn/scripts/linux/ oraz /logon/LogonPoint/Authentication/GetUserName, które mogą świadczyć o próbach eksploatacji.
  • Zwracaj uwagę na nietypowe nagłówki HTTP oraz parametry w ciasteczkach i zapytaniach GET/POST, które mogą służyć do przesyłania poleceń do web shelli.
Hacking
Dark ReadingEN→PL

Rosyjska grupa Star Blizzard porzuca ClickFix na rzecz nowej techniki RedFlick

Grupa APT powiązana z rosyjskim FSB stosuje nową metodę RedFlick, aby skuteczniej rozsyłać backdoor CosmicPulse i unikać wykrycia.

Czego się uczymy
  • Uważaj na archiwa ZIP/RAR zabezpieczone hasłem, które zawierają pliki LNK podszywające się pod dokumenty PDF.
  • Monitoruj tworzenie nowych zaplanowanych zadań (Scheduled Tasks) przez procesy conhost.exe, cmd.exe oraz instalatory MSI.
Cyber
SecurityWeek AIEN→PL

Google: AI zmienia tempo i profil odkrywania podatności

Analiza Google wskazuje, że podatności wykryte przez AI częściej prowadzą do zdalnego wykonania kodu (RCE).

Czego się uczymy
  • Podatności wykrywane przez agentów AI częściej prowadzą do RCE, ponieważ modele lepiej radzą sobie z wykrywaniem błędów logicznych i błędów pamięci niż tradycyjne analizatory statyczne.
  • Napastnicy wykorzystują LLM do automatyzacji analizy różnic w kodzie (diffing) oraz analizy Proof-of-Concept, co pozwala na znacznie szybsze tworzenie exploitów dla luk typu n-day.
AI
Pokaż więcej