XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

Securelist (Kaspersky)EN→PL

Miliony kamer bezpieczeństwa zagrożone: podatność DoS w urządzeniach Intelbras

Badacze odkryli lukę typu Denial-of-Service w kamerach IP marki Intelbras. Błąd pozwala na zdalne wyłączanie urządzeń bez uwierzytelnienia.

Czego się uczymy
  • Zaktualizuj kamery Intelbras do wersji firmware R.260804 lub nowszej, aby wyeliminować lukę DoS.
  • Sprawdź, czy Twoje modele (np. iM3B-C, iM4 C, iM5 SC) wymagają aktualizacji poprzez oficjalną stronę producenta lub aplikację mobilną.
Hacking
Help Net SecurityEN→PL

CISA aktualizuje ScubaGear i ScubaGoggles; audyty Microsoft 365 będą szybsze

CISA wydała nowe wersje narzędzi open-source ScubaGear i ScubaGoggles, służących do weryfikacji konfiguracji Microsoft 365 oraz Google Workspace.

Czego się uczymy
  • Wykorzystaj ScubaGear do automatycznej weryfikacji konfiguracji Microsoft 365 pod kątem zgodności z wytycznymi CISA przy użyciu bezpośrednich zapytań REST API.
  • Zastosuj ScubaGoggles do audytu Google Workspace, aby sprawdzić ustawienia Gmaila, Drive czy Meet oraz wdrożyć nowe kontrole dla usług AI Gemini.
Cyber
SecurityWeekEN→PL

Hakerzy zaczynają badać nową podatność w Oracle EBS

CVE-2026-101767 to podatność typu SQL injection, która pozwala nieautoryzowanym użytkownikom na zdalne wykonanie kodu (RCE).

Czego się uczymy
  • Należy niezwłocznie zainstalować październikową aktualizację CPU od Oracle, aby zabezpieczyć moduł Application Object Library przed luką CVE-2026-101767.
  • Warto monitorować logi HTTP pod kątem nietypowych zapytań SQL, które mogą świadczyć o próbach wykorzystania podatności typu unauthenticated SQL injection.
Hacking
The Hacker NewsEN→PL

Niewydany model AI od Anthropic łączy luki w Chrome, Safari, Windows i Linux w działające exploity

Niewydany model AI firmy Anthropic wykrył luki w popularnych systemach i przeglądarkach, tworząc z nich gotowe łańcuchy ataków typu proof-of-concept.

Czego się uczymy
  • Model AI potrafi samodzielnie łączyć luki typu use-after-free, race condition oraz błędy pamięci w celu ucieczki z piaskownicy (sandbox escape).
  • Ataki na Linuxa z wykorzystaniem multipath TCP mogą prowadzić do uzyskania uprawnień roota poprzez wyciek adresu jądra (KASLR bypass) i błędy typu use-after-free.
AI
CyberDefence24PL

Setki agentów AI zamiast kilku hakerów. Cyberataki wkraczają w nową erę

_„Co daje sztuczna inteligencja hakerowi? Szybkość, skalę i zaawansowanie”_ – mówi w rozmowie z CyberDefence24 dr Christopher Porter, szef ds. międzynarodowej współpracy w obszarze bezpieczeństwa w Google Cloud. Ekspert wskazuje, że AI…

Czego się uczymy
  • Agenci AI pozwalają na automatyczne i tanie skanowanie sieci w celu wykrywania podatności oraz analizy łańcuchów dostaw oprogramowania.
  • Wykorzystanie AI w atakach umożliwia równoległe wykonywanie wielu zadań, co skraca czas od rozpoznania do kradzieży danych z tygodni do minut.
AI
SekurakPL

Claude odtworzył proces generowania parametrów NIST-owych krzywych eliptycznych. Odkrycie zostało nagrodzone w ramach programu bounty.

Implementując algorytmy kryptograficzne często korzystamy z oficjalnych standardów (opublikowanych m.in. przez NIST, czy NSA), nie zastanawiając się przy tym, w jaki sposób wygenerowano zawarte w nich kluczowe dane. W przypadku algorytmów…

Czego się uczymy
  • Model AI może skutecznie wspomagać kryptoanalizę poprzez przeszukiwanie przestrzeni parametrów i stosowanie zaawansowanych algorytmów matematycznych, takich jak LLL.
  • Przy projektowaniu standardów kryptograficznych kluczowa jest pełna transparentność procesu generowania ziaren (seed), aby uniknąć podejrzeń o celowe osłabianie parametrów.
AI
SekurakPL

Poważna luka w BIND9 (CVE-2026-94300): atakujący może doprowadzić do utraty dostępu do usługi lub RCE.

Przedstawiciele organizacji Internet Systems Consortium (ISC) zaalarmowali o wykryciu krytycznej podatności w BIND9 (Berkeley Internet Name Domain, wersja 9) – popularnym, otwartoźródłowym oprogramowaniu pełniącym rolę serwera DNS (Domain…

Czego się uczymy
  • Zaktualizuj BIND9 do wersji 9.20.30, 9.21.27 lub 9.20.30-S1, aby wyeliminować ryzyko RCE i DoS.
  • Zwróć uwagę na błędy typu double free i race condition w procesach obsługujących uwierzytelnione sesje DNS (GSS-TSIG/TKEY).
Hacking
CyberDefence24PL

Kamery Dahua zhakowane. Sprawdź, czy ktoś Cię podgląda

Kamery chińskiego producenta Dahua stały się celem cyberprzestępców – ostrzegają ukraińscy specjaliści. Atakujący uzyskują nieautoryzowany zdalny dostęp do urządzeń, co ma daleko idące konsekwencje.

Czego się uczymy
  • Wyłącz funkcję P2P/Cloud Access w kamerach Dahua, jeśli nie jest ona niezbędna do pracy.
  • Zamiast wystawiać kamery bezpośrednio na świat, do zdalnego monitoringu wykorzystuj połączenie VPN i ograniczaj dostęp do konkretnych adresów IP.
Cyber
Help Net SecurityEN→PL

CISO Bellini Capital o zarządzaniu bezpieczeństwem AI i ograniczeniach szybkiego patchowania

Brian Blakley, CISO w Bellini Capital, wyjaśnia, dlaczego AI przyspiesza wykrywanie podatności, a jak kluczowe jest ograniczanie ekspozycji w oczekiwaniu na poprawki.

Czego się uczymy
  • Wdrażaj testy regresyjne oparte na ryzyku, aby wykrywać zmiany w zachowaniu modeli AI wynikające z ich cichych aktualizacji.
  • Zamiast polegać tylko na patchowaniu, ograniczaj czas ekspozycji na luki poprzez segmentację sieci i stosowanie mechanizmów kompensacyjnych.
AI
benchmark.plPL

Luka CVE-2026–97631 w UEFI zagraża serwerom uruchamianym z sieci

Luka CVE-2026–97631 w TianoCore EDK II może uderzyć w serwery startujące przez PXE. Problem dotyczy popularnego kodu UEFI wykorzystywanego przez wielu producentów sprzętu i operatorów centrów danych.

Czego się uczymy
  • Należy monitorować i aktualizować firmware UEFI u producentów sprzętu, szczególnie w środowiskach korzystających z rozruchu sieciowego PXE.
  • Weryfikuj obecność poprawek w komponentach TianoCore EDK II, zwłaszcza w module NetworkPkg/UefiPxeBcDxe, aby zapobiec przepełnieniu bufora przez pakiety ICMP.
Hacking
The Hacker NewsEN→PL

Tailscale łata luki w SSH, które mogły pozwolić przejętym urządzeniom na uzyskanie uprawnień roota na innych serwerach

Tailscale wydało wersję 1.104.4 naprawiającą błędy w swoim wbudowanym serwerze SSH. Luki te umożliwiały atakującym dostęp do plików i usług zastrzeżonych dla użytkownika root.

Czego się uczymy
  • Zaktualizuj Tailscale do wersji 1.104.4 lub nowszej, aby wyeliminować ryzyko eskalacji uprawnień do roota.
  • Jeśli nie możesz od razu zaktualizować serwera, wyłącz przekierowywanie SSH, ustawiając zmienną środowiskową TSSSHDISABLEFORWARDING=1 w usłudze tailscaled.
Hacking
Forsal.plPL

Hakerzy mogą przejąć kontrolę nad urządzeniami domowymi. Jak się zabezpieczyć?

Inteligentne urządzenia domowe mogą stać się celem cyberataków poprzez przejęcie urządzenia lub uzyskanie dostępu do danych użytkownika - wynika z raportu NASK. Co to oznacza w praktyce? Przejęcie urz ...

Czego się uczymy
  • Przed zakupem urządzenia IoT sprawdź jego historię podatności w publicznej bazie CVE.
  • Zastosuj separację sieci, oddzielając urządzenia inteligentnego domu od sieci, w której korzystasz z komputerów i telefonów.
Hacking
The Hacker NewsEN→PL

Exploitacja luki zero-day w Oracle PeopleSoft przez grupę ShinyHunters to w rzeczywistości łańcuch trzech podatności

Krytyczny błąd w Oracle PeopleSoft, wykorzystywany przez grupę ShinyHunters, okazał się kombinacją trzech luk, w tym SSRF, która pozwala na zdalne wykonanie kodu.

Czego się uczymy
  • Zastosuj poprawkę dla CVE-2026-35273 i zaktualizuj PeopleTools do wspieranych wersji.
  • Jeśli nie możesz patchować, wyłącz usługę Environment Management Hub (PSEMHUB) lub usuń tę aplikację.
Hacking
Help Net SecurityEN→PL

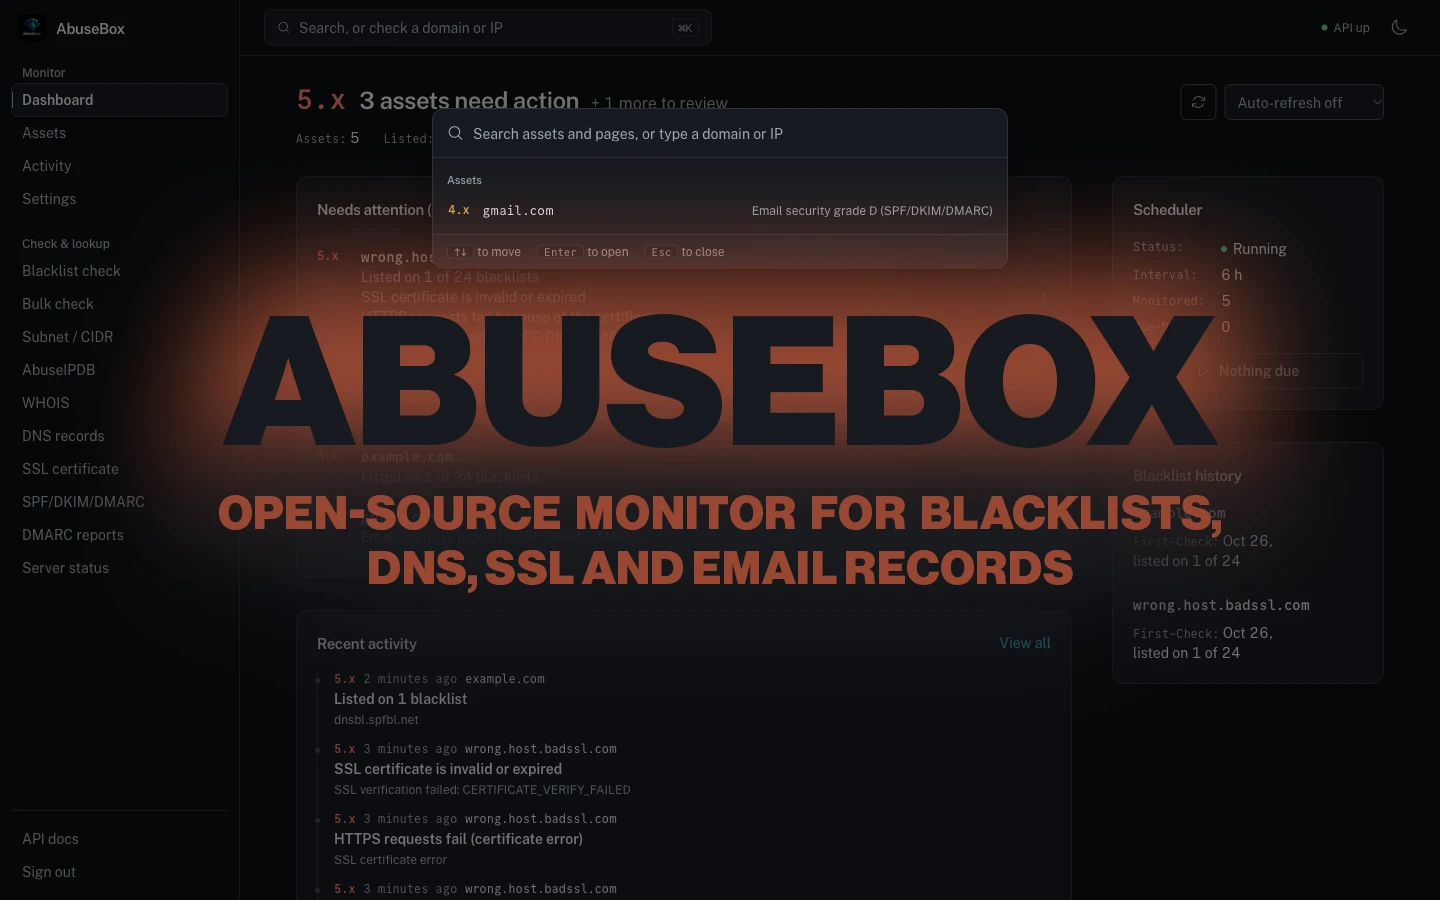
AbuseBox: Open-source'owy monitor czarnych list, DNS, SSL i rekordów e-mail

AbuseBox to darmowe narzędzie open-source do monitorowania reputacji IP i domen, sprawdzania czarnych list DNS oraz weryfikacji rekordów SPF, DKIM i DMARC.

Czego się uczymy
  • Możesz zautomatyzować monitorowanie reputacji swoich zasobów, sprawdzając je jednocześnie na 60 czarnych listach DNS oraz weryfikując poprawność rekordów SPF, DKIM i DMARC.
  • Do pełnej integracji z AbuseIPDB wymagany jest darmowy klucz API, natomiast skanowanie DNS, SSL oraz WHOIS nie wymaga żadnych dodatkowych poświadczeń.
Cyber
The Hacker NewsEN→PL

Ataki PolyShell na Adobe Commerce oraz exploity Brotli uderzają w setki sklepów

CISA dodaje do katalogu KEV dwie krytyczne podatności: PolyShell w Adobe Commerce oraz lukę w bibliotece Brotli od Google, która umożliwia zdalne wykonanie kodu.

Czego się uczymy
  • W przypadku Adobe Commerce i Magento należy pilnie załatać lukę CVE-2026-48356, aby zapobiec wstrzykiwaniu złośliwych loaderów przez nieautoryzowany upload plików.
  • Dla użytkowników Node.js kluczowa jest aktualizacja do wersji 22.23.4, 24.22.1 lub 26.12.1, co jest jedyną metodą ochrony przed CVE-2026-111497.
Hacking
Pokaż więcej